

Objectif d’un audit IA en PME : décider quoi lancer (et quoi éviter), en sécurisant données, risques et conformité.
Ce que vous obtenez : un registre de cas d’usage, une priorisation impact effort risque, un business case simplifié et une roadmap prête à exécuter.
Pour qui : direction, responsables métiers, IT, DPO ou référent RGPD, DAF, et managers opérationnels.
Résultat final : une feuille de route 30/60/90 jours et un socle de gouvernance pour passer à un POC ou un déploiement maîtrisé.
En PME, l’envie d’IA est souvent là, mais les projets se heurtent vite à des obstacles très concrets : données dispersées, processus pas assez standardisés, contraintes RGPD, inquiétudes sur la confidentialité, ou simple manque de temps côté équipes. Le risque est double : lancer un “gadget” qui ne s’adopte pas, ou au contraire s’interdire l’IA alors que des gains sont accessibles rapidement.
Un audit IA sert à réduire cette incertitude. Il transforme des idées en décisions : quels processus cibler, quelles données sont nécessaires, quel niveau de risque est acceptable, quel type de solution choisir, et quelles étapes planifier pour délivrer de la valeur. Dans cet article, vous trouverez une méthode pas à pas, des checklists réutilisables, des livrables attendus, et les erreurs à éviter, avec un focus sur l’IA générative, le RAG et l’automatisation, en complément de IA en entreprise : par où commencer quand on est une PME ?.
Qu’est-ce qu’un audit IA en entreprise et à quoi sert-il vraiment
Définition simple et périmètre
Un audit IA est une démarche structurée qui évalue, pour une organisation donnée, les opportunités d’usage de l’intelligence artificielle, la faisabilité (données, outils, compétences), les risques (sécurité, conformité, fiabilité) et le plan de mise en œuvre (priorités, séquence, gouvernance).
Il ne s’agit pas seulement d’un inventaire technologique. Un audit IA “utile PME” relie systématiquement chaque cas d’usage à un processus, un utilisateur, un KPI et une contrainte opérationnelle. Il aboutit à des livrables exploitables pour passer à l’action, pas à un rapport théorique.
Les décisions qu’un audit doit permettre de trancher
- Quels cas d’usage lancer en premier, et lesquels écarter ou reporter.
- Quel niveau de données et de qualité est réellement disponible aujourd’hui.
- Quel type de solution envisager : outil existant, copilote, RAG documentaire, automatisation, intégration, sur-mesure.
- Quels risques sont critiques et quelles mesures minimales exiger.
- Qui porte la décision, qui pilote, qui valide, et comment documenter.
- Quels livrables produire pour budgéter et planifier sans improviser.
Audit IA vs diagnostic maturité vs atelier d’idéation vs POC vs pilote
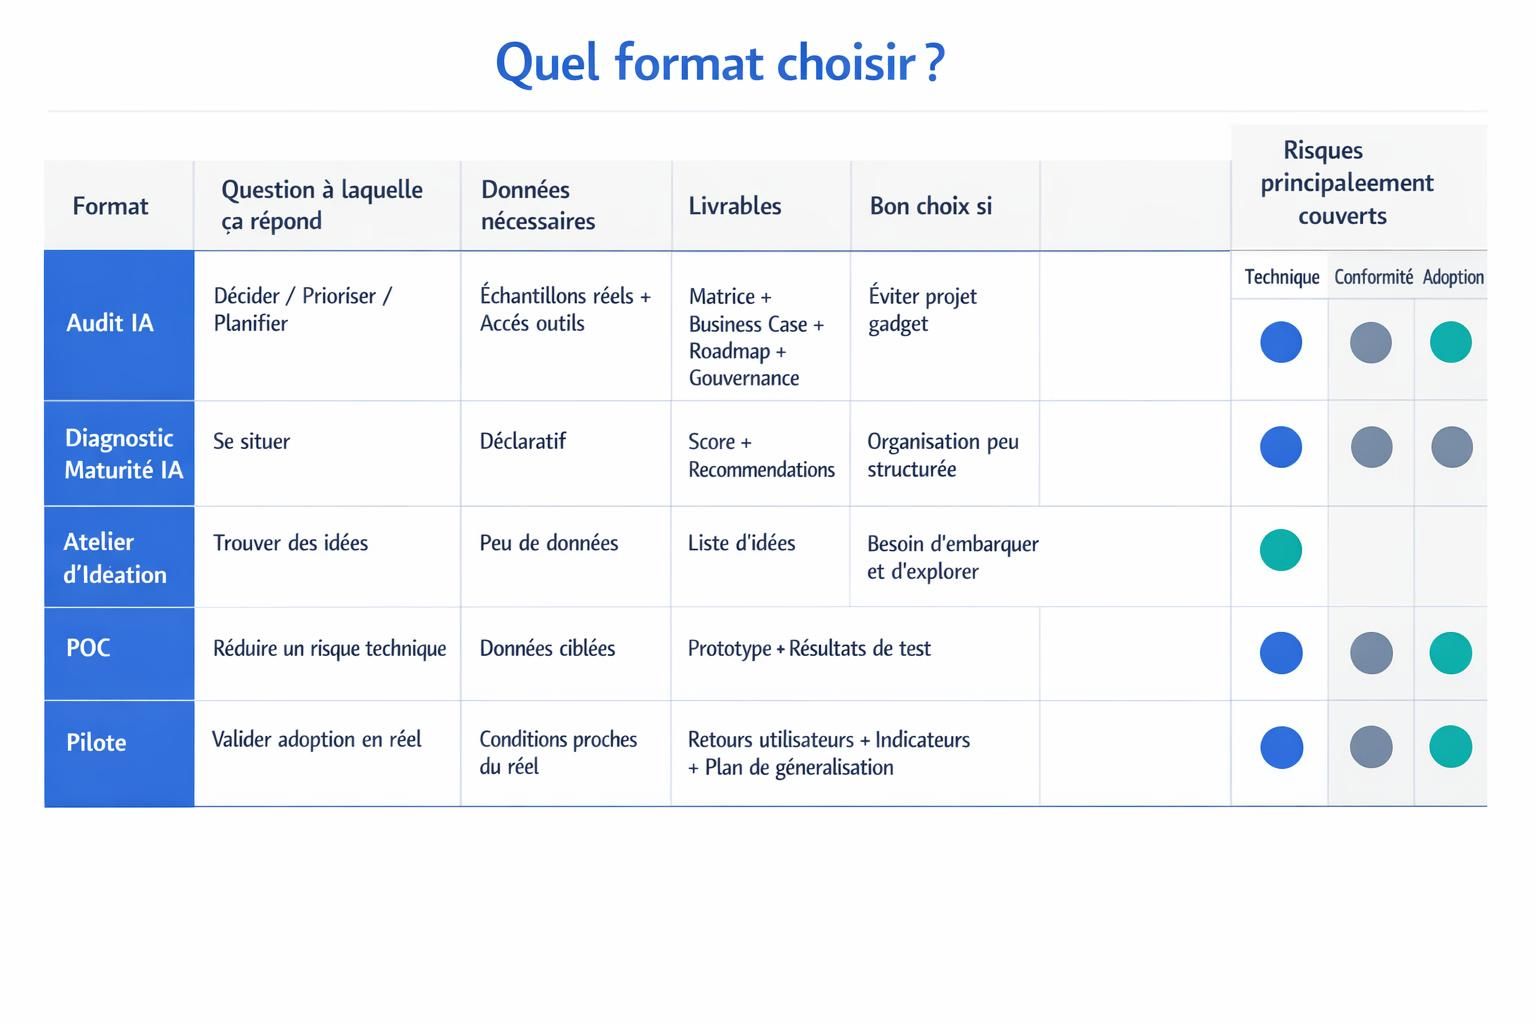
Ces formats sont complémentaires, mais ils ne répondent pas à la même question. Voici un comparatif opérationnel, à lire comme un “tableau de décision”. Pour situer votre point de départ côté PME, vous pouvez aussi relire IA en entreprise : par où commencer quand on est une PME ?.
| Format | Objectif | Durée typique | Données nécessaires | Livrables | Risques couverts | Bon choix si |
|---|---|---|---|---|---|---|
| Audit IA | Décider et planifier un portefeuille de cas d’usage. | Quelques semaines. | Échantillons réels et accès aux outils. | Cas d’usage, priorisation, business case, roadmap, gouvernance. | Données, sécurité, RGPD, adoption. | Vous voulez éviter un projet gadget et cadrer le passage à l’action. |
| Diagnostic de maturité IA | Se situer et identifier les chantiers de base. | Rapide. | Surtout déclaratif. | Score, recommandations générales. | Partiellement. | Vous ne savez pas par où commencer ou l’organisation est très peu structurée. |
| Atelier d’idéation | Générer des idées et embarquer les équipes. | Court. | Faible. | Liste d’idées. | Faible. | Vous manquez d’inspiration, mais il faudra ensuite auditer pour décider. |
| POC | Vérifier une faisabilité technique ou une performance sur un périmètre limité. | Variable. | Données réelles ciblées. | Prototype et résultats de test. | Technique surtout. | Un cas est déjà priorisé et vous devez réduire un risque précis. |
| Pilote | Valider l’usage en conditions réelles et l’adoption. | Variable. | Flux et conditions proches du réel. | Retours utilisateurs, indicateurs, plan de généralisation. | Adoption et opérationnel. | Le POC est concluant et vous préparez un déploiement. |
Dans quels cas une PME doit faire un audit IA et quand s’abstenir temporairement
Signaux qu’un audit est pertinent maintenant
- Des frictions récurrentes sur des processus clés : saisies, recherches, relances, contrôles, réponses clients, reporting.
- Des volumes croissants : demandes support, e-mails, documents, tickets, devis, factures, contenus.
- Des demandes internes claires : “aidez-nous à mieux répondre”, “on perd du temps à retrouver l’info”, “on veut standardiser”.
- Un sponsor identifié capable d’arbitrer et de protéger du temps aux équipes.
- Des quick wins possibles sans transformation du SI : copilotes cadrés, RAG documentaire sur un périmètre, automatisations supervisées.
Si vous hésitez encore sur l’opportunité ou l’ordre des priorités, l’article IA en entreprise : par où commencer quand on est une PME ? vous aide à cadrer le “premier pas” avant l’audit.
Signaux qu’il faut d’abord faire de l’hygiène data ou process
- Données introuvables, non propriétaires, ou dispersées sans règles d’accès.
- Processus non standardisés : chacun fait “à sa façon”, donc l’IA amplifie la variabilité au lieu de la réduire.
- Qualité insuffisante : doublons, libellés incohérents, documents obsolètes, absence d’historique fiable.
- Système d’information instable ou en refonte majeure, rendant les intégrations trop risquées.
- Flou complet sur le traitement des données personnelles ou sensibles : mieux vaut clarifier avant d’industrialiser.
Ce qu’une PME doit préparer avant de démarrer
- Un sponsor métier ou direction, capable de trancher les priorités.
- Un référent métier et un référent IT, même si l’IT est externalisée.
- L’accès à 3 à 5 utilisateurs clés, représentatifs du terrain.
- Un inventaire simple des outils et des sources de données.
- Les contraintes RGPD et sécurité déjà connues : données sensibles, exigences contractuelles clients, règles internes.
La méthode d’audit IA SchoolIA en 8 étapes
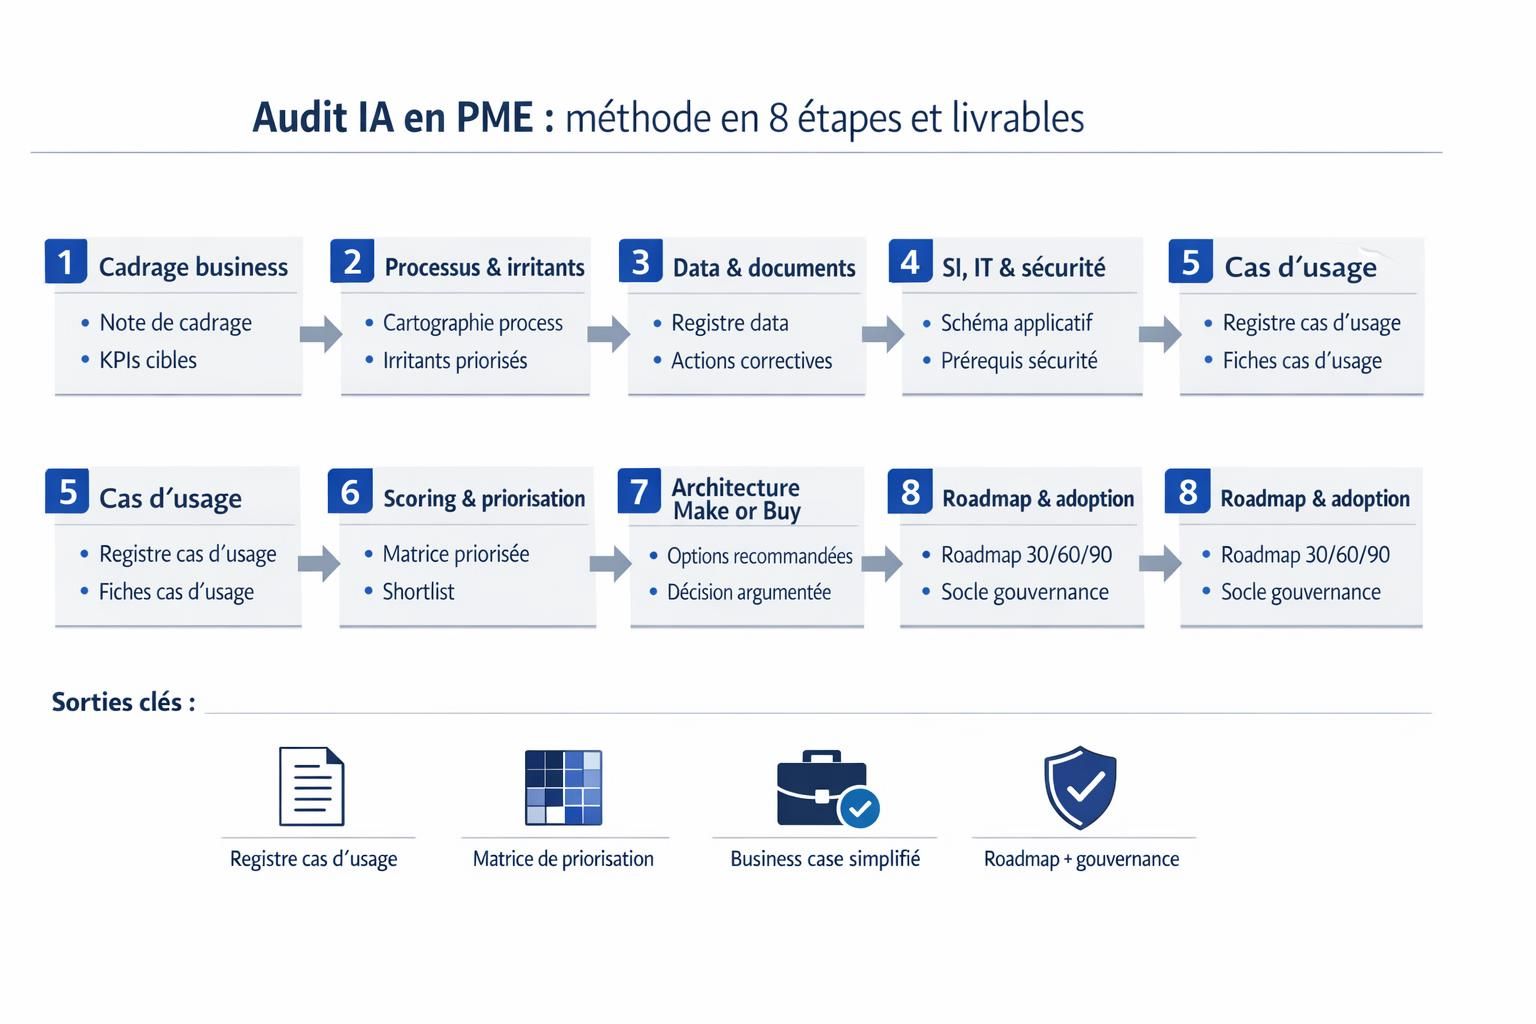
La méthode SchoolIA est pensée pour la PME : elle vise des décisions actionnables, des livrables standardisés et une gouvernance “juste nécessaire”. Pour structurer la partie risques, nous nous inspirons du NIST AI RMF 1.0 – cadre de gestion des risques IA (page officielle NIST), qui organise la gestion des risques IA autour de quatre fonctions : gouverner, cartographier, mesurer, gérer. Pour un appui opérationnel : Accompagnement IA pour PME.
Étape 1 Cadrage business et critères de réussite
Objectif : aligner l’audit sur un enjeu business concret et éviter l’IA “solution à la recherche d’un problème”.
- Activités : clarification des objectifs, périmètre, processus concernés, contraintes, niveau d’ambition, critères de succès, hypothèses à vérifier.
- Participants : direction, responsable métier, IT, DAF si impact budgétaire, DPO ou référent RGPD selon les données.
- Livrables : note de cadrage, liste de KPIs cibles, hypothèses et risques majeurs à valider pendant l’audit.
Étape 2 Cartographie des processus et irritants terrain
Objectif : repérer où l’IA crée réellement de la valeur, en partant du travail quotidien.
- Activités : cartographier 2 à 5 processus, identifier les étapes manuelles, les points de rupture, les reprises, les erreurs, les validations, les délais.
- Participants : managers opérationnels, utilisateurs terrain, qualité ou méthodes si présent, IT pour comprendre les flux.
- Livrables : cartographie simple des processus, liste d’irritants priorisés, premières pistes de cas d’usage.
Modèle de tableau à remplir pour chaque processus :
| Processus | Problème | Impact | Causes probables | Données disponibles |
|---|---|---|---|---|
| Traitement des e-mails entrants | Tri et routage manuels hétérogènes | Retards, erreurs, surcharge support | Règles non formalisées, manque de catégorisation | Boîte mail partagée, CRM, historique de tickets |
Étape 3 Inventaire data et documents et test de qualité
Objectif : vérifier ce qui est exploitable, sous quel format, avec quels droits, et quelles corrections sont nécessaires.
- Activités : localiser les données et documents, identifier les propriétaires, analyser formats, historique, règles d’accès, sensibilité, et faire un test de qualité sur un échantillon.
- Participants : référent data si existant, métiers propriétaires des données, IT, DPO ou référent RGPD.
- Livrables : registre data et documents, appréciation qualitative de la qualité, backlog d’actions correctives priorisées.
Checklist de qualité à utiliser avant de promettre un résultat IA :
- Complétude : les champs clés sont-ils renseignés de manière systématique.
- Actualité : les données sont-elles à jour et au bon rythme de rafraîchissement.
- Cohérence : mêmes définitions, mêmes référentiels, même structure dans le temps.
- Droits : qui peut lire, écrire, exporter, et sous quelles conditions.
- Traçabilité : peut-on expliquer l’origine, la date, la version, et les transformations.
Pour la conformité, la CNIL propose des repères pratiques sur l’IA et le RGPD, notamment via son Guide IA de la CNIL (repères pratiques RGPD) et ses recommandations sur le développement de systèmes d’IA. L’audit doit transformer ces principes en décisions opérationnelles : quelles données, quelle base légale, quelle information aux personnes, et quelle documentation interne.
Étape 4 Cartographie applicative et contraintes IT sécurité
Objectif : comprendre le terrain technique réel : outils, intégrations, identités, politiques de sécurité, contraintes cloud.
- Activités : cartographier les applications, flux, API, formats d’échange, gestion des identités, journalisation, contraintes de stockage, règles BYOD si elles existent.
- Participants : IT interne ou prestataire, responsable sécurité si présent, métiers pour valider les réalités d’usage.
- Livrables : schéma applicatif simplifié, liste de contraintes techniques, prérequis sécurité pour un POC et pour un déploiement.
Étape 5 Identification et formalisation des cas d’usage IA
Objectif : constituer un backlog de cas d’usage formulés correctement, comparables, et reliés à des KPIs.
- Activités : ateliers par métier, collecte des idées, transformation en fiches standard, clarification des utilisateurs, déclencheurs, données, et critères de succès.
- Participants : responsables métiers, utilisateurs, IT pour juger l’intégration, DPO ou référent RGPD selon les données.
- Livrables : registre initial de cas d’usage, fiches cas d’usage prêtes à scorer.
Pour une PME, les sources de cas d’usage reviennent souvent : support client et traitement d’e-mails, ADV et devis, finance et rapprochements, RH et onboarding, ventes et qualification, marketing et production de contenus, production et maintenance. L’audit ne “vend” pas l’IA ; il vérifie si le cas d’usage a un chemin réaliste vers un gain mesurable. Si vous devez cadrer l’usage au quotidien (règles, limites, supervision), l’article Les limites de l’IA : comprendre les risques et sécuriser vos usages en PME complète utilement cette étape.
Étape 6 Scoring et priorisation impact effort risque
Objectif : prioriser de manière transparente, en évitant les choix purement politiques ou “coup de cœur outil”.
- Activités : atelier de scoring, clarification des hypothèses de gains, évaluation de la complexité (données, intégration, changement), évaluation des risques (confidentialité, erreurs, conformité).
- Participants : direction ou sponsor, métiers, IT, DAF, DPO ou référent RGPD selon les cas.
- Livrables : matrice priorisée, shortlist de cas d’usage “prêts POC”, liste des prérequis pour les cas d’usage “structurants”.
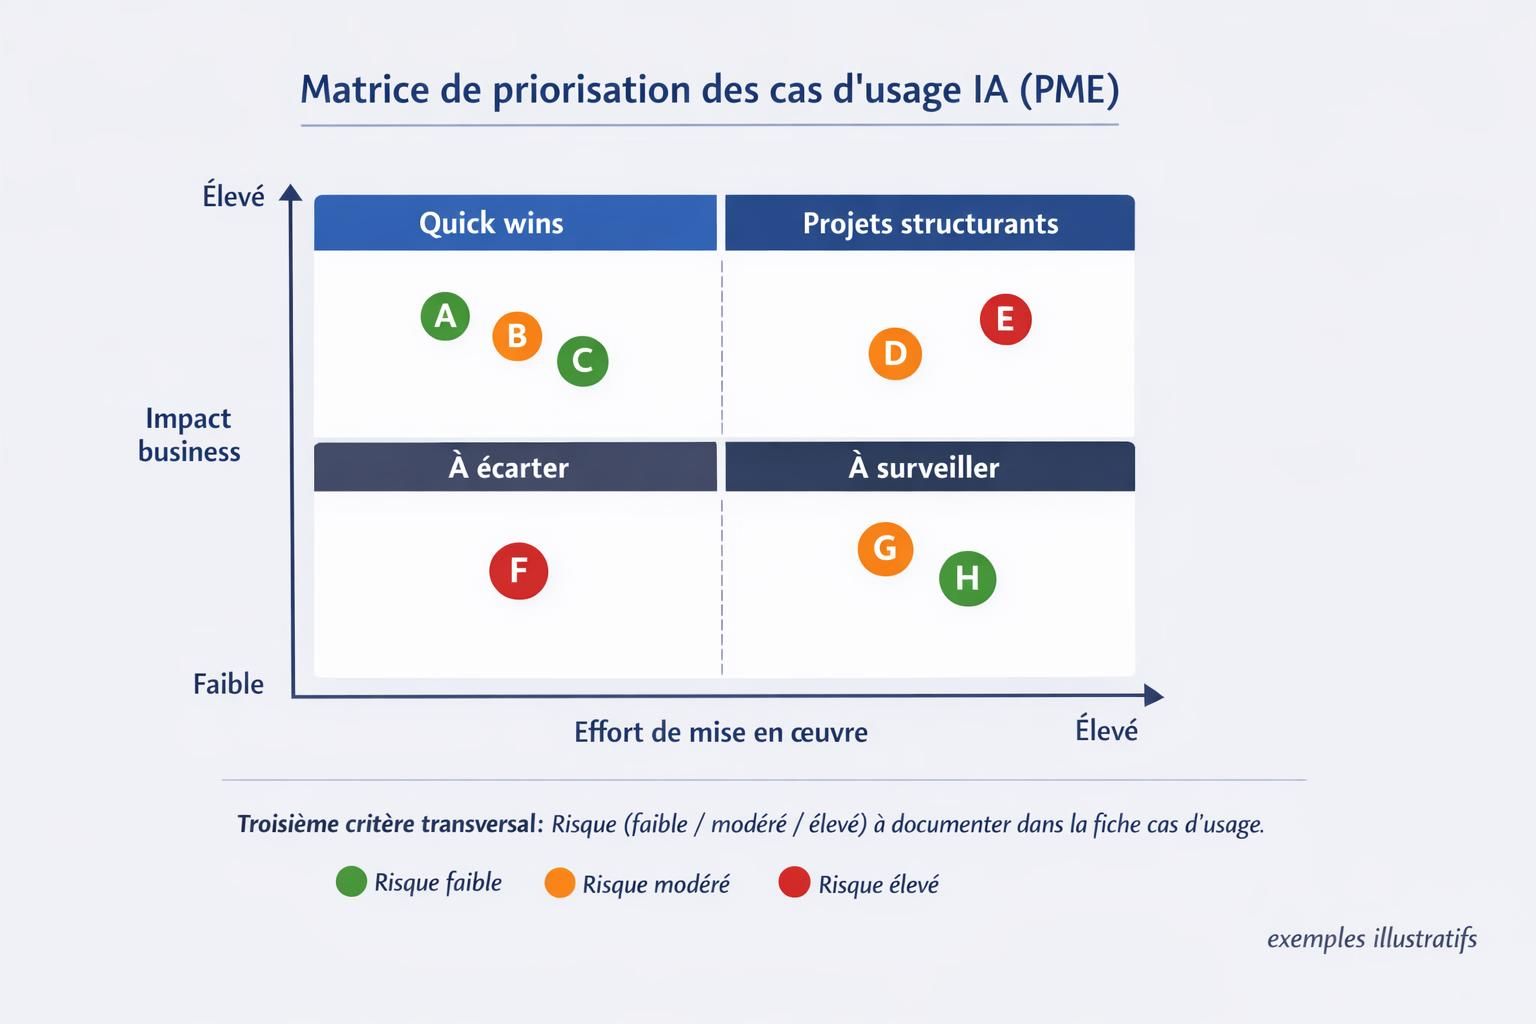
Règles de scoring simples et réutilisables, adaptées PME :
- Impact : gain de temps, amélioration qualité, réduction risque, expérience client.
- Effort : disponibilité des données, intégration, charge métier, change management.
- Risque : données sensibles, criticité des décisions assistées, exigences contractuelles, contrôlabilité et supervision humaine.
Lecture recommandée de la matrice :
- Quick wins : impact élevé, effort maîtrisé, risque faible à modéré, adoption rapide.
- Projets structurants : impact élevé, effort plus important, demande des chantiers data et gouvernance.
- À surveiller : impact incertain ou dépendances trop fortes, à réévaluer après hygiène data ou changement d’outil.
- À écarter : risque trop élevé, données indisponibles, valeur faible, ou impossibilité de mesurer.
Étape 7 Choix d’architecture et de stratégie make or buy
Objectif : choisir une approche réaliste, maintenable, et cohérente avec vos contraintes de sécurité et de SI.
- Activités : comparer options, niveau d’intégration, contraintes de confidentialité, dépendances fournisseur, capacités internes, et stratégie d’évolution.
- Participants : IT, métiers, direction, achats si nécessaire, DPO ou référent RGPD selon les données.
- Livrables : options recommandées, prérequis et dépendances, décision make or buy argumentée.
Tableau d’aide au choix :
| Option | Avantages | Limites | Pré-requis | Risques | Quand choisir |
|---|---|---|---|---|---|
| SaaS IA métier | Rapide à déployer, support éditeur | Personnalisation limitée | Données propres, droits cadrés | Dépendance fournisseur | Process standard et besoin de mise en production rapide |
| Copilote IA générative | Productivité individuelle, assistance rédaction/synthèse | Nécessite des règles d’usage | Gouvernance prompts et données | Fuites d’information, hallucinations | Tâches rédactionnelles, analyse, préparation de livrables |
| RAG documentaire | Réponses ancrées sur vos documents | Qualité documentaire critique | Base documentaire gouvernée, droits d’accès | Mauvaise source, accès non conforme | Support interne, procédures, base de connaissances |
| Automatisation no-code avec IA | Gains rapides sur flux, intégrations simples | Supervision nécessaire | Connecteurs, logs, reprise manuelle | Erreurs en chaîne, dérives de flux | Traitement e-mails, tri, routage, enrichissement |
| Sur-mesure intégré SI | Contrôle et adaptation | Effort et maintenance | Équipe, architecture, MCO | Dérive projet | Avantage compétitif, contraintes fortes, intégration profonde |
Étape 8 Roadmap et plan d’adoption formation et conduite du changement
Objectif : transformer l’audit en exécution : séquencer, assigner, former, gouverner, et mesurer.
- Activités : séquencer quick wins et chantiers structurants, définir responsables, critères d’acceptation, modalités de supervision, plan de formation, et rituels de pilotage.
- Participants : sponsor, métiers, IT, RH ou formation si existant, DPO ou référent RGPD selon les cas.
- Livrables : roadmap 30/60/90 jours, plan de montée en compétences, plan de pilotage et de mesure.
Si la montée en compétences est un prérequis (copilotes, prompting, règles d’usage, supervision), vous pouvez vous appuyer sur des parcours pratiques comme la Formation ChatGPT & IA Générative et la Formation Automatisation IA & No-Code.
Livrables attendus d’un audit IA en PME
Un audit IA est réussi si ses livrables vous permettent de décider, budgéter, sécuriser et lancer. Voici les livrables “minimum” à exiger, avec des structures de templates que vous pouvez réutiliser.
Livrable 1 Registre des cas d’usage et fiches standardisées
Chaque cas d’usage doit tenir sur une fiche comparable, compréhensible par la direction, les métiers et l’IT.
- Problème : quel irritant précis, sur quel processus.
- Utilisateur : qui utilise, quand, dans quel outil.
- Données requises : sources, sensibilité, accès, qualité.
- Solution IA envisagée : copilote, classification, extraction, RAG, automatisation, autre.
- Intégrations : outils concernés, entrées, sorties, contraintes.
- Risques : confidentialité, erreurs, conformité, dépendances.
- KPI : comment mesurer l’avant et l’après.
- Effort : charge métier, charge IT, prérequis.
- Hypothèses : ce qui doit être vrai pour réussir.
- Statut : quick win, structurant, à surveiller, à écarter.
Livrable 2 Matrice de priorisation et recommandation de portefeuille
La priorisation doit être explicable et stable. Une PME a besoin d’une recommandation de portefeuille, pas d’une liste brute d’idées.
- Quadrant Quick wins : à lancer rapidement, avec garde-fous, pour créer de l’adhésion.
- Quadrant Projets structurants : à lancer après cadrage data et intégrations, avec gouvernance.
- Quadrant À surveiller : à réévaluer après actions préalables.
- Quadrant À écarter : non prioritaire ou trop risqué au regard du contexte.
Interprétation attendue : une courte note qui explique pourquoi le top 3 est prioritaire, ce qu’il faut préparer, et ce que vous refusez explicitement pour l’instant.
Livrable 3 Dossier de faisabilité par cas d’usage prioritaire
Ce dossier sert de passerelle vers un POC ou un pilote : il évite de redécouvrir les contraintes “en cours de route”.
- Exigences fonctionnelles : entrées, sorties, niveaux de qualité, cas limites.
- Données : sources, champs, volumétrie, qualité, propriétaires, accès.
- Sécurité : accès, segmentation, stockage, journalisation, exigences client.
- Conformité : données personnelles, base légale, information, conservation, sous-traitance.
- Métriques : comment tester la performance et l’impact.
- Plan de test : échantillons, critères d’acceptation, supervision humaine.
- Dépendances : décisions IT, contrats, nettoyage data, formation.
Pour accélérer l’enchaînement audit → POC, un accompagnement IA permet souvent de sécuriser les prérequis (données, sécurité, validation) et d’éviter les retours arrière.
Livrable 4 Business case simplifié et modèle de calcul de ROI
Le business case en PME doit rester simple : il formalise des hypothèses, sans prétendre à une précision illusoire. Le but est d’arbitrer rationnellement et de cadrer un budget indicatif.
- Temps gagné : quelles tâches, pour quels rôles, avec quel mode de mesure.
- Coûts évités : reprises, erreurs, pénalités, sous-traitance, support.
- Amélioration qualité : délais, conformité, standardisation, satisfaction.
- Réduction de risques : traçabilité, contrôles, cohérence des réponses.
- Coûts outil : licences, consommation, options, achats.
- Coûts intégration : connecteurs, API, sécurité, tests.
- Coûts formation : prise en main, pratiques, règles d’usage.
- Coûts run : supervision, maintenance, évolutions, gouvernance.
Livrable 5 Roadmap de déploiement et backlog 30 60 90 jours
La roadmap doit être exécutable. Elle se lit comme une suite de lots, chacun avec un objectif, un responsable et un critère d’acceptation.
- Lot : … Objectif : … Livrables : … Responsables : … Dépendances : … Critères d’acceptation : …
Livrable 6 Socle de gouvernance IA et règles d’usage
Une gouvernance “minimum viable” est indispensable, surtout avec l’IA générative. Elle met des garde-fous sans ralentir tout le monde. Pour approfondir ce point côté PME, voir aussi Les limites de l’IA.
- Rôles : sponsor, product owner métier, référent IT, référent RGPD, responsable sécurité si présent.
- Processus de validation : qui autorise un nouvel usage, un nouveau jeu de données, un nouveau fournisseur.
- Gestion des accès : moindre privilège, comptes nominatifs, revue périodique.
- Journalisation : logs d’accès, événements clés, versions, décisions.
- Règles d’usage IA générative : données interdites, vérification humaine, sources à citer, limites.
- Gestion des incidents : signalement, correction, communication interne.
- Revue périodique : performance, dérives, nouveaux risques, retours utilisateurs.
Focus PME : comment l’audit change selon IA générative, RAG et automatisation
Audit d’IA générative type copilote
Un copilote IA générative peut produire de gros gains individuels, mais il amplifie aussi les risques de fuite d’informations, d’erreurs convaincantes et de non-respect des règles internes. L’audit doit donc intégrer une gouvernance d’usage, pas seulement un choix d’outil. Pour la prise en main et les réflexes de vérification, la Formation ChatGPT & IA Générative aide à standardiser les pratiques.
Checklist de gouvernance minimum viable :
- Confidentialité : quelles informations sont interdites dans les prompts ou les fichiers.
- Données sensibles : comment reconnaître et traiter données personnelles, données client, secrets d’affaires.
- Usage acceptable : tâches autorisées, tâches interdites, cas limites.
- Qualité : obligation de vérification humaine sur les contenus critiques.
- Traçabilité : conserver les éléments nécessaires à l’audit interne selon le niveau de risque.
- Formation : bonnes pratiques de prompting, vérification, et réflexes de sécurité.
Audit d’un RAG sur base documentaire
Un RAG est souvent une approche très pertinente en PME pour exploiter procédures, modes opératoires, base SAV, documentation qualité ou offres commerciales, à condition que la base documentaire soit gouvernée. L’audit doit porter autant sur les documents que sur le modèle.
| Exigence | Pourquoi | Comment vérifier |
|---|---|---|
| Documents à jour | Éviter des réponses obsolètes | Règles de version, propriétaires, date de dernière revue |
| Droits d’accès | Empêcher l’exposition d’informations non autorisées | Mapping des groupes, tests d’accès, cloisonnement |
| Périmètre clair | Réduire les réponses hors-sujet | Liste de collections, exclusions, règles de recherche |
| Qualité de classement | Améliorer la pertinence | Tags, taxonomie, doublons, structure |
| Évaluation des réponses | Mesurer avant de déployer | Jeu de questions, critères d’acceptation, revue humaine |
Audit d’automatisations no-code avec IA
Les automatisations no-code avec IA sont puissantes pour traiter des flux répétitifs, mais elles créent des risques “systémiques” : une erreur peut se propager à grande vitesse. L’audit doit vérifier la robustesse et la supervision. Pour standardiser l’approche (logs, supervision, reprise), la Formation Automatisation IA & No-Code est un complément pratique.
- Robustesse : gestion des exceptions, timeouts, variations de format.
- Supervision humaine : étapes où un humain valide avant action irréversible.
- Logs : traces exploitables pour diagnostiquer et corriger.
- Reprise manuelle : procédure simple en cas d’incident ou de panne.
- Sécurité des connecteurs : permissions minimales, rotation des clés, comptes de service maîtrisés.
Conformité et risques : le minimum à intégrer sans se noyer
En PME, l’enjeu n’est pas de produire une documentation “par principe”, mais d’intégrer un niveau de contrôle proportionné. Trois repères aident à structurer sans surcharger : la CNIL pour le RGPD, le NIST AI RMF 1.0 pour une logique risques, et l’AI Act pour comprendre quand les exigences montent fortement, notamment via Les limites de l’IA : comprendre les risques et sécuriser vos usages en PME.
RGPD et données personnelles ce que l’audit doit vérifier
La CNIL rappelle des principes clés applicables aux projets IA : licéité, minimisation, transparence et privacy by design. Dans un audit, ces principes doivent se traduire en questions vérifiables.
- Licéité : quelle base légale et quelle finalité, documentées.
- Minimisation : ne collecter et ne traiter que ce qui est nécessaire au cas d’usage.
- Information : comment informer les personnes concernées si des données personnelles sont traitées.
- Durées : règles de conservation et suppression, y compris dans les exports et jeux de test.
- Sous-traitants : qui traite quoi, où sont stockées les données, quelles garanties contractuelles.
- DPIA : vérifier si une analyse d’impact est nécessaire selon les risques.
AI Act comment se repérer et documenter au bon niveau
L’AI Act, Texte officiel du Règlement (UE) 2024/1689 (AI Act) sur EUR-Lex, introduit une approche par niveaux de risque. Tous vos cas d’usage ne seront pas “à haut risque”, mais l’audit gagnera à reprendre deux idées simples : gérer les risques et documenter.
- Gestion des risques : les explications de l’AI Act Service Desk sur l’article 9 peuvent inspirer une approche proportionnée : identifier les risques, prévoir des mesures, tester, et surveiller.
- Documentation : l’article 11, également expliqué par l’AI Act Service Desk, rappelle l’intérêt d’une documentation technique. En PME, l’objectif est surtout d’avoir un dossier de faisabilité, des décisions tracées, et des critères de test clairs.
En pratique, votre livrable “dossier de faisabilité” et votre “socle de gouvernance” sont les bons endroits pour intégrer ces exigences, sans produire une usine à gaz.
Cybersécurité et confidentialité les contrôles simples à exiger
- Gestion des accès : comptes nominatifs, rôles, revues régulières, désactivation rapide.
- Cloisonnement : séparation des environnements, limitation des partages, segmentation par équipe si nécessaire.
- Stockage : où vont les données, combien de temps, et avec quelles protections.
- Journalisation : logs suffisants pour investiguer incident et dérives.
- Évaluation fournisseurs : clauses de confidentialité, localisation, engagement sur la sécurité, modalités d’audit.
Exemple de déroulé d’audit IA en PME
Un audit IA se déroule mieux quand il alterne ateliers courts, collecte de preuves, et validations. Voici un calendrier type, à adapter à vos contraintes, sans imposer une durée unique. Si vous cherchez un cadre d’exécution (rôles, rituels, livrables), notre accompagnement IA suit ce type de séquencement.
Semaine type 1 à 2 Cadrage et cartographie
- Qui participe : sponsor, métiers clés, IT, éventuellement DAF et DPO selon la sensibilité.
- Ce qui est fait : cadrage, cartographie des processus, identification des irritants, premiers cas d’usage.
- Ce qui est produit : note de cadrage, cartographie, backlog initial de cas d’usage.
Semaine type 3 Data documents et risques
- Qui participe : propriétaires des données, IT, référent RGPD, utilisateurs pilotes.
- Ce qui est fait : inventaire data et documents, tests qualitatifs, cartographie applicative, premières exigences sécurité et conformité.
- Ce qui est produit : registre data, contraintes IT, prérequis sécurité, premiers éléments de gouvernance.
Semaine type 4 Priorisation et restitution
- Qui participe : comité de décision (direction, métiers, IT, DAF, RGPD si nécessaire).
- Ce qui est fait : scoring impact effort risque, choix des options make or buy, définition des lots.
- Ce qui est produit : matrice priorisée, shortlist, business case simplifié, roadmap 30/60/90 jours, socle de gouvernance.
Ce qui fait varier la durée et la charge d’un audit : la disponibilité des métiers pour valider (et fournir des exemples réels), l’accessibilité des données (droits, extraction, qualité), le nombre de processus couverts, un SI externalisé (ou très hétérogène), le niveau de contraintes RGPD et contractuelles, et les délais de validation sécurité/fournisseurs.
Erreurs fréquentes et bonnes pratiques en PME
7 erreurs fréquentes
- Commencer par l’outil plutôt que par le processus et la valeur attendue.
- Confondre audit et POC, et se retrouver à “tester” sans critères de succès.
- Ignorer sécurité et confidentialité jusqu’à ce que le projet bloque.
- Lancer sans sponsor, donc sans arbitrages ni temps protégé côté équipes.
- Oublier la mesure : pas de KPI, donc pas de décision rationnelle.
- Sous-estimer l’adoption : règles d’usage, formation, accompagnement terrain.
- Travailler sur des données non gouvernées, puis accuser l’IA des problèmes de qualité.
7 bonnes pratiques qui sécurisent le passage à l’action
- Partir des irritants terrain et définir un indicateur simple par cas d’usage.
- Viser un portefeuille équilibré : quick wins et chantiers structurants.
- Standardiser les fiches cas d’usage pour comparer objectivement.
- Mettre une gouvernance légère mais explicite, surtout pour l’IA générative.
- Prévoir une supervision humaine adaptée au niveau de risque.
- Documenter juste ce qu’il faut pour décider, tester, et auditer en interne.
- Former les équipes sur les bons réflexes : prompts, vérification, sécurité, limites (voir aussi Les limites de l’IA).
Conclusion Comment passer de l’audit au premier projet IA utile
Un audit IA en PME n’a de valeur que s’il débouche sur des décisions : quoi lancer, comment le faire, avec quelles garanties, et avec quel plan d’adoption. Avec une méthode structurée, des checklists data et risques, et des livrables standardisés, vous transformez l’IA en un portefeuille de projets pilotables, plutôt qu’en expérimentation permanente.
Votre prochain pas logique est simple : choisir un cas d’usage “quick win” correctement cadré, préparer les données minimales, définir un protocole de test, puis lancer un POC ou un pilote avec des critères d’acceptation clairs. En parallèle, mettez en place le socle de gouvernance et formez les équipes à l’usage responsable, via des formats comme la Formation ChatGPT & IA Générative ou la Formation Automatisation IA & No-Code.
SchoolIA accompagne les PME sur ces sujets avec une approche pragmatique, via un accompagnement IA et des formations sur-mesure. En tant qu’organisme certifié Qualiopi, certaines formations peuvent être finançables via votre OPCO selon les cas.
FAQ
Quelle différence entre audit IA, diagnostic de maturité IA et POC ?
L’audit IA sert à décider et planifier : cas d’usage, priorisation, risques, roadmap et gouvernance. Le diagnostic de maturité situe votre niveau et recommande des chantiers généraux, souvent sur base déclarative. Le POC teste un cas déjà choisi, avec des critères de réussite, sur un périmètre limité.
Quels livrables exiger pour être capable de décider et budgéter en PME ?
Exigez au minimum : fiches cas d’usage standardisées, matrice de priorisation impact effort risque, dossier de faisabilité pour les cas prioritaires, business case simplifié basé sur des hypothèses explicites, roadmap 30/60/90 jours, et socle de gouvernance (règles d’usage, responsabilités, validation, traçabilité).
Qui doit participer à l’audit IA côté PME et combien de temps y consacrer ?
Impliquez un sponsor qui arbitre, un référent métier, un référent IT (même externalisé) et un référent RGPD si des données personnelles sont en jeu. Ajoutez 3 à 5 utilisateurs clés. Prévoyez des ateliers courts et des validations régulières : l’enjeu est la disponibilité pour trancher, pas des réunions longues.
Comment prioriser les cas d’usage IA entre quick wins et projets structurants ?
Utilisez un scoring transparent sur trois axes : impact business, effort de mise en œuvre et niveau de risque. Les quick wins combinent impact clair, données disponibles et intégration limitée. Les projets structurants ont un impact fort, mais demandent hygiène data, intégrations ou gouvernance renforcée. Documentez vos hypothèses pour réviser la priorisation.
Comment intégrer RGPD, sécurité et AI Act dans l’audit sans complexifier le projet ?
Adoptez une approche proportionnée : checklist RGPD inspirée des repères CNIL, contrôles simples de sécurité (accès, cloisonnement, logs) et logique “risques + documentation” alignée avec le NIST AI RMF et l’AI Act. Intégrez-les dans deux livrables : dossier de faisabilité et socle de gouvernance.