

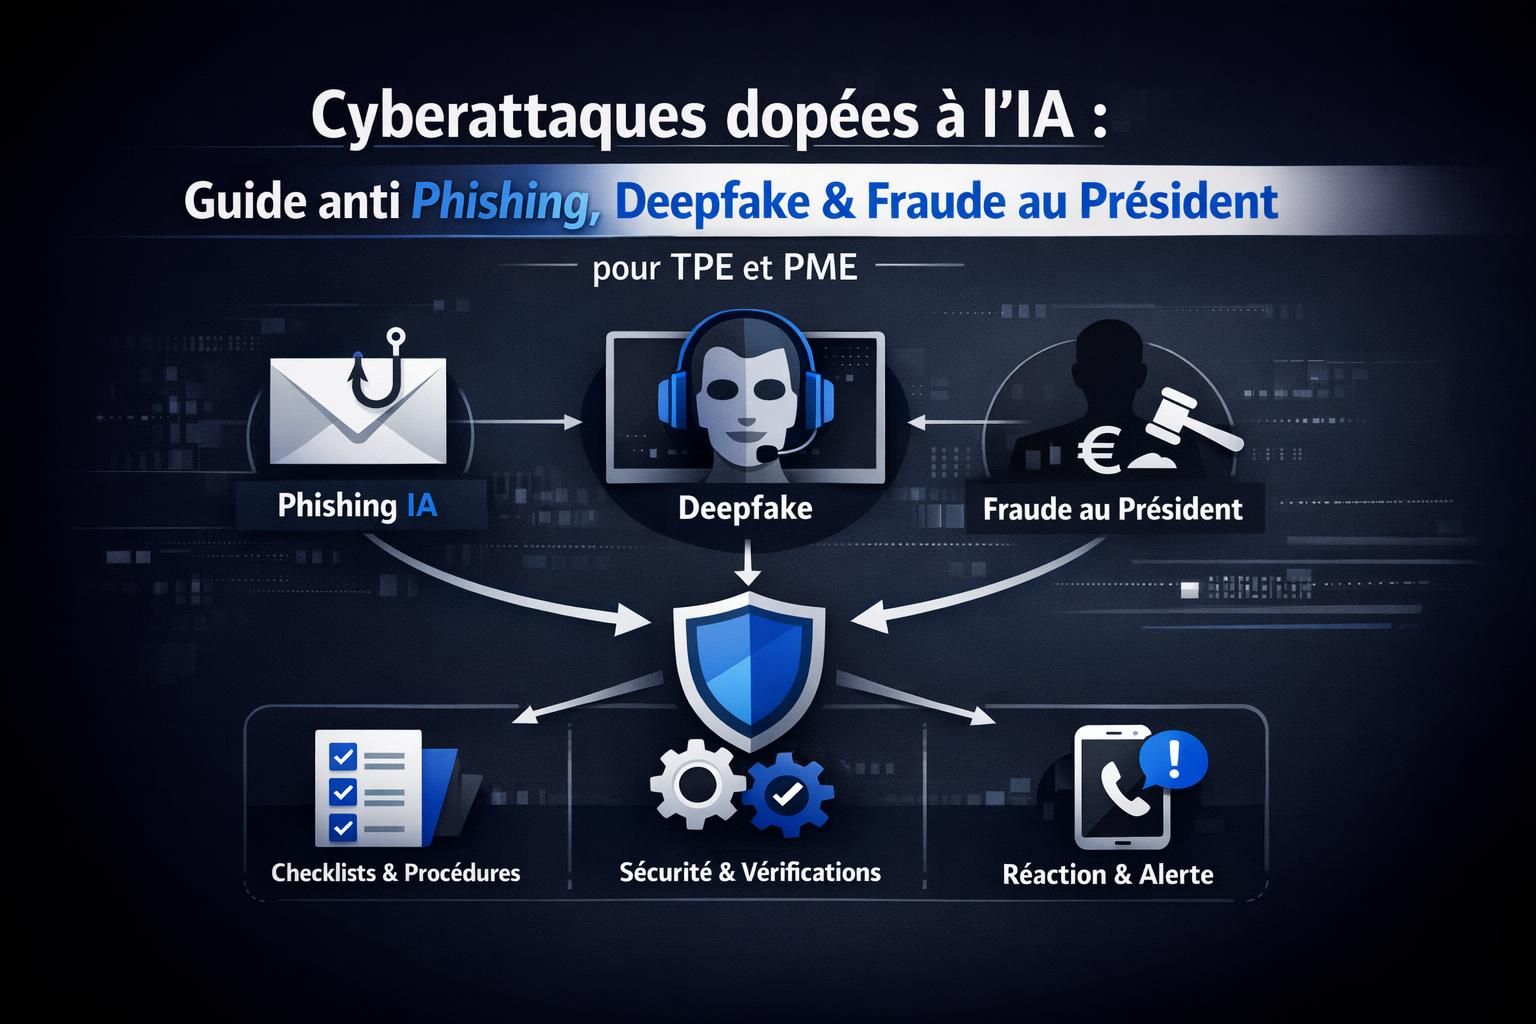
Résumé opérationnel en 60 secondes
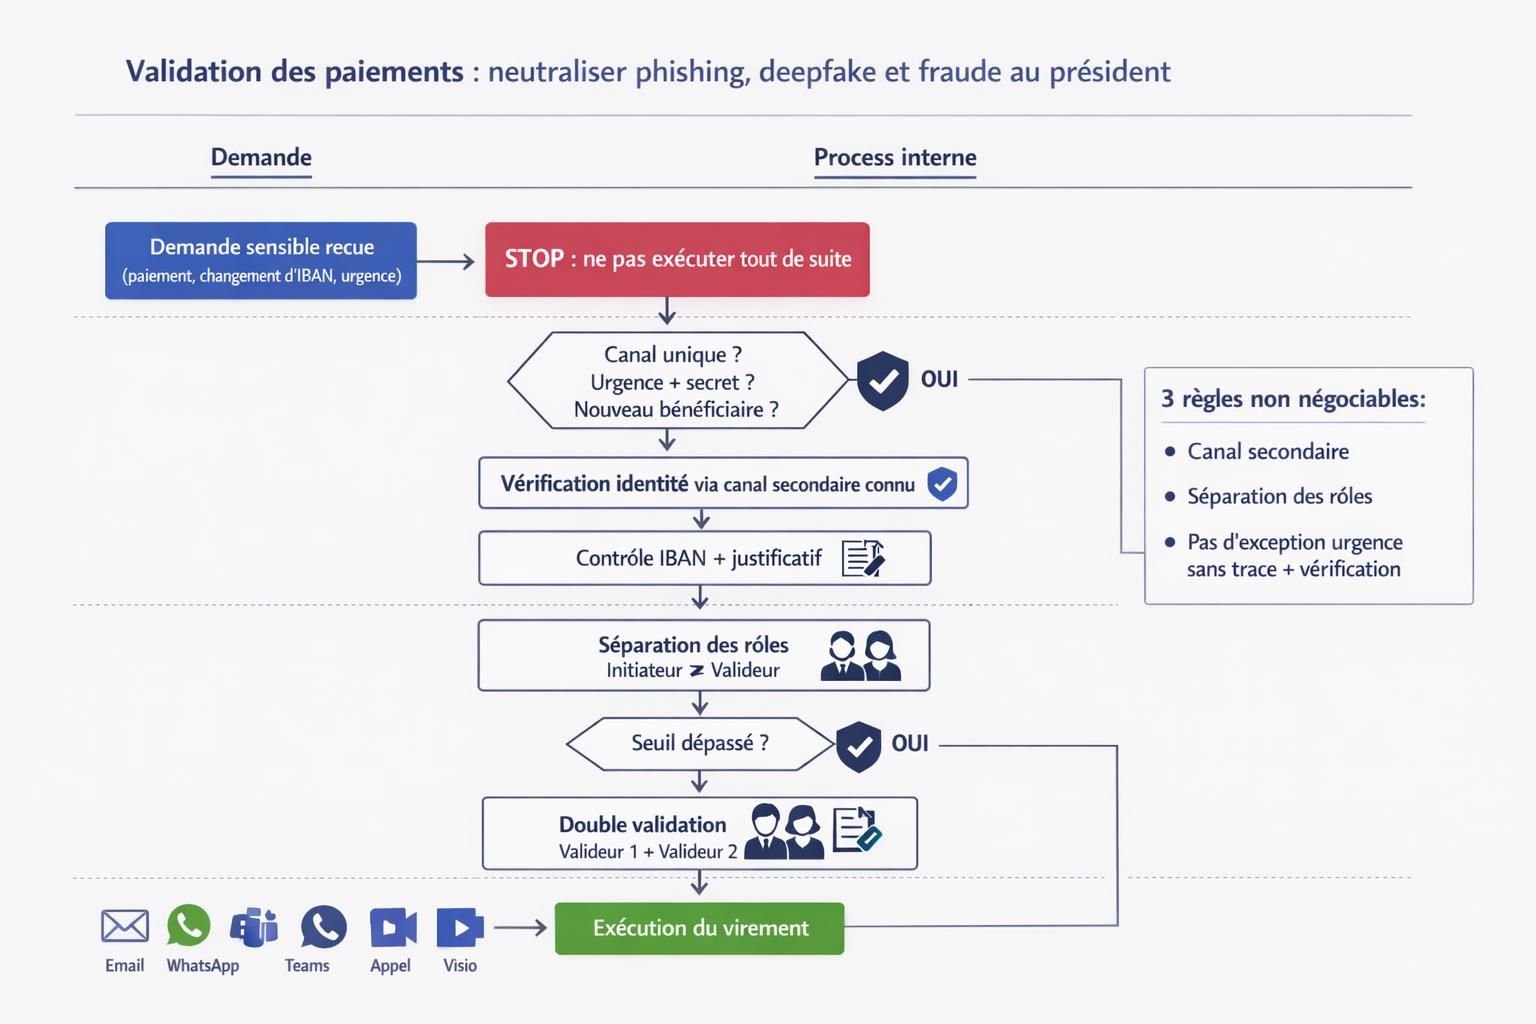
- Règle non négociable 1 : aucune demande sensible ne se traite sur un seul canal. Toute demande de paiement ou de changement bancaire se confirme via un canal secondaire connu.
- Règle non négociable 2 : séparation des rôles. La personne qui demande n’est pas celle qui valide, et au-delà d’un seuil, il faut une double validation.
- Règle non négociable 3 : aucune exception “urgence” sans trace écrite et vérification d’identité.
- Signal d’alerte 1 : urgence, secret, pression émotionnelle, ou consigne de ne surtout pas suivre le processus habituel.
- Signal d’alerte 2 : changement de RIB, “nouvel IBAN”, ou demande de paiement vers un nouveau bénéficiaire.
- Signal d’alerte 3 : demande de connexion via lien, QR code, pièce jointe inattendue, ou message trop bien écrit mais incohérent sur les détails.
- Si doute : stoppez l’action, vérifiez via canal secondaire, signalez en interne et conservez les preuves.
Le risque n’est pas seulement technique : l’IA rend surtout l’ingénierie sociale plus crédible, plus rapide et plus personnalisée. La bonne nouvelle : vous n’avez pas besoin d’être expert pour réduire fortement l’exposition.
Ce guide vous donne un playbook simple à déployer en TPE-PME : des règles de validation, des réflexes de vérification, un socle technique minimal et un plan d’action immédiat si vous suspectez un phishing, un deepfake ou une fraude au président.
Ce que l’IA change vraiment dans les arnaques visant les PME
L’IA n’invente pas de nouveaux fondamentaux de sécurité, elle industrialise les arnaques et améliore leur crédibilité. Comme le souligne l’ANSSI dans ses travaux sur la menace liée à l’IA générative, elle accélère la préparation et la personnalisation, sans remplacer les contrôles. Votre objectif n’est donc pas de tout détecter, mais de rendre la fraude difficile à exécuter grâce à des procédures courtes, des “non négociables” et une hygiène numérique minimale. Pour aller plus loin sur ce sujet, vous pouvez lire Les limites de l’IA : risques et bonnes pratiques pour sécuriser vos usages.
Avant versus maintenant, ce que l’IA change le plus :
- Avant : phishing souvent maladroit. Maintenant : messages bien rédigés, ton “corporate”, et ciblage facilité par des informations publiques.
- Avant : usurpation d’identité basée sur un email. Maintenant : ajout d’une voix ou d’une visio pour mettre la pression et casser vos réflexes.
- Avant : fraude au président “classique” par email. Maintenant : combinaison email plus messagerie instantanée, consignes d’urgence, et parfois deepfake voix.
Définitions courtes et stables :
- Phishing : tentative d’obtenir un mot de passe, un paiement ou une action risquée en se faisant passer pour un tiers légitime, souvent via email, SMS ou messagerie.
- Deepfake : usurpation réaliste d’une voix, d’une image ou d’une vidéo, utilisée pour faire croire qu’un dirigeant ou un collègue parle réellement.
- Fraude au président : fraude visant un virement ou un changement de coordonnées bancaires en se faisant passer pour un dirigeant ou un partenaire. Elle est souvent liée au Business Email Compromise, c’est-à-dire la compromission ou l’usurpation d’une messagerie professionnelle.
Phishing dopé à l’IA : signaux d’alerte et réflexes
Le piège le plus courant en PME est simple : un message “parfait”, personnalisé, qui déclenche une action immédiate. L’IA aide l’attaquant à mieux écrire, à mieux imiter vos formulations internes et à adapter son discours à votre secteur. Résultat : se fier à l’orthographe, au style ou à la politesse ne suffit plus. Vous devez ramener chaque demande à trois vérifications : qui parle, que demande-t-on, et est-ce conforme à votre processus.
| Signal | Pourquoi c’est suspect | Vérification simple |
|---|---|---|
| Demande urgente ou hors horaires | La pression réduit la vérification | Imposez un délai et validez via un canal secondaire connu |
| Lien de connexion vers email, banque, outil RH ou outil achat | Vol d’identifiants | N’utilisez jamais le lien, passez par l’URL habituelle ou un favori déjà enregistré |
| Pièce jointe inattendue, facture ou “avis” à ouvrir | Malware ou collecte d’informations | Confirmez l’envoi auprès du supposé expéditeur par un canal connu |
| QR code à scanner pour “mettre à jour” un compte | Quishing, version QR du phishing | Refusez le QR code et retrouvez le service via son accès habituel |
| Changement de RIB, nouveau bénéficiaire, ou relance de paiement | Redirection de fonds | Appliquez le contrôle renforcé des coordonnées bancaires et le contre-appel |
| Expéditeur très proche mais pas exact | Domaine ressemblant, alias trompeur | Affichez l’adresse complète et comparez caractère par caractère |
| Message très “propre” mais incohérent sur un détail | Génération automatique sans contexte réel | Demandez une information vérifiable que seul un interlocuteur légitime connaît |
Checklist en 6 étapes avant de cliquer ou de répondre :
- Vérifiez le domaine et l’adresse réelle de l’expéditeur, pas seulement le nom affiché.
- Refusez de vous connecter depuis un lien reçu. Ouvrez le service via votre chemin habituel.
- Contrôlez la demande par rapport à votre processus : est-ce une demande normale, au bon moment, avec le bon format.
- Validez via un canal secondaire connu : numéro enregistré, contact interne, ou canal Teams habituel.
- Signalez en interne sans transférer “tel quel” à d’autres. Décrivez le risque et partagez les éléments utiles.
- En cas de doute, vous stoppez. Mieux vaut une opération retardée qu’un compte compromis ou un virement irréversible.
Point clé : un email “trop parfait” n’est pas un gage de légitimité. Au contraire, l’IA rend la forme convaincante à bas coût. Votre meilleur filtre devient la cohérence opérationnelle : la demande respecte-t-elle votre process, vos habitudes de validation et vos canaux officiels.
Fraude au président : la procédure simple en 7 règles non négociables
La fraude au président vise presque toujours le même résultat : déclencher un paiement rapide, confidentiel, hors procédure, vers un compte contrôlé par l’attaquant. L’Observatoire de la sécurité des moyens de paiement de la Banque de France rappelle l’importance des contrôles organisationnels autour des virements, notamment le contre-appel et la vérification des coordonnées bancaires. En TPE-PME, la meilleure défense est une procédure courte, connue, répétée, et appliquée même quand la demande semble venir “d’en haut”.
- Double validation obligatoire au-delà d’un seuil défini par la direction, sans exception.
- Contre-appel systématique sur un numéro connu et déjà enregistré. Jamais sur le numéro reçu dans le message.
- Interdiction d’utiliser de nouvelles coordonnées bancaires sans contrôle renforcé et validation formelle.
- Séparation des rôles : une personne initie, une autre valide. Si vous êtes peu nombreux, imposez un validateur externe au flux, par exemple le dirigeant et un responsable administratif, mais sur deux canaux distincts.
- Aucune exception “urgence” sans deuxième canal et trace écrite. L’urgence ne supprime pas le contrôle, elle le déclenche.
- Journal de validation : conservez une trace des demandes, vérifications, validateurs, montants, bénéficiaires et canaux utilisés.
- Sensibilisation ciblée et régulière des personnes exposées : finance, assistanat, achats, office management, direction.
Modèle de procédure qui tient sur une page : toute demande de virement inhabituel, de changement de RIB ou de paiement confidentiel passe automatiquement en “mode contrôle renforcé”. Cela déclenche le contre-appel, la double validation si seuil dépassé, et l’enregistrement des preuves. Si une seule de ces étapes est impossible, vous arrêtez la transaction et vous escaladez au décideur défini à l’avance.
Script de contre-appel en 5 lignes :
- Bonjour, je suis [Nom, rôle]. J’appelle pour vérifier une demande de paiement reçue aujourd’hui.
- Je vérifie : bénéficiaire, montant, motif et échéance annoncée.
- Je vous demande de confirmer l’IBAN et la raison du changement éventuel.
- Je vous demande une information contextuelle non publique : un élément de dossier, un fait interne, ou une référence convenue.
- Sans confirmation claire, je bloque la demande et je reviens vers vous via le canal habituel.
Deepfake voix et visio : protocole de vérification en entreprise
Les deepfakes servent rarement à “faire joli” : ils servent à créer une preuve émotionnelle et à imposer une urgence. Europol, dans ses travaux sur les deepfakes, alerte notamment sur leur usage criminel pour l’usurpation d’identité et la fraude. Le point clé pour une PME : vous ne détecterez pas toujours un deepfake à l’oreille ou à l’œil nu. Vous le neutralisez en rendant l’identité vérifiable par le processus, pas par l’intuition.
Protocole en 5 étapes, sans outil, à diffuser en interne :
- Basculez sur un canal secondaire connu : vous rappelez via un numéro enregistré, ou vous demandez une confirmation par un canal interne officiel.
- Posez une question contextuelle non publique : un détail de dossier, un fait interne récent, une référence convenue.
- Si votre organisation s’y prête, utilisez une phrase de sécurité interne, changée périodiquement.
- Réduisez l’urgence : imposez une étape de validation et un délai minimal. Un vrai dirigeant accepte un contrôle qui protège l’entreprise.
- Documentez et alertez : notez l’heure, le canal, la demande, et informez le référent interne ou le prestataire IT.
Drapeaux rouges à reconnaître rapidement :
- Demande de secret, d’action immédiate, ou de contournement explicite de la procédure.
- Refus de rappeler, refus de passer par le canal habituel, ou insistance sur WhatsApp, message vocal, numéro inconnu.
- Incohérences de contexte : mauvais projet, mauvaise personne, ou détails flous malgré un ton très assuré.
- Pression émotionnelle : flatterie, intimidation, culpabilisation, menace sur un “deal” ou un “client”.
Phrase opérationnelle à retenir : vous n’avez pas à prouver que c’est un deepfake. Vous avez à vérifier l’identité et l’autorité de la demande avant d’agir.
Le socle technique minimal anti-phishing pour TPE-PME
Le socle technique vise un but précis : limiter la compromission de la messagerie et empêcher qu’un identifiant volé suffise à déclencher une fraude. Le Guide TPE-PME v2 de l’ANSSI est une référence nationale utile pour prioriser sans se perdre dans l’outillage. En pratique, vous cherchez “impact fort, effort raisonnable”, et vous transformez la liste en actions attribuées, datées et vérifiables, même si vous sous-traitez l’informatique.
- MFA partout où c’est possible, en priorité sur la messagerie, les outils comptables, la banque et les outils d’achat.
- Suppression des comptes partagés quand c’est possible, sinon traçabilité, mots de passe robustes et droits minimaux.
- Gestion des accès au moindre privilège : chacun a les droits nécessaires, pas plus, et les départs sont traités immédiatement.
- Mises à jour régulières des postes et logiciels, avec un responsable identifié et un rythme simple.
- Sauvegardes selon une logique 3-2-1 et tests de restauration. Une sauvegarde non testée est une hypothèse.
- Protection de la messagerie et authentification email au niveau domaine selon votre prestataire : SPF, DKIM, DMARC.
- Journalisation minimale et alertes basiques : connexions suspectes, règles de transfert, ajout d’adresses de récupération.
Qui fait quoi, pour que cela avance vite :
- Direction : fixe les règles non négociables, le seuil de double validation et arbitre les exceptions, qui doivent rester rares et tracées.
- Office manager ou RH : organise la sensibilisation, diffuse les checklists, collecte les incidents et maintient la liste des canaux officiels.
- Finance : applique le contrôle renforcé sur virements, changements de RIB, nouveaux bénéficiaires et urgences.
- Prestataire IT : déploie MFA, sécurise la messagerie, met en place sauvegardes et restauration, et fournit un point de contact incident.
Si vous êtes en infogérance, formulez ces points comme des demandes claires : “activer MFA sur tous les comptes”, “bloquer les transferts automatiques externes”, “tester une restauration”, “mettre en place l’authentification email”. Pour cadrer ces usages côté équipes, vous pouvez aussi mettre en place des règles d’usage et une charte ChatGPT en entreprise. Sans ticket explicite, le sujet reste souvent implicite.
En cas de doute ou d’incident : plan d’action immédiat
Quand un doute apparaît, votre priorité est double : stopper la chaîne de fraude et préserver votre capacité à comprendre ce qui s’est passé. Ne cherchez pas d’abord “le mail parfait”, cherchez l’élément actionnable : un compte compromis, une règle de transfert, un virement initié, un changement de bénéficiaire. Sur la partie assistance et réflexes, Cybermalveillance.gouv.fr (fiche réflexe hameçonnage / phishing) propose des fiches pratiques adaptées aux organisations qui n’ont pas d’équipe cyber dédiée.
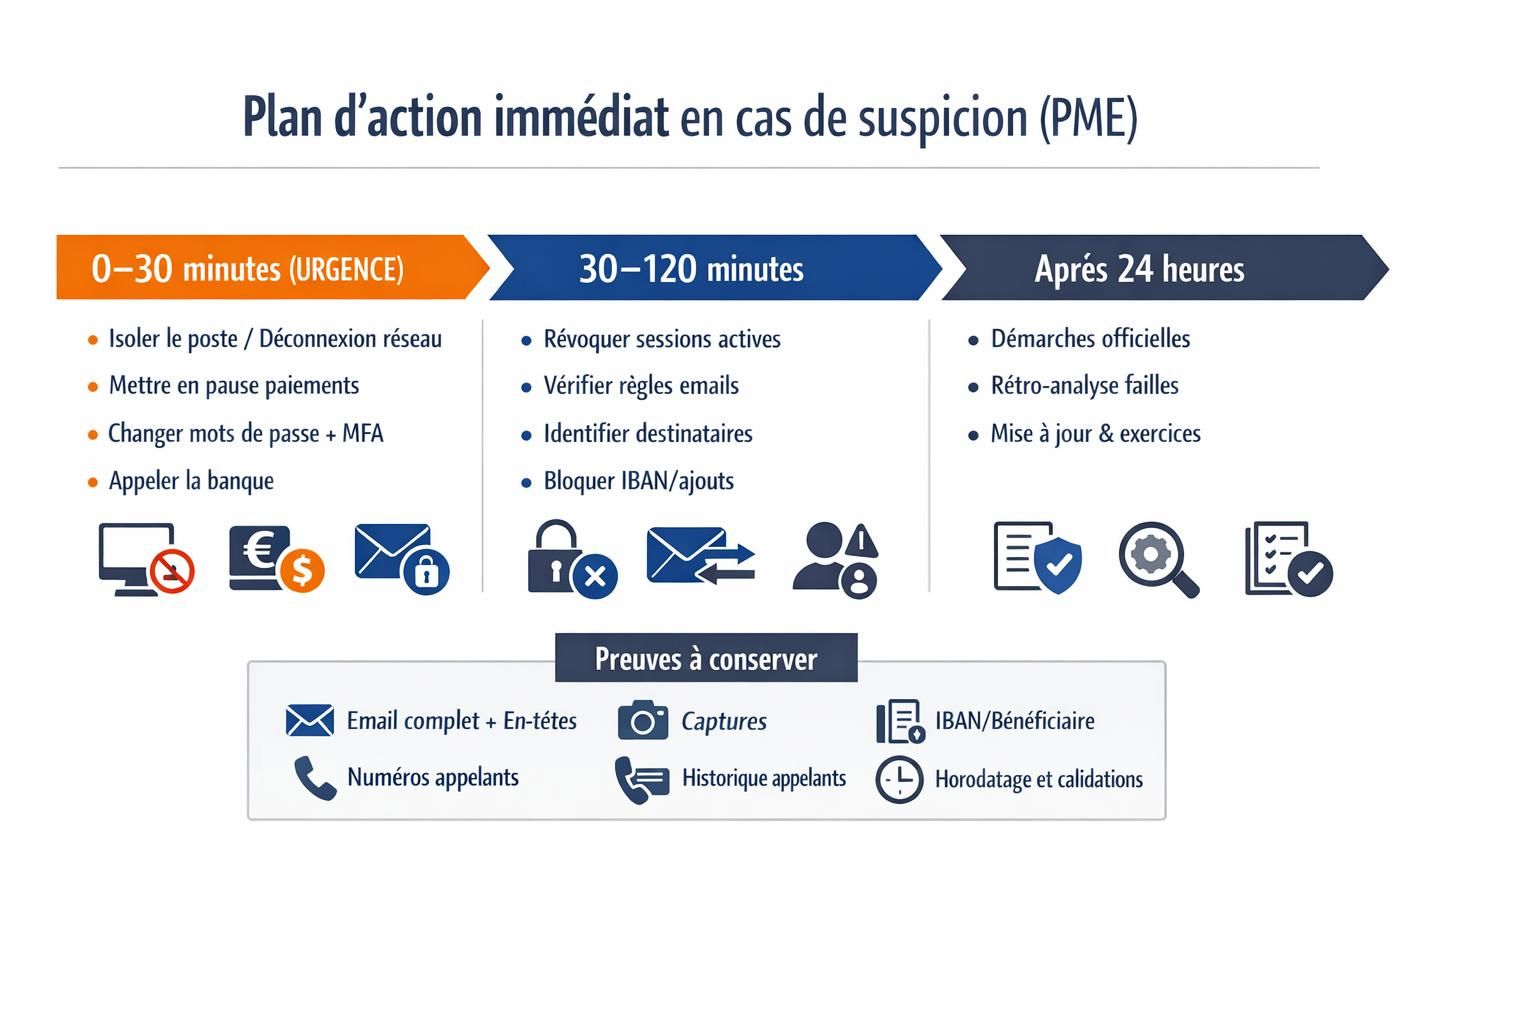
0 à 30 minutes :
- Isolez le poste si vous suspectez une compromission : déconnexion réseau si nécessaire.
- Stoppez les paiements en cours, mettez en pause les validations et informez les personnes concernées.
- Changez les mots de passe depuis un environnement sain et activez le MFA s’il n’était pas activé.
- Si un virement a été initié, contactez immédiatement votre banque pour tenter un blocage ou un rappel de fonds.
30 à 120 minutes :
- Révoquez les sessions actives des comptes concernés et vérifiez les paramètres sensibles de messagerie.
- Recherchez des règles de transfert automatique, des redirections, ou des boîtes de réception “silencieuses”.
- Identifiez qui a reçu le message en interne et en externe, et prévenez pour éviter l’effet domino.
- Conservez les preuves : email complet, en-têtes, captures, coordonnées bancaires, numéros appelants, historique des validations et échanges.
Après 24 heures :
- Engagez les démarches adaptées via les dispositifs officiels, et structurez un retour d’expérience.
- Analysez le maillon faible : canal unique, absence de contre-appel, MFA manquant, droits trop larges, manque de sensibilisation.
- Mettez à jour vos règles : seuils, canaux officiels, phrase de sécurité si utile, et entraînement des équipes exposées.
La protection la plus efficace en TPE-PME repose sur une combinaison simple : processus de validation, hygiène numérique minimale et entraînement régulier. En rendant vos vérifications systématiques (et traçables), vous réduisez fortement l’impact des tentatives dopées à l’IA. L’essentiel est de tenir la ligne, même sous pression.
Pour aller plus loin chez SchoolIA, nous privilégions une approche pragmatique, orientée terrain pour renforcer les équipes face aux usages frauduleux de l’IA. Vous pouvez aussi réserver une consultation gratuite.