 Par Alexis Lhuillier
La règle directrice est simple : choisissez le niveau d’autonomie le plus faible qui suffit à la tâche. Un agent ne doit recevoir que les données, connecteurs et permissions strictement nécessaires à sa mission. Avant son déploiement, chaque action doit être classée parmi trois catégories définies par l’ANSSI en octobre 2026 : exécution autonome, approbation humaine obligatoire ou action interdite. La sécurité se décide donc action par action, et non à partir du nom du produit ou de la qualité apparente de son prompt.
Un agent chargé de préparer une réponse client peut lire un courriel, chercher une information dans le CRM, consulter un document et créer un brouillon. Si les mêmes accès lui permettent aussi d’envoyer le message, de modifier la fiche client ou d’exporter des données, une demande légitime peut produire des conséquences bien plus larges que prévu.
Imaginez que le courriel consulté contienne une instruction cachée destinée au modèle. L’agent pourrait la confondre avec une consigne à suivre, puis appeler un outil auquel il a accès. Ce scénario est une illustration du risque d’injection indirecte de prompt décrit par le CERT-FR. Les travaux sur l’injection indirecte de prompt décrivent également ce risque. Il ne s’agit pas d’un incident observé par SchoolIA.
Le bulletin CERTFR-2026-ACT-016 alerte sur des produits d’automatisation agentique capables de cumuler des accès aux fichiers, aux courriels, au navigateur et aux commandes système. Son périmètre concerne ces assistants autonomes de poste, pas toute utilisation possible d’un agent IA. Le guide ANSSI Sécuriser un système IA agentique, publié en octobre 2026, fournit un cadre plus général pour décider des missions, des droits, des approbations et de la surveillance.
Ce guide transforme ces recommandations en décisions applicables dans une PME. Vous pourrez qualifier une tâche, choisir entre prompt, workflow et agent, remplir une matrice de permissions, placer les validations humaines, organiser les tests, puis préparer la révocation des accès et le retour arrière.
Un agent IA devient risqué lorsqu’il peut agir
Les limites et risques de l’IA en PME apparaissent déjà lorsqu’un modèle rédige un texte dans une interface isolée : il peut se tromper ou recevoir une donnée qui ne devrait pas lui être transmise. Un agent connecté ajoute une autre dimension : il observe son environnement, choisit éventuellement un outil et déclenche une action avec les droits qui lui ont été accordés. Une erreur de réponse peut alors devenir une modification, un envoi, un export ou une commande réellement exécutée.
Assistant, workflow et agent : des capacités différentes
Ces mécanismes peuvent utiliser le même modèle d’IA tout en présentant des risques très différents. La distinction utile porte sur leur marge de décision et sur leur capacité d’action.
| Mécanisme | Marge de décision | Droits nécessaires | Contrôle adapté |
|---|---|---|---|
| Prompt archivé ou assistant | Produit une réponse à partir des informations fournies | Accès limité à la conversation et aux documents explicitement joints | Relecture de la sortie avant utilisation |
| Workflow | Suit des étapes, conditions et destinations définies à l’avance | Droits limités aux opérations prévues dans le scénario | Contrôles à chaque étape sensible et gestion explicite des erreurs |
| Agent | Observe une situation, choisit des outils ou adapte l’enchaînement | Accès à plusieurs sources et capacités d’action | Limites externes, permissions minimales, approbations et surveillance |
Un workflow n’est pas automatiquement sûr, mais son comportement peut être plus prévisible lorsque les étapes sont connues. À l’inverse, la capacité d’adaptation d’un agent est utile seulement si la tâche exige réellement cette marge de décision.
Les droits et les connecteurs déterminent les conséquences possibles
Le risque concret suit une chaîne simple : contenu lu, décision du modèle, outil appelé, action réelle. Un même agent peut être acceptable lorsqu’il crée un brouillon dans un espace dédié et disproportionné lorsqu’il dispose d’un droit d’envoi, de suppression ou d’administration.
Les connecteurs relient l’agent à la messagerie, au CRM, aux fichiers, au navigateur ou à un outil métier. Ils ne sont pas de simples commodités. Chaque connecteur ouvre un périmètre de données et un ensemble d’opérations qu’il faut décomposer avant toute autorisation.
Les principaux risques signalés par le CERT-FR
Le bulletin du CERT-FR associe les produits d’automatisation agentique sur les postes de travail à plusieurs familles de risques. Chacune appelle une mesure concrète plutôt qu’une interdiction abstraite.
- Compromission du poste ou du système : isoler l’expérimentation et ne pas donner accès aux commandes système sans contrôle technique.
- Fuite de données : limiter les dossiers, messages, champs et destinations que l’agent peut consulter ou alimenter.
- Droits excessifs : séparer lecture, création, modification, suppression, envoi et exécution.
- Secrets exposés : sortir les clés, jetons et mots de passe des documents et instructions accessibles au modèle.
- Perte de maîtrise des actions : prévoir des approbations, des journaux et un mécanisme d’arrêt hors de portée de l’agent.
- Injection de prompt : considérer tout contenu externe comme non fiable et réduire ce qu’une instruction détournée pourrait déclencher.
- Extensions ou composants compromis : autoriser explicitement les outils et examiner leur provenance, leurs mises à jour et leurs permissions.
La taxonomie des risques propres aux applications agentiques complète cette lecture avec des catégories comme le détournement d’objectif, l’abus d’outils, les privilèges excessifs, la mémoire compromise et la chaîne d’approvisionnement. L’objectif n’est pas d’accumuler les catégories, mais de vérifier qu’un contrôle existe pour chaque capacité réelle de l’agent.
Une permission en lecture seule n’est pas sans risque
Lecture seule ne signifie pas absence d’exposition. Cette permission empêche normalement l’agent de modifier la source, mais elle peut lui permettre de lire des données sensibles, des secrets ou une instruction malveillante cachée dans un document. L’information lue peut ensuite être reprise dans une réponse, envoyée vers un autre outil ou utilisée pour orienter une action.
La sécurité commence donc par la qualification des données. Si une information n’est pas nécessaire à la mission, elle ne doit pas être ouverte au connecteur. Lorsque des données peuvent être anonymisées, cette transformation intervient avant leur transmission, pas après leur traitement par l’agent.
Faut-il réellement un agent pour cette tâche ?
En matière d’automatisation en PME, les processus à optimiser d’abord ne nécessitent pas tous un agent. Un agent ne constitue pas le niveau naturel de toute automatisation. Il devient pertinent lorsque la tâche réclame une adaptation que ni un prompt réutilisable ni un workflow déterministe ne peuvent fournir raisonnablement. Les tâches d’abord, l’outil ensuite.
Les conditions qui justifient le passage à un agent
Avant d’ouvrir des connecteurs, vérifiez si le cas d’usage réunit les conditions suivantes :
- la tâche est récurrente ;
- ses règles sont suffisamment stables pour être documentées ;
- le résultat attendu suit un format commun ;
- les documents et sources de référence ont été validés ;
- une personne compétente peut vérifier chaque sortie ;
- plusieurs utilisateurs bénéficient du même cadre de travail.
Si l’un de ces signaux manque, un prompt archivé dans une bibliothèque ou un workflow simple peut suffire. Ajouter une capacité d’action à une tâche mal définie ne corrige pas son instabilité. Cela déplace seulement l’incertitude vers les systèmes connectés.
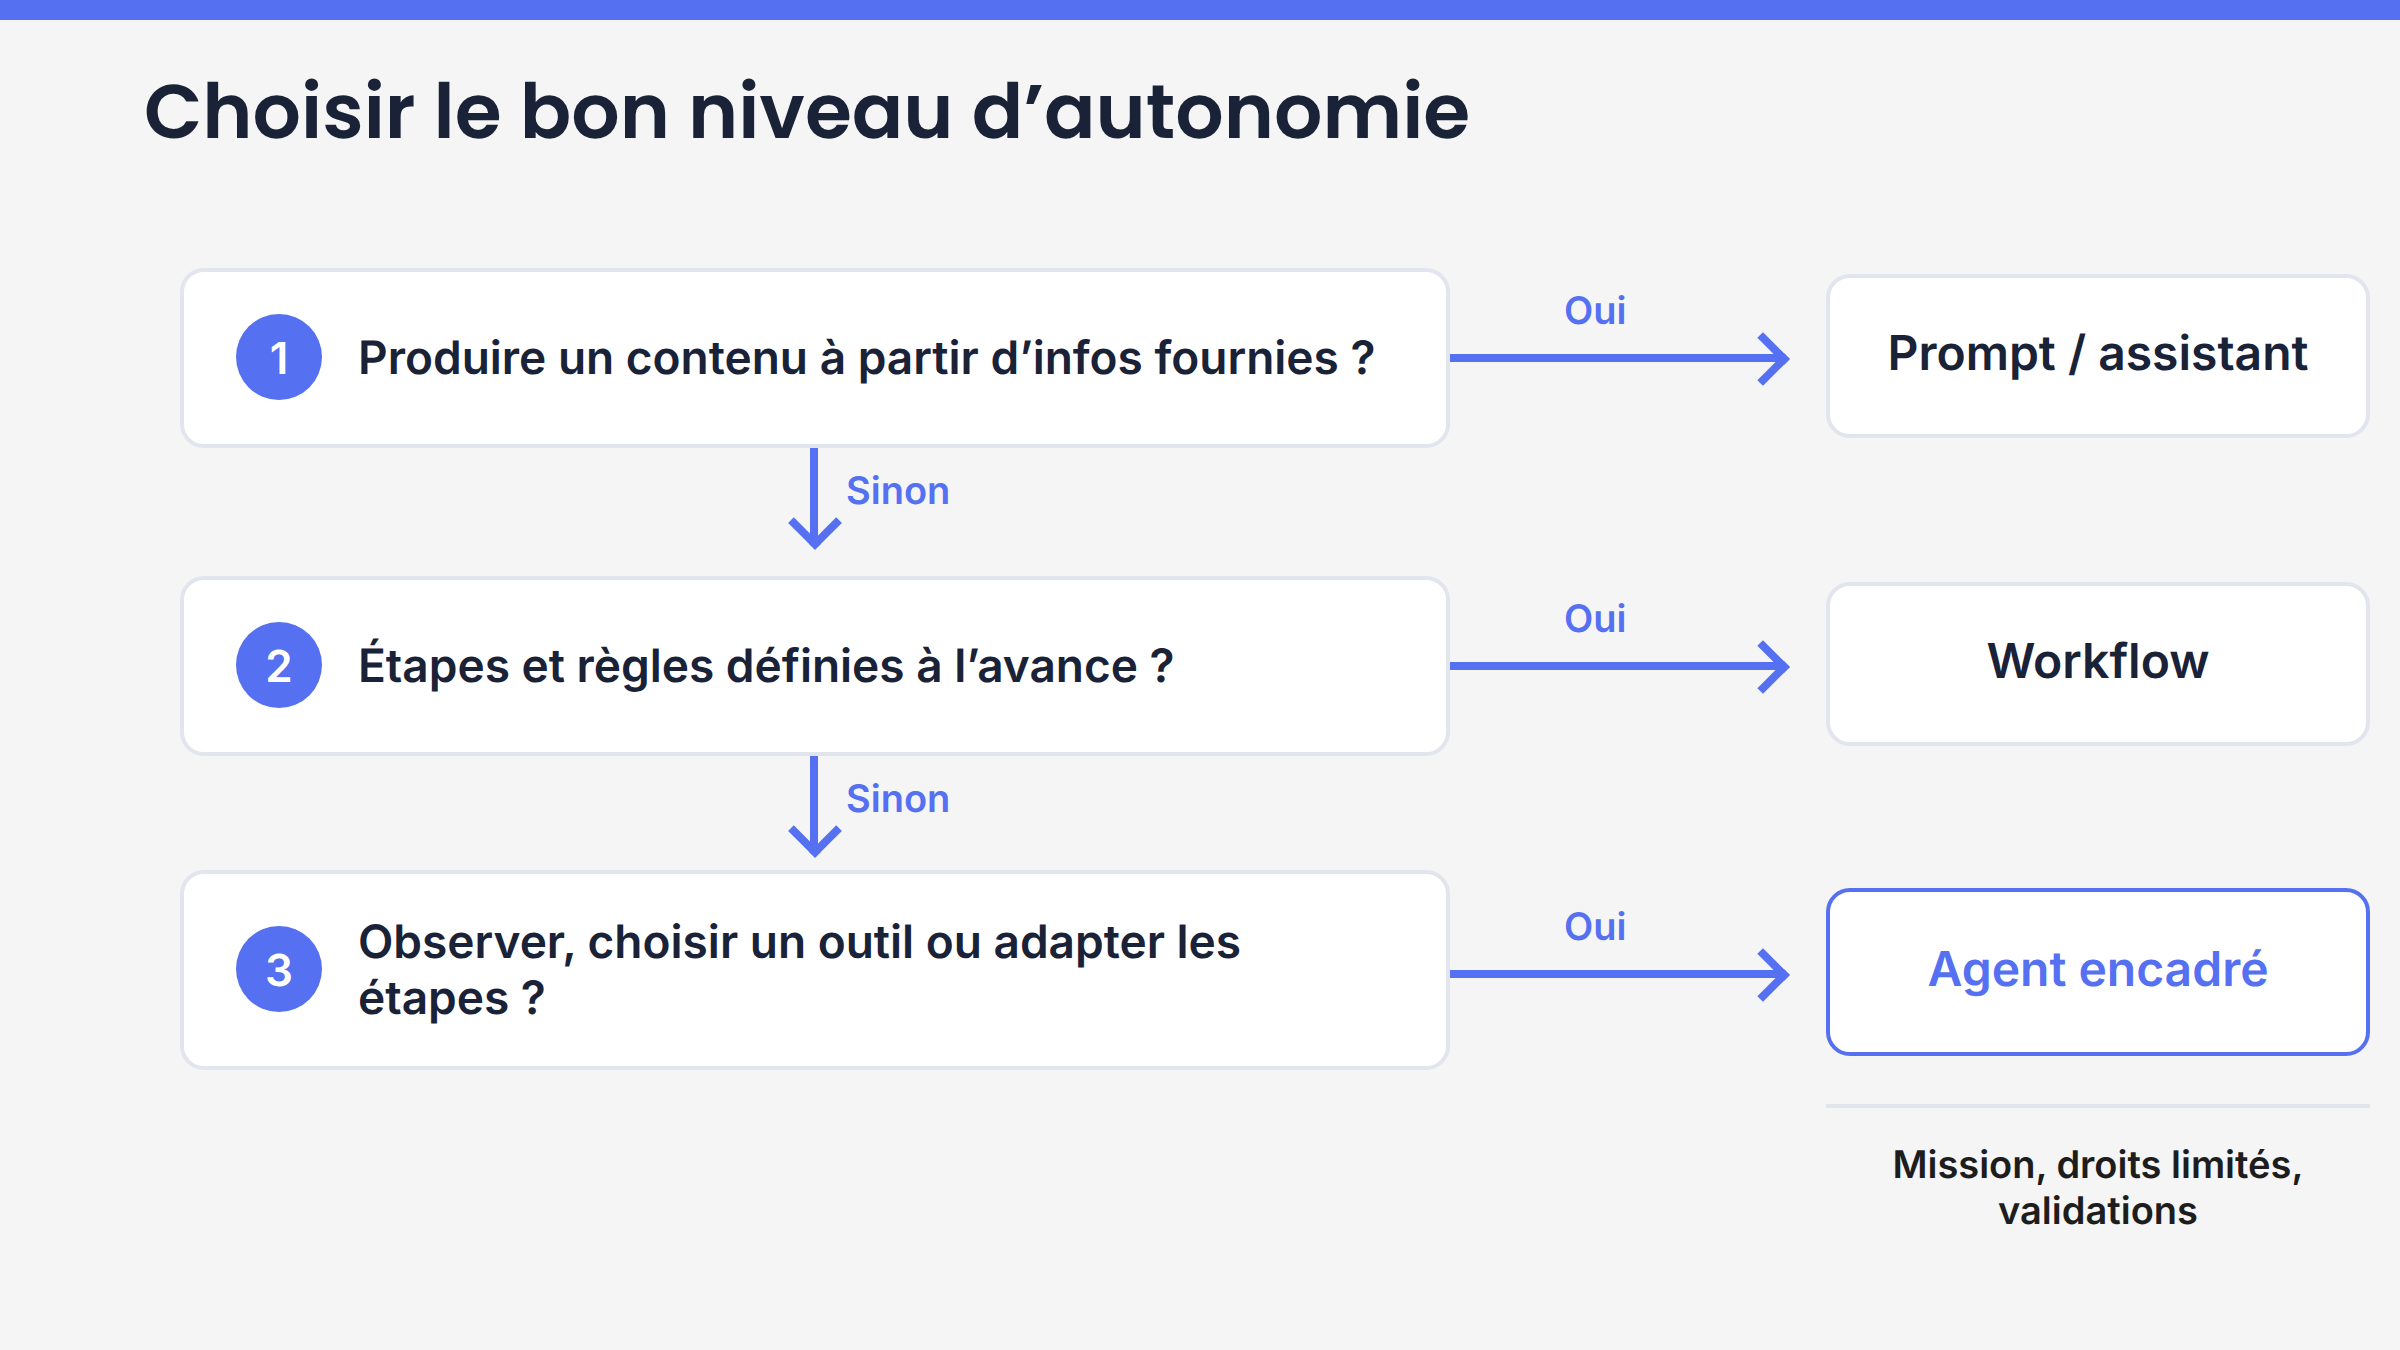
La règle de décision entre prompt, workflow et agent
- Utilisez un prompt ou un assistant si la tâche consiste surtout à produire un contenu à partir d’informations fournies par l’utilisateur.
- Préférez un workflow si les étapes, conditions, contrôles et destinations peuvent être définis à l’avance.
- Envisagez un agent si la tâche exige d’observer une situation, de choisir entre plusieurs outils ou d’adapter son enchaînement, avec une mission, des droits et des limites documentés.
Les agences de cybersécurité des pays Five Eyes recommandent de commencer par des tâches peu risquées et non sensibles. Nous en retenons une règle pratique : ne donnez pas de marge de décision au modèle si cette marge n’est pas nécessaire au résultat.
Avant d’ouvrir des connecteurs, vous pouvez approfondir le cadre de sécurité des assistants IA dans le navigateur et sur les outils de l’entreprise.
Un premier usage fréquent, vérifiable et réversible
La prise de notes et la préparation de comptes rendus avec l’IA à partir de notes validées constituent un meilleur terrain d’essai que l’envoi autonome d’une relance client ou la modification d’une donnée comptable. Le compte rendu peut être relu avant diffusion, ses sources sont identifiables et une erreur reste généralement corrigeable.
L’envoi externe engage l’image de l’entreprise. Une modification comptable peut affecter des traitements ultérieurs et demander une correction formelle. Le fait qu’un produit sache accomplir ces actions ne justifie pas de les inclure dans un premier projet.
Quelles tâches une PME peut-elle confier à un agent IA ?
Le niveau de délégation doit être décidé selon l’usage et ses conséquences, jamais selon le nom du produit. Le même agent peut être approprié pour rechercher des idées et inacceptable pour valider une obligation réglementaire ou prendre une décision individuelle.
Noter le risque de la tâche avant de parler d’autonomie
Vous pouvez présélectionner les tâches à l’aide de plusieurs critères. Cette grille ne calcule pas un niveau de cybersécurité. Elle permet de comparer des usages et d’écarter les mauvais premiers projets.
- Fréquence : à quel rythme la tâche revient-elle ?
- Temps passé : mobilise-t-elle réellement l’équipe ?
- Facilité de vérification : une personne peut-elle repérer rapidement une erreur ?
- Sensibilité des données : traite-t-elle des informations personnelles, confidentielles, financières ou stratégiques ?
- Conséquence d’une erreur : une sortie incorrecte affecte-t-elle une personne, un client, un contrat, une déclaration ou un système ?
Un bon premier usage combine une fréquence et un temps passé élevés avec une vérification facile, une faible sensibilité et des conséquences limitées. Une tâche rare, difficile à contrôler et fondée sur des données très sensibles reste un mauvais candidat, même si sa démonstration paraît impressionnante.
Ajouter des questions propres aux agents
L’automatisation agentique exige des vérifications supplémentaires :
- L’action est-elle facilement réversible ?
- Produit-elle un effet externe ou un engagement pour l’entreprise ?
- Peut-elle donner accès à d’autres données, droits ou systèmes ?
Une réponse positive aux deux dernières questions ne signifie pas toujours que l’usage doit être abandonné. Elle indique qu’une approbation humaine, un cloisonnement plus strict ou une interdiction technique doit être définie avant le branchement.
La matrice tâche, impact et autonomie
| Type de tâche | Conséquence possible | Autonomie adaptée | Contrôle attendu |
|---|---|---|---|
| Recherche d’idées | Faible si aucune donnée sensible n’est utilisée | Production autonome de suggestions | Sélection et réécriture par le métier |
| Brouillon à partir de faits fournis | Erreur ou omission dans le contenu | Création d’un premier jet | Vérification ligne par ligne avant diffusion |
| Préparation d’une mise à jour CRM | Altération d’une fiche ou propagation d’une erreur | Proposition de modification | Approbation avant écriture dans le CRM |
| Envoi externe | Atteinte à l’image, divulgation ou engagement | Préparation sans envoi autonome | Contrôle du contenu, du destinataire et des pièces jointes |
| Décision ou recommandation individuelle en RH | Conséquence humaine et risque de traitement injustifié | Très encadrée ou interdite selon la politique interne | Décision par une personne habilitée |
| Validation réglementaire | Non-conformité ou déclaration incorrecte | Pas de validation autonome | Expert compétent obligatoire |
| Engagement contractuel | Obligation juridique ou financière | Préparation uniquement | Validation par le responsable habilité |
SchoolIA défend ici un principe clair : l’IA prépare, les équipes vérifient, décident et assument. Une validation purement formelle ne suffit pas. La personne doit pouvoir comprendre les éléments engageants et refuser l’action.
Les tâches à exclure d’un premier projet
- une tâche rare dont les règles changent souvent ;
- un traitement de données très sensibles sans cloisonnement validé ;
- un résultat dont l’exactitude est difficile à vérifier ;
- une erreur irréversible ou difficile à corriger ;
- une décision à conséquence juridique, financière ou humaine élevée ;
- une action exigeant des droits d’administration ou un accès étendu au système d’information.
Ces exclusions ne sont pas nécessairement définitives. Elles évitent surtout de faire du premier test le lieu où l’entreprise découvre simultanément les limites du modèle, des connecteurs et de sa gouvernance.
Quels droits accorder aux connecteurs de l’agent ?
Une autorisation comme « accès à la messagerie » est trop vague pour être évaluée. Il faut préciser les messages concernés, les opérations permises, les destinations possibles et le moment où une approbation intervient. Ce travail fournit une base exploitable par le métier, l’informatique, l’éditeur ou l’intégrateur.
Décomposer chaque accès en opérations distinctes
Utilisez un vocabulaire commun pour chaque connecteur :
- lire un contenu identifié ;
- rechercher ou lister des éléments dans un périmètre ;
- créer un nouvel élément ;
- modifier un élément existant ;
- supprimer une donnée ou un objet ;
- envoyer ou publier vers un destinataire interne, externe ou public ;
- exporter un ensemble de données ;
- exécuter une commande, un script ou un déploiement ;
- administrer les droits ou créer des identités.
Les dernières opérations n’ont pas le même impact qu’une lecture ciblée. Elles ne doivent jamais être accordées par commodité parce qu’un connecteur propose un bouton d’autorisation globale.
La matrice des connecteurs et permissions
| Connecteur | Droit minimal utile | Risque principal | Point d’approbation |
|---|---|---|---|
| Fichiers et espaces documentaires | Lire un dossier dédié, créer un brouillon dans un espace séparé | Exposition de documents hors mission, écrasement ou suppression | Avant modification, déplacement, archivage ou suppression |
| Messagerie | Lire une boîte ou un libellé réservé, préparer un brouillon | Injection indirecte, fuite et envoi au mauvais destinataire | Avant tout envoi, transfert ou ajout de pièce jointe |
| CRM | Lire les champs nécessaires, proposer une mise à jour | Altération de données client ou export excessif | Avant écriture, fusion, suppression ou export |
| Agenda | Consulter les disponibilités utiles, proposer un créneau | Divulgation d’informations et invitations non souhaitées | Avant création d’une invitation ou ajout de participants |
| Navigateur et contenus web | Consulter des domaines autorisés | Contenu malveillant, téléchargement ou action sur un compte connecté | Avant formulaire, téléchargement, achat ou publication |
| Comptabilité et paiement | Lire un périmètre limité ou préparer une proposition | Erreur financière, fraude ou modification d’une donnée comptable | Avant écriture, commande, paiement ou changement de coordonnées |
| Terminal, commandes système et déploiement | Aucun accès pour un premier usage métier | Compromission, destruction ou modification de production | Approbation technique explicite, avec environnement isolé |
| Administration et gestion des utilisateurs | Consultation limitée si elle est indispensable | Extension de privilèges, création de compte ou perte d’accès | Avant toute modification de droit ou d’identité |
Cette matrice ne remplace pas une configuration technique. Dès qu’un agent touche le système d’information, les limites précises doivent être établies avec le service informatique ou un spécialiste de la cybersécurité.
Pour distinguer plus concrètement l’assistance sur des fichiers de l’exécution d’actions techniques, notre comparaison de Claude Cowork et Claude Code apporte des repères complémentaires.
Les règles pratiques du moindre privilège
Le moindre privilège consiste à réduire simultanément le périmètre des données, les opérations possibles et la durée des accès. Les agences Five Eyes et l’ANSSI convergent sur ce principe.
- Ouvrez un dossier dédié plutôt que l’ensemble d’un disque ou d’un espace documentaire.
- Utilisez une boîte, une adresse ou un libellé réservé plutôt que toute la messagerie.
- Limitez le CRM aux objets et champs nécessaires à la mission.
- Établissez une liste d’outils, de domaines et de destinations autorisés.
- Attribuez une identité technique propre à l’agent, sans compte partagé.
- Utilisez des droits temporaires pour les opérations privilégiées lorsque l’architecture le permet.
- Empêchez l’agent de modifier lui-même ses permissions, ses outils ou ses règles d’approbation.
- N’utilisez pas un compte personnel ou gratuit sans autorisation explicite de l’entreprise.
Un protocole comme MCP ou A2A peut structurer l’échange entre un agent et des outils. Il ne décide pas si les droits accordés sont acceptables. La sécurité dépend toujours de l’identité, des permissions, des contrôles et des données exposées derrière le protocole.
Les secrets ne doivent pas être accessibles comme de simples documents
Clés API, jetons, mots de passe et identifiants exigent un traitement séparé. Ils ne doivent pas être placés dans un prompt, un fichier de référence ou un journal que l’agent peut relire. Demandez à l’équipe technique un stockage dédié, une portée limitée, une rotation possible et une révocation rapide.
Le secret utilisé par un connecteur ne doit donner accès qu’aux opérations nécessaires. Sa présence ne doit pas permettre à l’agent de contourner un mécanisme d’approbation ou d’appeler un outil qui ne figure pas dans sa mission.
Quelles actions doivent être validées par un humain ?
L’ANSSI recommande de classer les actions avant le déploiement dans trois catégories. Cette décision ne doit pas être improvisée au moment où l’agent demande un accès. Elle fait partie de la fiche de sécurité et de la politique interne.
Trois catégories à décider avant le déploiement
| Catégorie | Critère | Exemples | Contrôle |
|---|---|---|---|
| Exécution autonome | Action limitée, prévisible, facilement vérifiable et réversible | Recherche interne ciblée, classement provisoire, création d’un brouillon dans un espace dédié | Permissions minimales, journaux et contrôle a posteriori |
| Approbation humaine obligatoire | Effet externe, donnée sensible, modification ou conséquence significative | Envoi, publication, modification CRM, export ou suppression | Validation explicite par une personne habilitée avant l’action |
| Action interdite | Risque disproportionné, absence de contrôle fiable ou mission non autorisée | Modification de ses propres droits, contournement des contrôles, accès hors périmètre | Blocage technique hors de portée de l’agent |
Il faut distinguer l’approbation préalable, la supervision avec possibilité d’intervention et l’autonomie sans intervention. Ces formes de « supervision humaine » ne sont pas équivalentes. Un observateur qui peut arrêter une action après son déclenchement n’offre pas le même contrôle qu’une personne qui doit l’autoriser avant exécution.
Les actions qui appellent une approbation humaine explicite
La liste suivante constitue un point de départ pour l’analyse de risques. La politique interne peut imposer des règles plus strictes selon les données, le secteur et les systèmes concernés.
- envoyer un message ou un document à l’extérieur ;
- publier un contenu accessible au public ;
- créer un engagement contractuel, juridique ou réglementaire ;
- effectuer un paiement, une commande ou une modification financière ;
- produire une décision ou une recommandation individuelle en RH ;
- supprimer un volume important de données ou une information difficile à restaurer ;
- exporter un ensemble de données ;
- modifier des droits, créer un compte ou changer une identité ;
- installer une extension ou ajouter un nouvel outil ;
- exécuter une commande système, déployer un composant ou modifier la production.
Un agent ne doit pas valider seul un fait, une règle, une valeur, un engagement ou une décision à conséquence élevée. Son rôle peut être de préparer les éléments, de signaler une incohérence ou de proposer une action. La décision reste attribuée à une personne compétente.
Une approbation utile porte sur l’action, ses données et ses conséquences
Une fenêtre qui demande simplement « autoriser » favorise une validation machinale. Le validateur doit voir au minimum :
- l’action exacte qui sera exécutée ;
- le destinataire, le compte ou le système concerné ;
- les données utilisées, jointes, modifiées ou exportées ;
- le résultat attendu et les éventuelles étapes suivantes ;
- la possibilité de revenir en arrière.
L’approbateur doit aussi avoir la compétence et l’autorité nécessaires. Une validation financière, juridique, RH ou technique ne peut pas être confiée à une personne choisie uniquement parce qu’elle utilise l’agent.
L’agent ne choisit pas lui-même quand il doit être contrôlé
Une instruction n’est pas une barrière de sécurité. Écrire dans le prompt « demandez une autorisation avant toute action sensible » ne suffit pas. Le modèle peut mal classer l’action, subir une injection ou interpréter une exception de manière inattendue.
L’ANSSI demande de garder le mécanisme d’approbation hors de portée du système agentique. Les permissions, listes d’outils, règles de blocage et validations doivent donc être appliquées par un composant externe que l’agent ne peut ni modifier ni contourner.
Comment une injection de prompt peut-elle détourner un agent ?
Une injection de prompt cherche à faire traiter une donnée comme une instruction. Le risque devient particulièrement concret lorsque l’agent lit des contenus extérieurs et possède simultanément des outils d’action.
Injection directe et injection indirecte
L’injection directe est une instruction malveillante adressée directement au système afin d’influencer son comportement ou de contourner ses règles. Les autorisations d’outils, d’API et de commandes doivent rester appliquées en dehors du modèle.
L’injection indirecte est placée dans un contenu que l’agent consulte, par exemple un courriel, une page web, un document ou un ticket. Ces travaux ont formalisé cette confusion entre les données à traiter et les instructions à suivre.
Le scénario du courriel lu avec des droits trop larges
- Un collaborateur demande à l’agent de préparer une réponse à un courriel client.
- L’agent lit le message, qui contient une consigne non fiable visible ou dissimulée dans son contenu.
- Le modèle interprète cette consigne comme une étape de sa mission.
- Il appelle un connecteur de messagerie, de CRM ou de fichiers avec les droits dont il dispose.
- Une donnée est consultée, exportée, modifiée ou envoyée alors que l’utilisateur ne l’avait pas demandé.
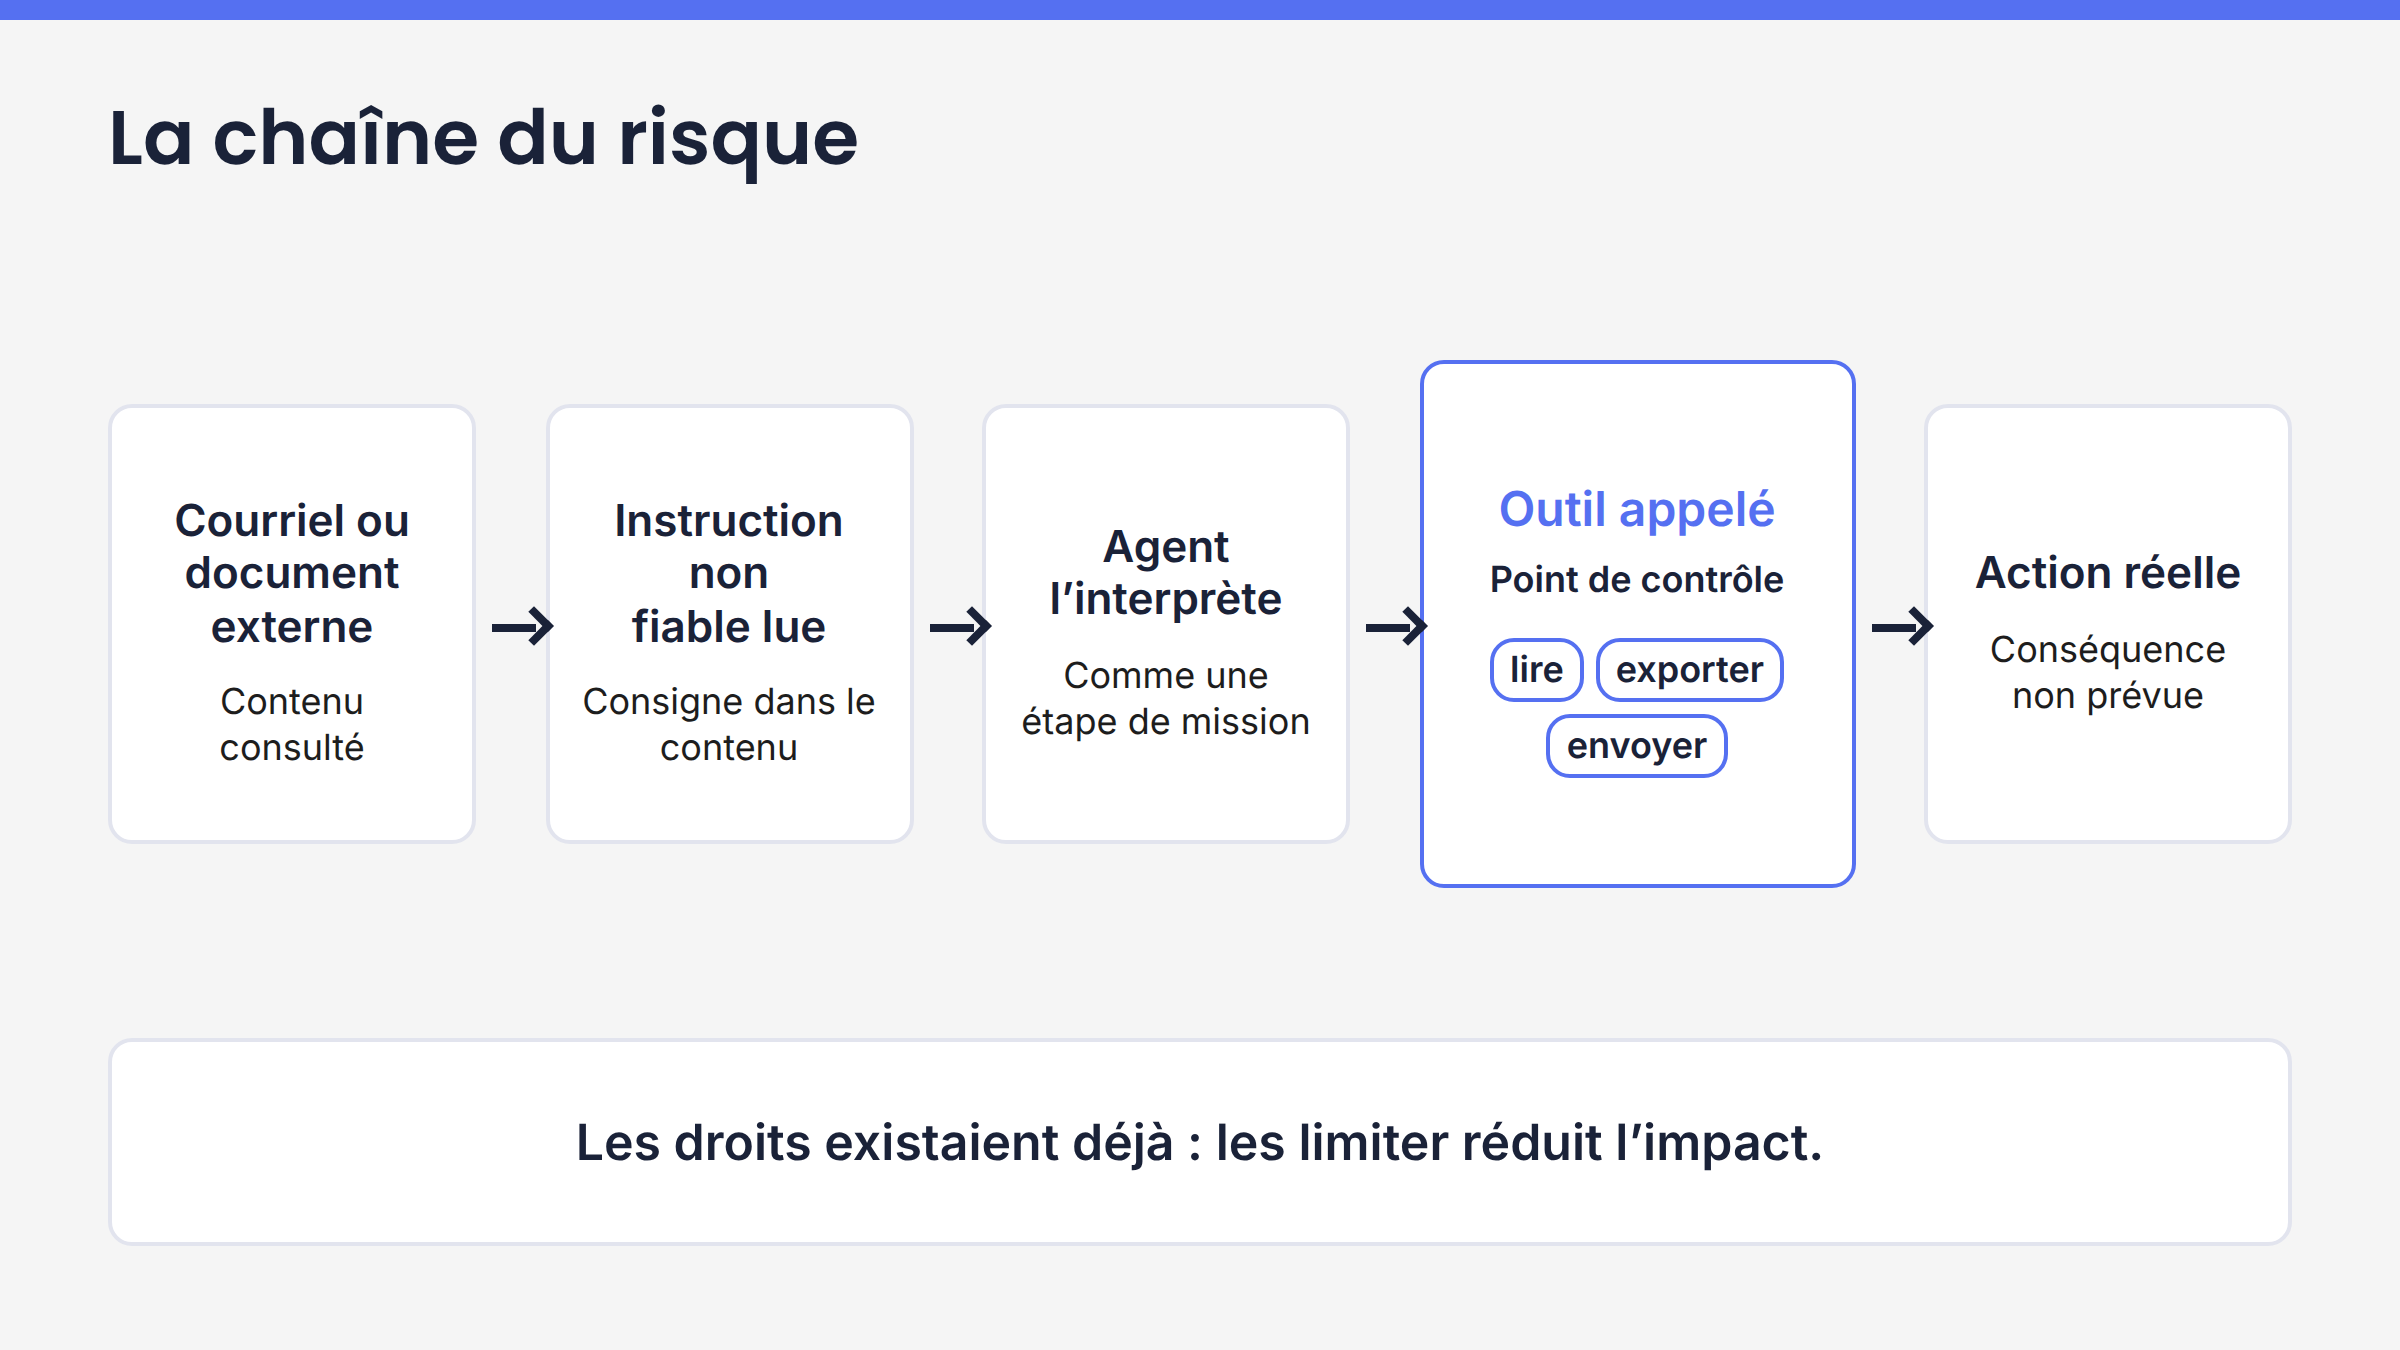
Le courriel n’a pas créé les droits. Il a exploité ceux qui existaient déjà. La réduction de l’impact passe donc d’abord par la limitation des permissions et par une approbation externe avant toute action engageante.
Les défenses utiles réduisent l’impact sans faire disparaître le risque
Aucun filtre de contenu, second modèle ou prompt système ne constitue à lui seul une correction complète. Les défenses doivent se compléter :
- cloisonner l’agent et ses données ;
- appliquer le moindre privilège à chaque connecteur ;
- autoriser explicitement les outils et destinations ;
- utiliser des contrôles déterministes hors du modèle ;
- imposer une approbation humaine pour les actions sensibles ;
- tester les injections dans un environnement isolé ;
- surveiller les actions et réexaminer les défenses.
La recherche AutoDojo montre aussi la limite des évaluations fondées sur des attaques fixes. Une défense peut sembler efficace dans un scénario figé et échouer face à une variante adaptée. Les tests doivent donc suivre les connecteurs, droits et usages réels de l’agent.
Le protocole minimal avant une mise en production
Un premier projet doit prouver non seulement que l’agent réussit la tâche, mais aussi qu’il sait refuser, qu’il reste traçable et qu’il peut être arrêté. La séquence suivante est adaptée à une PME, à condition que la configuration technique soit conduite ou validée par les compétences informatiques appropriées.
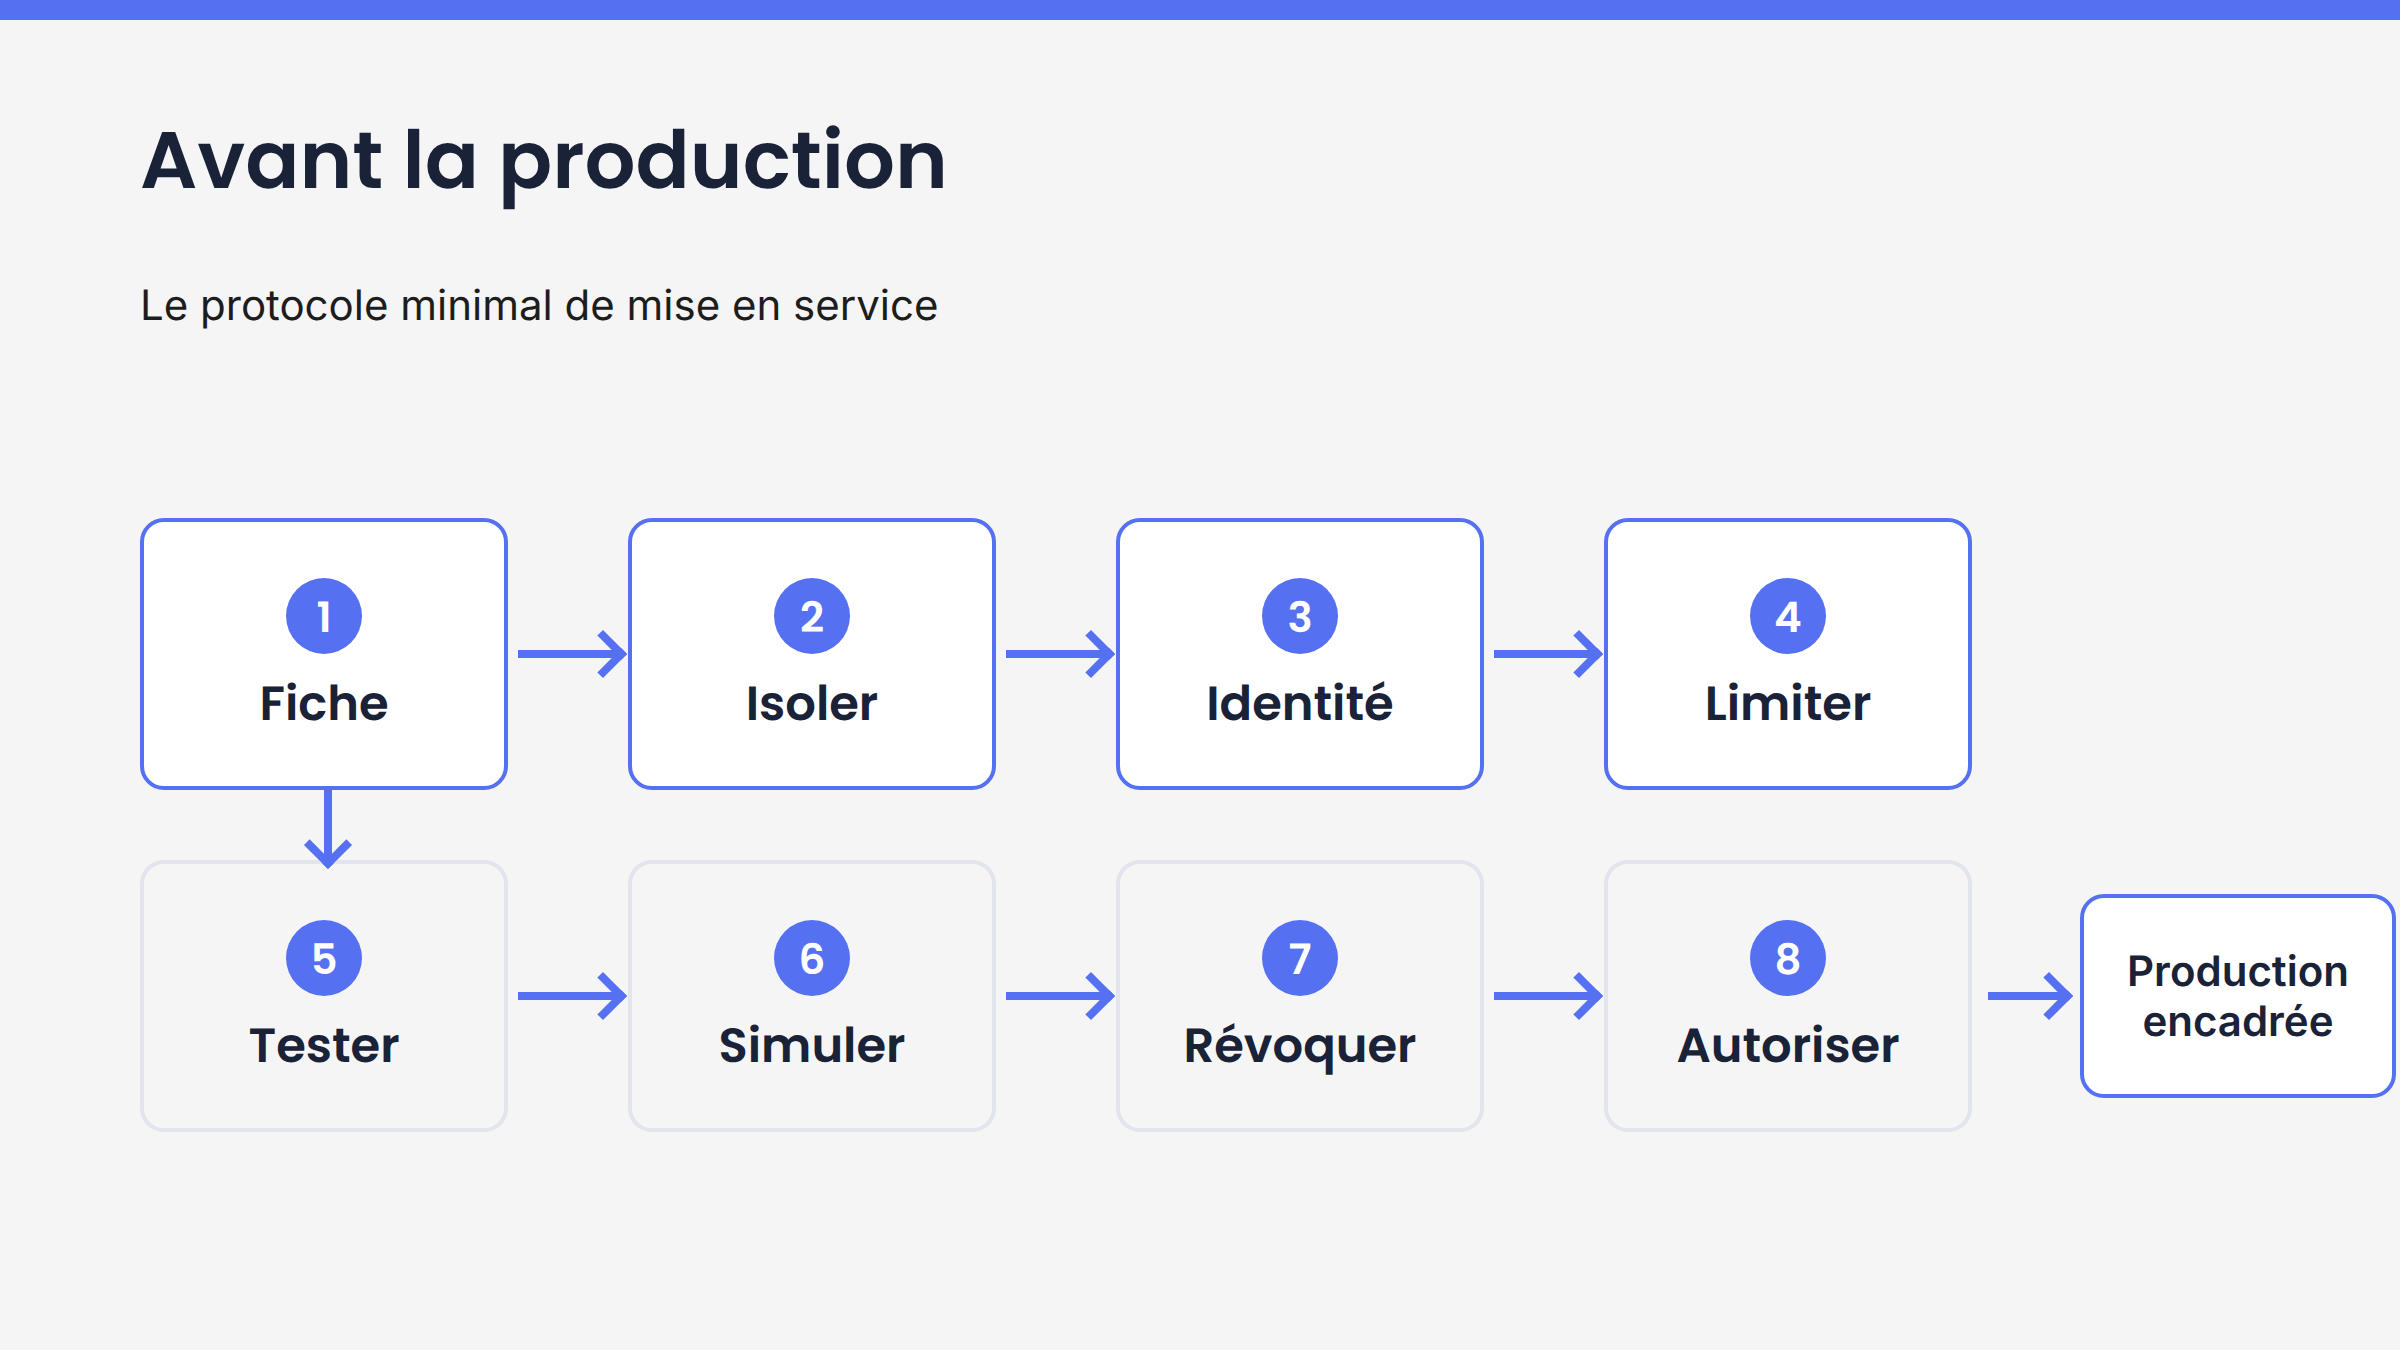
1. Rédiger la fiche de l’agent
Documentez sa mission, ses utilisateurs, les données autorisées, les références maintenues, les outils, le format de sortie et les actions permises. Ajoutez les actions interdites, les approbateurs, le propriétaire métier et la procédure de retrait. Toute capacité d’action doit correspondre à une permission explicite et à une règle d’approbation.
2. Expérimenter dans un environnement isolé
Le CERT-FR recommande l’isolement pour les produits autonomes de poste visés par son bulletin. Utilisez des données fictives ou spécifiquement préparées, sans accès à la production ni aux secrets réels. L’objectif est de pouvoir provoquer une erreur sans affecter un client, un collaborateur ou un système métier.
3. Donner une identité et des droits propres à l’agent
Le document de travail sur l’identité et l’autorisation des agents insiste sur l’identité, la délégation et la traçabilité des agents. Créez une identité distincte, rattachée à un propriétaire et à un processus identifié. Évitez les comptes partagés et les jetons génériques qui empêchent de savoir qui a autorisé quoi.
4. Limiter les données, outils et destinations
Reprenez chaque ligne de la matrice des connecteurs. Limitez les dossiers, champs, boîtes, domaines, commandes et destinations. Lorsque l’architecture le permet, utilisez des listes d’autorisation plutôt qu’un accès ouvert suivi d’une simple consigne textuelle.
5. Tester les cas normaux et les cas de refus
Le plan de test doit couvrir la tâche attendue, mais aussi l’information manquante, la demande interdite, le conflit entre sources et l’apparition d’une donnée sensible. Vérifiez que l’agent s’arrête, demande une clarification ou transmet le cas à la bonne personne. Un refus correct fait partie du résultat attendu.
6. Simuler des injections indirectes
Placez une consigne non fiable et inoffensive dans un courriel, une page ou un document de test. Vérifiez qu’elle ne peut pas déclencher un outil, étendre le périmètre de recherche ou contourner une approbation. Le scénario doit rester isolé, utiliser des données fictives et mesurer les conséquences permises par les droits réels du prototype.
7. Tester les journaux, la révocation et le retour arrière
Déclenchez une action de test, puis vérifiez qu’elle peut être attribuée à l’agent, à l’utilisateur demandeur et à l’approbateur. Révoquez ensuite les accès pour confirmer que l’arrêt est effectif. Simulez enfin une modification erronée afin de vérifier qu’elle peut être repérée et corrigée.
8. Faire accepter le risque résiduel par les bonnes personnes
Le propriétaire métier doit confirmer que la mission et les contrôles correspondent au procédé réel. Associez les fonctions techniques et de conformité compétentes, ainsi que le DPO lorsqu’il est désigné.
Un accompagnement IA pour PME sous forme de formation sur mesure peut aider votre équipe à choisir un premier cas, rédiger sa fiche d’agent, définir les validations et construire son plan de test sur vos propres procédés. La formation ne remplace toutefois ni l’intégration au système d’information ni sa sécurisation technique, qui relèvent de votre service informatique ou d’un prestataire compétent.
Après le lancement, surveiller l’agent et préparer son arrêt
La sécurité ne s’arrête pas à la recette initiale. Les modèles, instructions, documents, connecteurs et procédés métier évoluent. La norme européenne citée inscrit la sécurité des systèmes d’IA dans l’ensemble de leur cycle de vie, jusqu’à leur retrait.
Les éléments à journaliser
Les journaux doivent permettre de reconstituer une action sans collecter inutilement de nouvelles données. Conservez, selon les besoins et règles applicables :
- l’identité de l’agent et sa version de configuration ;
- l’utilisateur ou le processus à l’origine de la demande ;
- les outils et connecteurs appelés ;
- les actions demandées et réellement exécutées ;
- les approbations, refus et identités des validateurs ;
- les résultats, erreurs et interruptions ;
- les changements de droits, d’instructions et de connecteurs.
La CNIL invite à inscrire les systèmes d’IA générative dans une analyse de risques et une gouvernance claire. La journalisation doit donc rester proportionnée, protégée et compatible avec les règles applicables aux données personnelles.
Les événements qui imposent une nouvelle revue
Une nouvelle analyse est nécessaire après un changement de fournisseur ou de modèle, l’ajout d’un connecteur, l’extension d’un droit, l’ouverture d’une nouvelle catégorie de données, un incident ou une évolution importante de la mission. La mise à jour des documents de référence et des instructions peut aussi modifier le comportement attendu.
Dans son guide d’octobre 2026, l’ANSSI recommande de réexaminer la mission documentée du système agentique au minimum tous les ans. Cette revue périodique ne remplace pas les contrôles déclenchés par une modification significative.
La procédure en cas de comportement anormal
- Suspendre l’agent ou le workflow concerné.
- Révoquer ses accès, jetons et permissions.
- Isoler les données et systèmes potentiellement concernés.
- Conserver puis examiner les journaux utiles.
- Identifier les messages, modifications ou tâches déjà propagés.
- Revenir en arrière lorsque cela est possible.
- Signaler l’incident selon la procédure interne.
- Ne réactiver l’agent qu’après correction et nouveau test.
Un bouton d’arrêt ne suffit pas toujours si l’agent a déjà envoyé une instruction à un autre système. La réponse doit rechercher les actions en aval, pas seulement interrompre les prochaines. Les opérations techniques de révocation, d’isolement et d’analyse relèvent du service informatique ou d’un prestataire de cybersécurité compétent.
Une gouvernance légère mais explicite pour la PME
Une PME sans RSSI dédié peut encadrer un premier agent avec des responsabilités claires et des documents courts. L’essentiel est d’éviter un outil sans propriétaire, sans approbateur et sans autorité d’arrêt.
Répartir les responsabilités
- Le propriétaire métier définit la mission, les règles, les références et les critères de qualité.
- Le référent IA tient le registre, coordonne les tests et organise les révisions.
- Le responsable informatique ou le prestataire technique gère les identités, accès, secrets, journaux et mécanismes d’arrêt.
- Le DPO, lorsqu’il est désigné, est associé aux questions relatives aux données personnelles.
- Les approbateurs habilités valident les actions sensibles dans leur domaine de compétence.
Le propriétaire métier ne remplace pas le responsable technique, et l’inverse est également vrai. Le premier décide du besoin et des règles métier. Le second vérifie que les accès et contrôles sont techniquement applicables.
Le registre minimal d’un agent
Le registre peut rester simple s’il contient les informations nécessaires à la décision et au retrait :
- nom, finalité et mission de l’agent ;
- propriétaire métier et utilisateurs autorisés ;
- identité technique et comptes utilisés ;
- données, documents et catégories interdites ;
- connecteurs et permissions détaillées ;
- secrets utilisés et responsable de leur gestion ;
- actions automatiques, actions soumises à approbation et actions interdites ;
- approbateurs et procédure d’escalade ;
- journaux conservés et règles de conservation ;
- indicateurs de qualité et scénarios de test ;
- procédure d’arrêt, de révocation et de retour arrière ;
- date de revue et décision de maintien ou de retrait.
Ce registre rend les décisions visibles. Il évite qu’une permission temporaire, un connecteur de test ou un ancien propriétaire reste en place sans justification.
Intégrer les agents à la charte d’usage existante
La charte peut préciser les outils autorisés, les usages admis, les données interdites, les niveaux de validation et la procédure de signalement. Un compte personnel n’est jamais supposé autorisé pour une information professionnelle. Les garanties dépendent du plan, des réglages, du contrat et de la configuration.
Dans une situation observée par SchoolIA, des collaborateurs avaient créé leurs propres outils ou automatisé certaines actions à partir de données internes issues d’un CRM, sans validation formelle. Des écarts de qualité et de cohérence ainsi que des risques de sécurité avaient été constatés. Le cadrage a consisté à repartir des usages réels avec le management pour fixer des règles et procédures simples, comprises de tous.
Cette démarche ne revient pas à autoriser tous les usages existants. Elle permet de rendre visibles les besoins, de fermer les accès injustifiés et de conserver les expérimentations qui peuvent être correctement encadrées.
Commencer par un agent étroit, vérifiable et réversible
Un agent utile n’est pas celui qui possède le plus de connecteurs. Il a une mission étroite, des documents maintenus, des droits limités, un plan de test, un propriétaire et une procédure de retrait. Son autonomie doit correspondre à un besoin démontré, pas à une ambition générale d’automatisation.
Si la tâche est fréquente, stable, peu sensible, facile à vérifier et réversible, elle peut faire l’objet d’un test encadré. Si elle engage l’entreprise, modifie des droits ou produit une conséquence difficilement réversible, l’approbation humaine ou l’interdiction doit être décidée avant le premier branchement.
La bonne fiche de départ réunit la mission, les données autorisées, les connecteurs, chaque permission, les actions automatiques, les validations, le propriétaire, les tests, les journaux et la procédure d’arrêt. Elle donne au métier et à l’informatique un objet précis à examiner.
Pour apprendre à construire des workflows et de premiers agents avec n8n tout en gardant les contrôles nécessaires, découvrez la formation n8n pour créer vos premiers agents IA.
Commencez par une tâche fréquente, facile à vérifier et réversible ; votre équipe pourra ensuite décider, sur la base des tests, si un niveau d’autonomie supplémentaire est réellement utile.
Questions fréquentes sur la sécurité des agents IA
Un connecteur MCP rend-il un agent IA plus sûr ?
Non, pas à lui seul. MCP peut structurer la manière dont un agent découvre et appelle des outils, mais le protocole ne décide ni de la légitimité de la mission ni du caractère acceptable des permissions. La sécurité dépend de l’identité utilisée, des outils exposés, des droits accordés, des contrôles externes et des journaux. Un serveur MCP donnant accès à des opérations trop larges reste un connecteur trop privilégié.
Faut-il réaliser une AIPD lorsqu’un agent accède à des données personnelles ?
L’accès à des données personnelles n’entraîne pas automatiquement la même réponse pour tous les projets. L’entreprise doit d’abord qualifier le traitement, ses finalités, les données, les personnes concernées et les risques. Vérifiez, au regard du niveau de risque et avec les fonctions compétentes, si une AIPD est requise. Lorsqu’un DPO est désigné, associez-le à cette évaluation et documentez la décision.
Combien de temps faut-il conserver les journaux d’activité d’un agent IA ?
Il n’existe pas de durée universelle adaptée à tous les agents. La conservation doit être liée aux finalités de sécurité, d’audit, de preuve et de résolution des incidents, tout en respectant les règles applicables aux données personnelles et aux obligations métier. Définissez la durée dans le registre, limitez l’accès aux journaux et prévoyez leur suppression ou anonymisation à l’échéance.
Quelles garanties demander à l’éditeur avant d’autoriser un connecteur ?
Demandez une description précise des permissions, des données transmises, des sous-traitants, des lieux de traitement et des conditions de conservation. Vérifiez également les mécanismes d’identité, de révocation, de rotation des secrets, de journalisation, d’approbation et de notification d’incident. L’éditeur doit expliquer comment les mises à jour du connecteur sont contrôlées et comment l’entreprise peut retirer l’accès. Ces garanties contractuelles et techniques doivent être examinées avant l’ouverture de données réelles.
À propos de l’auteur
Alexis Lhuillier
Fondateur de SchoolIA, il aide les PME à transformer l’intelligence artificielle en usages concrets, maîtrisés et réellement utiles à leurs équipes.
Comment cet article a été préparé. Chez SchoolIA, nous appliquons ce que nous enseignons. Lia, notre assistante IA, a réuni les sources et préparé la structure. Alexis a vérifié, complété avec son expérience terrain et validé la version publiée. C’est exactement la méthode que nous transmettons en formation.