 Par Alexis Lhuillier
En bref. Ce guide vous aide à décider ce qu’un assistant IA dans le navigateur peut consulter, sur quels sites il peut être utilisé et quelles actions doivent rester sous contrôle humain. L’enjeu est déjà concret : selon l’enquête 2024-2025 du Joint Research Centre, 30 % des travailleurs de l’Union européenne utilisent l’IA au travail. Dans son rapport 2026, Akamai estime aussi que près de la moitié des conversations professionnelles avec une IA passent par des identités personnelles non gérées.
Une extension installée par un salarié peut sembler aussi anodine qu’un correcteur orthographique. Pourtant, elle fonctionne parfois dans un navigateur où sont déjà ouverts la messagerie, le CRM, l’espace bancaire, les outils RH et les dossiers partagés de l’entreprise.
Le risque ne porte donc pas seulement sur la qualité des réponses. Il dépend de ce que l’assistant peut voir, transmettre, conserver ou modifier, ainsi que de l’identité utilisée pour accéder aux services. Un outil de rédaction et un agent capable de remplir un formulaire ne demandent pas le même niveau de contrôle.
Ces usages apparaissent souvent avant la politique interne. Le Joint Research Centre indique que l’écriture représente 65 % des usages professionnels recensés dans son enquête 2024-2025, contre 59 % pour la traduction. Des tâches quotidiennes peuvent ainsi exposer des contenus métier sans que l’utilisateur ait le sentiment d’effectuer une opération sensible.
La bonne réponse n’est ni l’interdiction automatique ni l’autorisation générale. Elle consiste à inventorier l’existant, classer les risques, fixer des règles graduées, configurer les contrôles et expérimenter un cas d’usage réversible.
Le point de vigilance : dans un chatbot classique, l’utilisateur choisit généralement le texte qu’il transmet. Un assistant intégré au navigateur peut recevoir le contexte d’une page, d’un onglet ou d’une session selon le produit et ses permissions. Cette différence doit être vérifiée avant toute autorisation.
Quelle différence entre un assistant qui lit une page et un agent capable d’agir ?
Un assistant de lecture utilise le contenu d’une page pour résumer, expliquer ou rédiger. Un agent peut enchaîner des opérations, cliquer, saisir des informations, télécharger un fichier ou confirmer une étape. Plus l’outil agit dans une session déjà connectée, plus la PME doit contrôler ses permissions, les sites accessibles et les confirmations humaines.
| Niveau | Capacités | Données potentiellement accessibles | Contrôles nécessaires |
|---|---|---|---|
| Lecture | Résumer ou expliquer la page active | Texte, titre, URL ou contenu visible selon l’outil | Sites autorisés, données exclues, vérification du résumé |
| Assistance contextuelle | Rédiger dans un champ ou exploiter plusieurs onglets | Pages ouvertes, texte saisi, contexte de session | Profil géré, permissions limitées, contrôle avant utilisation |
| Action | Cliquer, remplir, télécharger ou modifier | Formulaires, fichiers, comptes et applications connectées | Moindre privilège, validation humaine, traces et révocation |
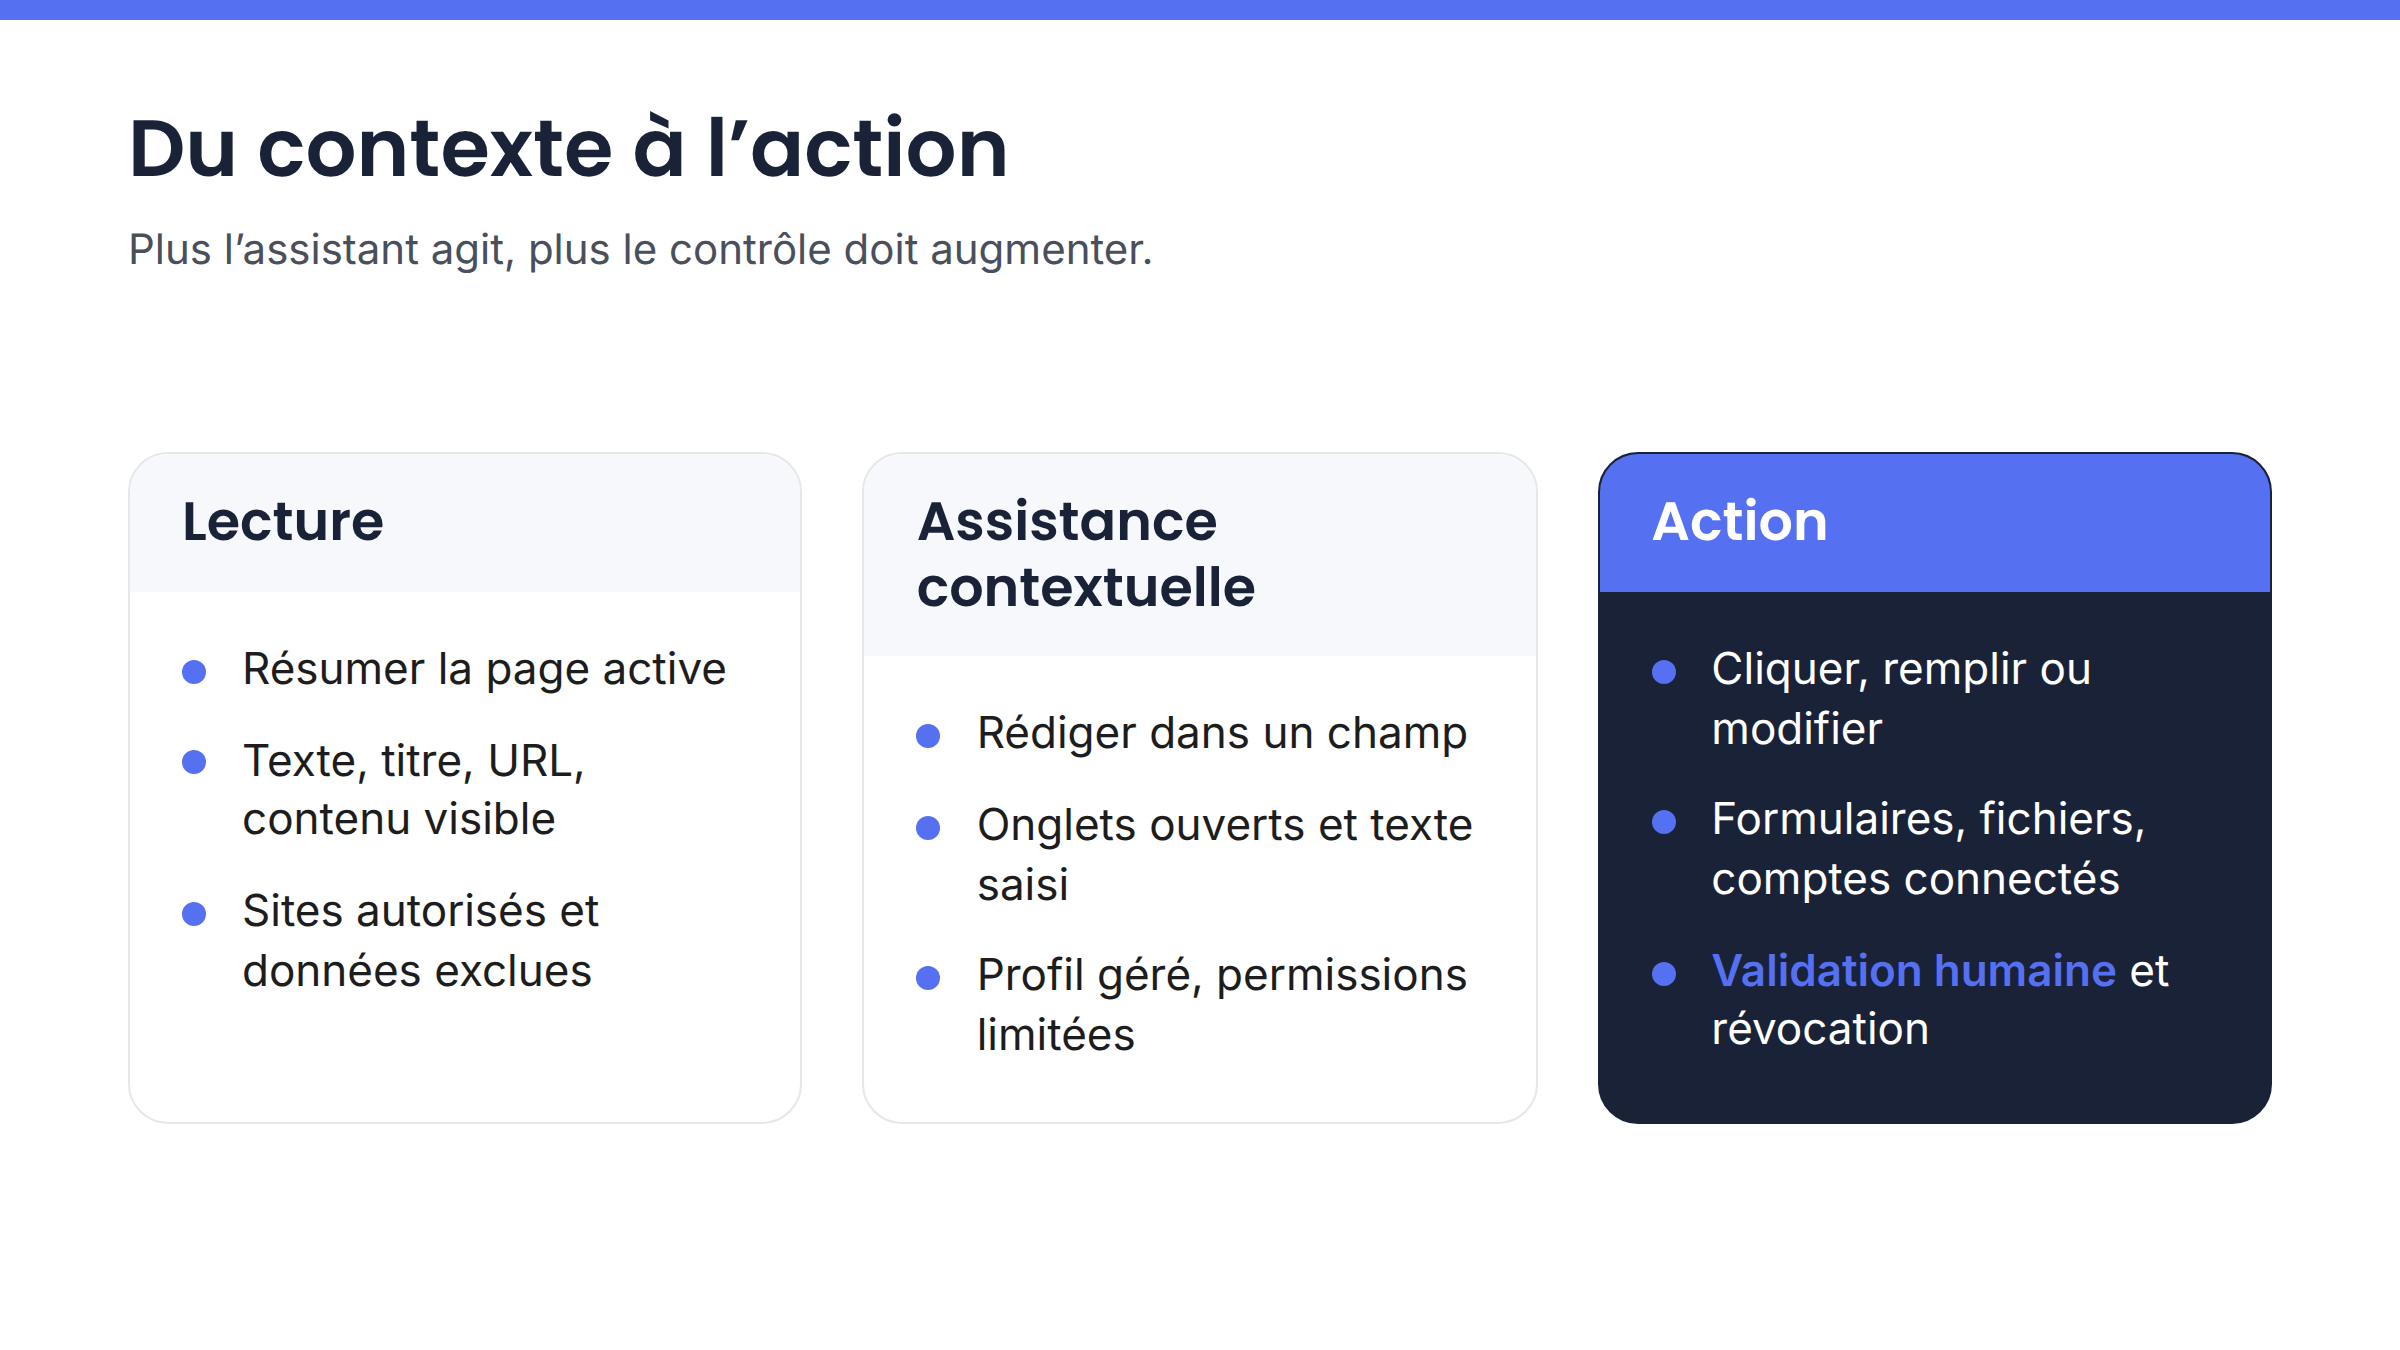
De la lecture de l’onglet à l’exécution d’une action
Un même produit peut cumuler plusieurs modes. Résumer un document public reste une opération de préparation. Préremplir un formulaire client ajoute un accès aux champs et au compte connecté, même si l’envoi final est laissé à l’utilisateur.
Une PME peut commencer par demander une synthèse de sources publiques ou un brouillon de traduction non sensible. Ce choix correspond aux usages les plus courants observés par le Joint Research Centre, avec 65 % pour l’écriture et 59 % pour la traduction, tout en évitant d’ouvrir immédiatement les systèmes transactionnels.
Les permissions qui changent le niveau de risque
La documentation de Mozilla montre qu’une extension peut, selon les autorisations accordées, lire le contenu des pages, les informations saisies, les onglets, l’historique ou certains fichiers locaux. Il faut aussi examiner l’accès aux téléchargements, au presse-papiers, aux intranets et aux pages où une session professionnelle est déjà ouverte.
L’étude sectorielle 2026 d’Akamai estime que presque 75 % des extensions IA étudiées demandent des permissions élevées ou critiques et que 16,3 % contiennent des vulnérabilités CVE connues. Ces résultats doivent rester attribués à Akamai : sa synthèse publique ne détaille pas entièrement l’échantillon, la période de collecte ni la géographie.
Une permission n’est pas une formalité : l’autorisation de lire les données sur tous les sites visités ne concerne pas seulement la page utilisée pour le test. Elle peut englober des applications métier et des formulaires qui n’ont jamais été inclus dans le cas d’usage initial.
Pourquoi une simple charte d’usage ne suffit-elle pas ?
Écrire une charte IA adaptée à votre PME permet d’indiquer ce que les salariés devraient faire, mais ne limite pas techniquement les permissions, les comptes ou les sites accessibles. Dès qu’un assistant peut lire le contexte d’une page ou agir dans une session connectée, la PME doit ajouter des paramètres administratifs, des validations humaines, une journalisation adaptée et une procédure de révocation.
Le contenu web peut devenir une instruction hostile
Parmi les risques et limites de l’IA en PME, une page, un document ou un contenu tiers peut comporter une instruction destinée à détourner le comportement de l’assistant. Cette injection de prompt indirecte devient préoccupante si l’outil peut consulter une autre page, récupérer une information ou déclencher une action depuis un compte déjà ouvert.
Le profil Generative AI du NIST, publié le 26 juillet 2024, recommande de traiter conjointement les risques d’erreur, de confidentialité, de sécurité et de supervision humaine. Une confirmation générique ne suffit pas si l’utilisateur ne voit pas clairement les données mobilisées et l’action qui sera exécutée.
Le Shadow AI contourne la politique officielle
Le Shadow AI regroupe les extensions installées individuellement, les comptes personnels, les profils de navigateur non gérés et les copier-coller vers des services non validés. Selon Akamai, près de la moitié des conversations professionnelles avec une IA utiliseraient des identités personnelles non gérées dans les données publiées en 2026.
Le même rapport indique que les 5 % d’employés considérés comme les plus risqués généreraient la majorité des prompts interactifs observés. Ce constat ne justifie pas une surveillance générale. Il montre plutôt l’intérêt d’identifier les usages fortement exposés et d’accompagner les personnes concernées.
L’inventaire préalable des usages et des données
Une politique utile part des pratiques réelles. L’enquête 2024-2025 du Joint Research Centre, menée auprès de 70 316 travailleurs dans les 27 États membres de l’Union européenne, révèle que 30 % utilisent déjà l’IA au travail. Attendre la sélection d’un fournisseur pour interroger les équipes risque donc de laisser une partie des usages dans l’ombre.
Cartographier les extensions, les comptes et les pratiques
L’audit IA en entreprise doit combiner les informations techniques disponibles et des échanges avec les métiers. L’objectif n’est pas de sanctionner un usage exploratoire, mais de comprendre quelles tâches les salariés cherchent à simplifier et quelles données circulent déjà.
- Recensez les extensions IA, assistants natifs et fonctions expérimentales activées dans les navigateurs.
- Distinguez les comptes personnels, les licences professionnelles et les profils administrés par l’entreprise.
- Identifiez les pratiques de copier-coller, d’envoi de fichiers, de résumé de pages et de saisie assistée.
- Associez chaque usage à un métier, un responsable, des données consultées et des applications ouvertes.
L’inventaire doit inclure les ordinateurs personnels autorisés à accéder au système d’information. L’indication d’Akamai selon laquelle près de la moitié des échanges professionnels étudiés passent par des identités non gérées rend cette vérification particulièrement utile.
Classer les informations, les sites et les actions
Classez séparément les contenus publics, les documents internes, les données personnelles, les secrets commerciaux, les identifiants et les informations financières. Ajoutez le type de site utilisé et le caractère réversible ou engageant de l’action.
Un texte marketing public et une réponse préparée dans une messagerie RH sont tous deux des contenus rédactionnels, mais ils n’exposent ni les mêmes personnes ni les mêmes conséquences. Les taux de 65 % pour l’écriture et de 59 % pour la traduction observés par le Joint Research Centre justifient de commencer par les champs textuels manipulés chaque jour.
Faut-il interdire les assistants IA ou les autoriser sous conditions ?
Une interdiction générale peut déplacer les usages vers des comptes personnels difficiles à observer. Une PME peut plutôt autoriser des cas précis, sur des outils validés et des sites définis, tout en interdisant les données sensibles et les actions irréversibles. La règle doit porter simultanément sur les données, les comptes, les sites et les actions.
La matrice suivante constitue une base de travail, pas une règle juridique universelle. Elle doit être adaptée aux traitements, aux contrats, aux obligations sectorielles et aux responsabilités propres à votre entreprise.
| Objet évalué | Autorisé | Validation requise | Interdit | Responsable |
|---|---|---|---|---|
| Données | Contenu public ou fictif | Document interne anonymisé | Mot de passe, secret ou donnée non nécessaire | Métier et référent données |
| Sites | Sources publiques validées | Outil interne non critique | Interface bancaire ou administration sensible | Responsable informatique |
| Comptes | Compte professionnel nominatif | Compte de service à droits limités | Compte personnel ou identifiant partagé | Direction et informatique |
| Actions | Brouillon ou synthèse | Préremplissage avant contrôle | Paiement, validation définitive ou changement de droits | Propriétaire du processus |
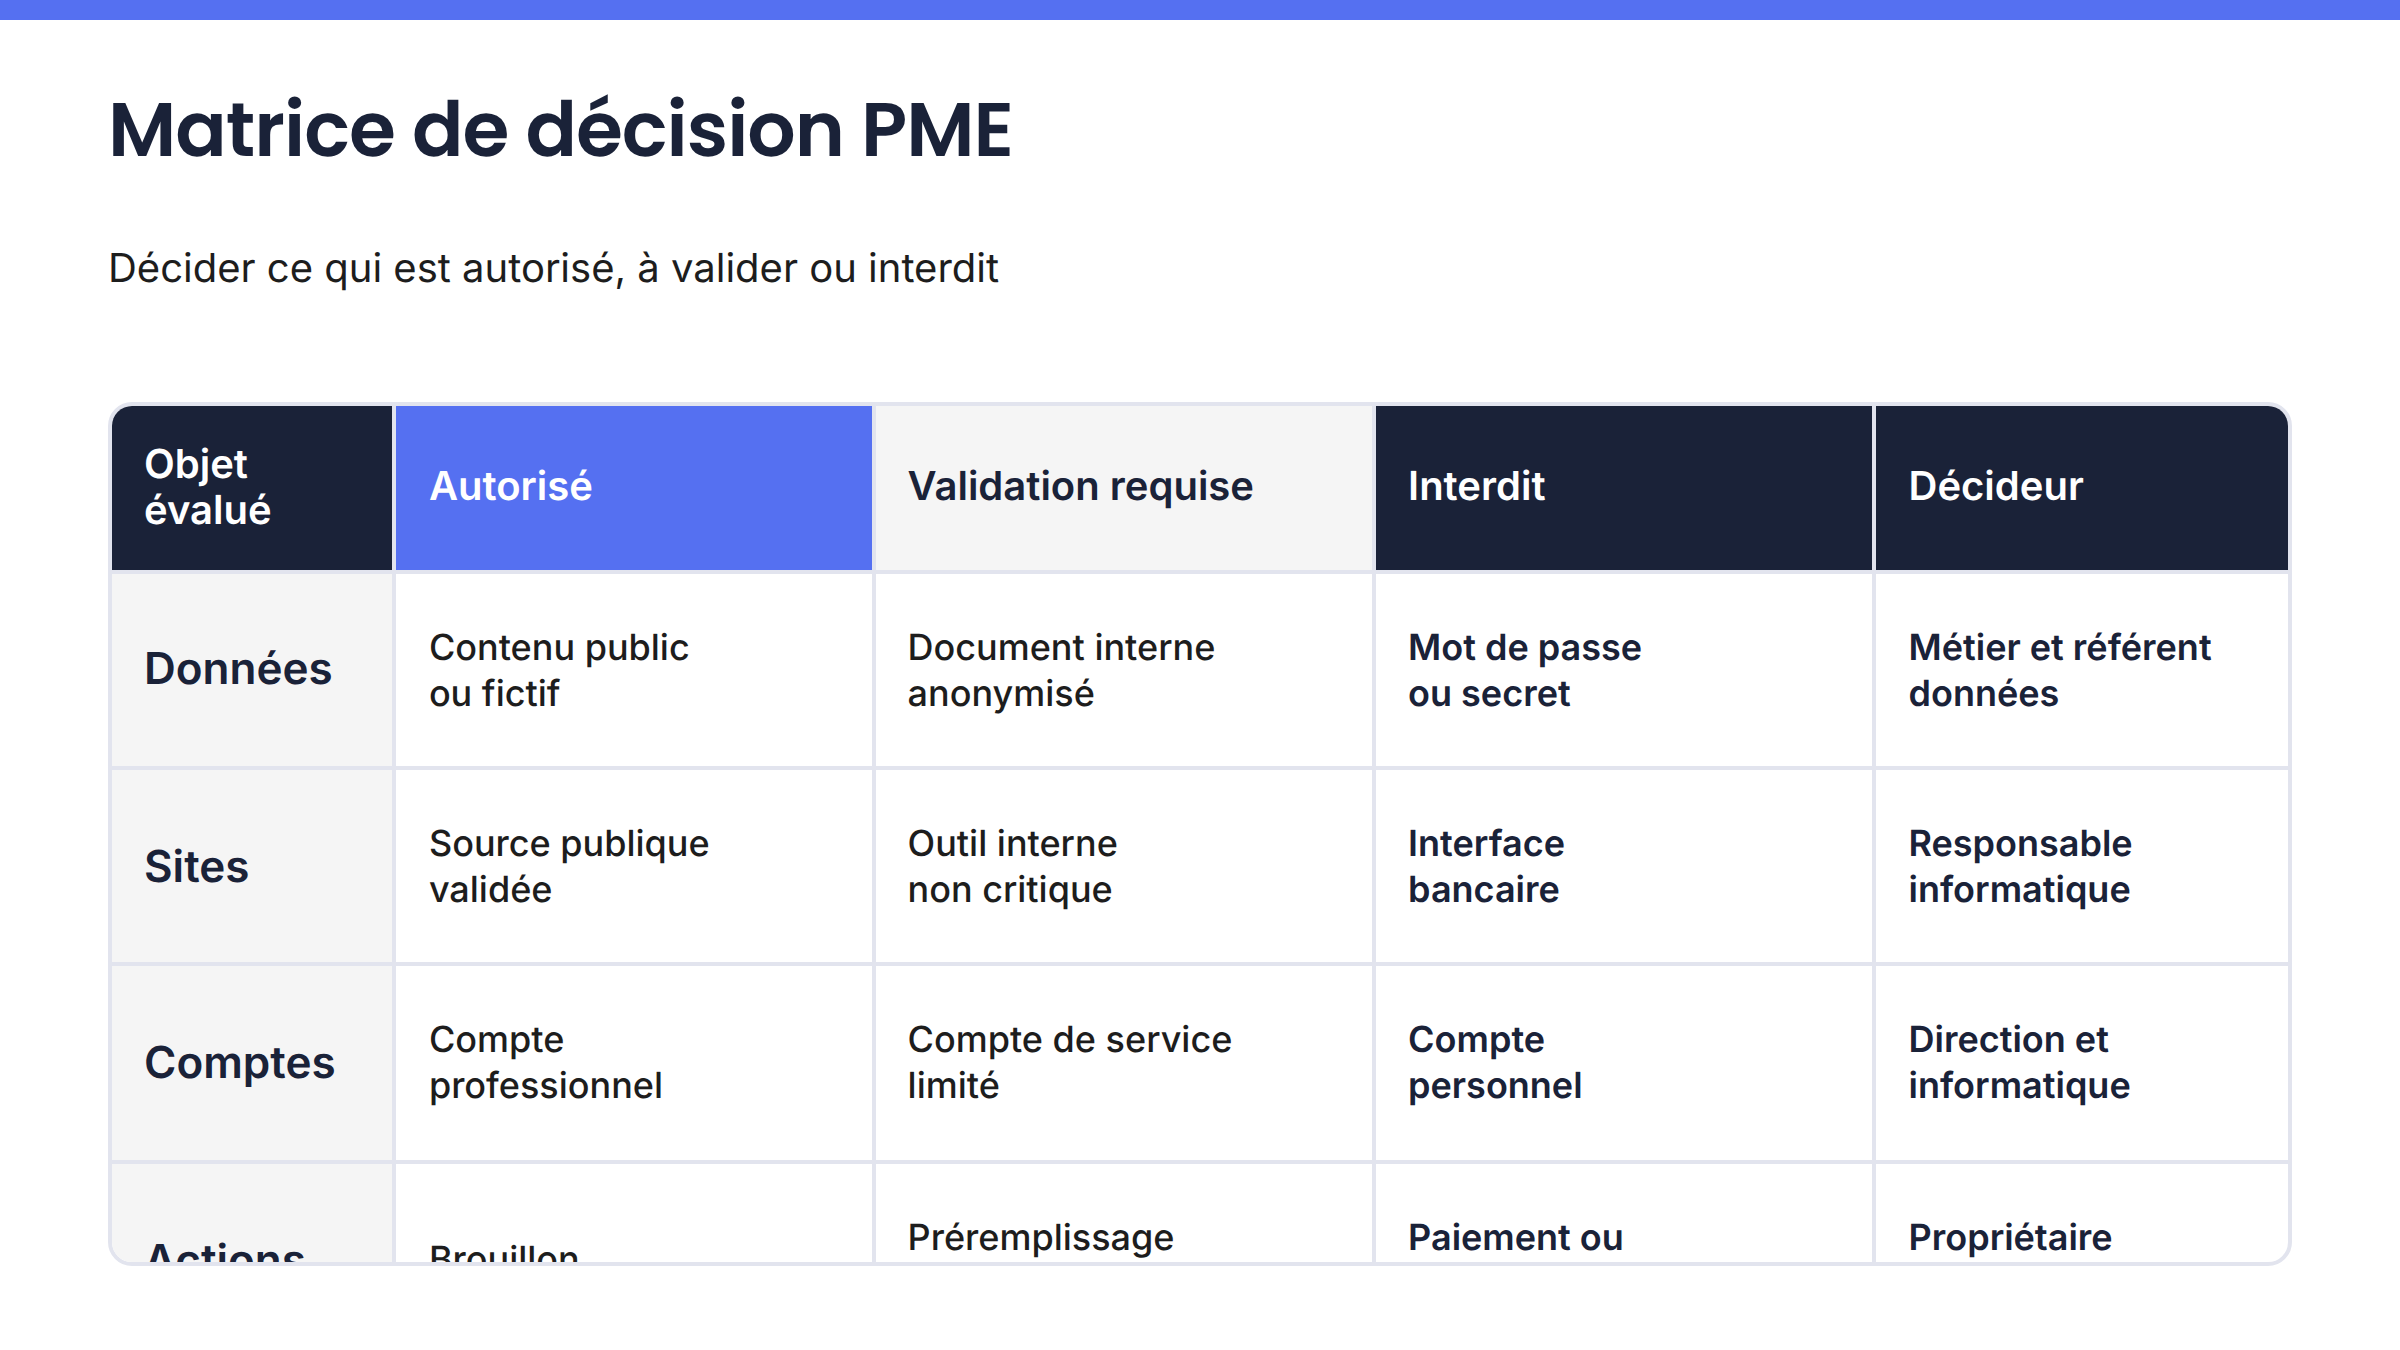
La règle des actions engageantes : un assistant peut préparer un brouillon, mais l’envoi, le paiement, la publication ou la modification d’une donnée métier doivent faire l’objet d’un contrôle proportionné. La responsabilité ne disparaît pas parce que l’outil a suggéré ou exécuté l’opération.
Pour transformer cette matrice en règles adaptées à vos métiers, sollicitez l’accompagnement IA pour PME de SchoolIA afin d’animer un atelier de cadrage avec vos équipes et de produire un premier cadre d’usage directement applicable.
Le choix de l’outil et du fournisseur
Les fonctionnalités visibles ne suffisent pas pour choisir. Les chiffres publiés par Akamai en 2026, presque 75 % d’extensions IA demandant des permissions élevées ou critiques et 16,3 % présentant des CVE connues, invitent à traiter ces extensions comme des logiciels privilégiés.
Les contrôles techniques à vérifier
Recherchez une administration centralisée, une liste d’outils autorisés, un blocage fondé sur les permissions et une capacité de déploiement par groupe. Google Chrome Enterprise documente ces possibilités pour son environnement. Microsoft Learn montre aussi que l’accès de Copilot au contexte des pages peut être encadré par une politique administrateur dans Edge.
- Vérifiez si le contexte de page peut être désactivé globalement ou selon les profils.
- Contrôlez les accès aux onglets, formulaires, fichiers, téléchargements et sites internes.
- Demandez quels journaux sont disponibles et qui peut les consulter.
- Testez la désactivation de l’extension, du compte, du jeton et de la fonction agentique.
- Prévoyez les mises à jour, le retrait d’une version vulnérable et la réinstallation contrôlée.
Les caractéristiques varient selon les produits. Microsoft documente notamment l’envoi possible de l’URL, du titre, du contexte de session et de l’historique de conversation dans son propre environnement. Elles ne doivent pas être généralisées à tous les assistants.
Les garanties contractuelles, le RGPD et l’AI Act
Demandez quelles données sont envoyées, pour quelle finalité, pendant combien de temps et dans quelles zones elles sont traitées. Vérifiez l’utilisation éventuelle pour l’entraînement, la liste des sous-traitants, les conditions de suppression, l’export des données, la réversibilité et la procédure d’incident.
La CNIL rappelle qu’une entreprise reste responsable de son usage concret. Un fournisseur présentant des garanties solides ne rend pas automatiquement conforme un traitement mal défini, excessif ou dépourvu d’information appropriée.
Selon le calendrier officiel de la Commission européenne, les obligations de l’AI Act en entreprise relatives à la maîtrise de l’IA s’appliquent depuis le 2 février 2025. La majorité des règles sont entrées en application le 2 août 2026. Cela appelle des mesures adaptées aux connaissances, au contexte et aux responsabilités des utilisateurs, sans imposer automatiquement une certification externe particulière.
Les contrôles à configurer avant l’ouverture aux équipes
Les règles doivent devenir vérifiables dans le navigateur et dans l’organisation. Le constat d’Akamai sur les identités personnelles non gérées montre pourquoi le consentement individuel à une extension ne peut pas remplacer une configuration d’entreprise.
Mission, identité et droits minimaux
Décrivez ce que l’assistant prépare et ce qu’il ne décide jamais. Associez cette mission à un profil professionnel géré, à une liste de sites et aux permissions strictement nécessaires. Lorsque l’environnement le permet, séparez ce profil de la navigation personnelle.
La fiche de cadrage peut préciser la tâche, les données admises, les sorties attendues, le valideur et la méthode d’arrêt. Cette discipline est d’autant plus importante que presque 75 % des extensions examinées par Akamai demandaient des permissions élevées ou critiques en 2026.
Validation, journalisation et coupure des accès
Placez une validation avant tout envoi, publication, modification ou acte difficile à annuler. Conservez les preuves utiles sans enregistrer davantage de données que nécessaire : identité, horodatage, outil, type d’action, décision humaine et éventuelle erreur.
Testez la révocation avant le déploiement. Le compte, le jeton, l’extension et le pilote complet doivent pouvoir être coupés sans dépendre du salarié qui a installé l’outil. Les 5 % d’utilisateurs à haut risque identifiés par Akamai justifient un suivi ciblé des situations exposées, pas une collecte indiscriminée de toutes les conversations.
Comment lancer un premier pilote sans exposer les outils critiques ?
Le premier pilote doit porter sur une tâche fréquente, mesurable et réversible, avec des données fictives ou anonymisées. Il utilise un profil distinct, une liste limitée de sites et un responsable nommé. Le processus s’arrête avant toute décision professionnelle, publication, transaction ou modification définitive.
La synthèse de contenus publics, la préparation d’un brouillon et la traduction d’un texte non sensible sont de bons points de départ. Ils correspondent aux usages d’écriture, qui représentent 65 % des usages recensés par le Joint Research Centre, et de traduction, à 59 %, sans ouvrir immédiatement les comptes les plus critiques.
| Étape | Contrôle | Preuve attendue | Responsable | Critère d’arrêt |
|---|---|---|---|---|
| Cadrage | Mission et exclusions définies | Fiche de cas d’usage validée | Direction métier | Finalité imprécise ou données inutiles |
| Configuration | Profil et sites limités | Paramètres documentés | Responsable informatique | Permission excessive non désactivable |
| Test | Données fictives et scénarios d’erreur | Résultats et anomalies consignés | Référent IA | Action inattendue ou fuite de contexte |
| Évaluation | Contrôle humain et qualité observée | Décision motivée | Métier et direction | Résultat invérifiable ou risque résiduel excessif |
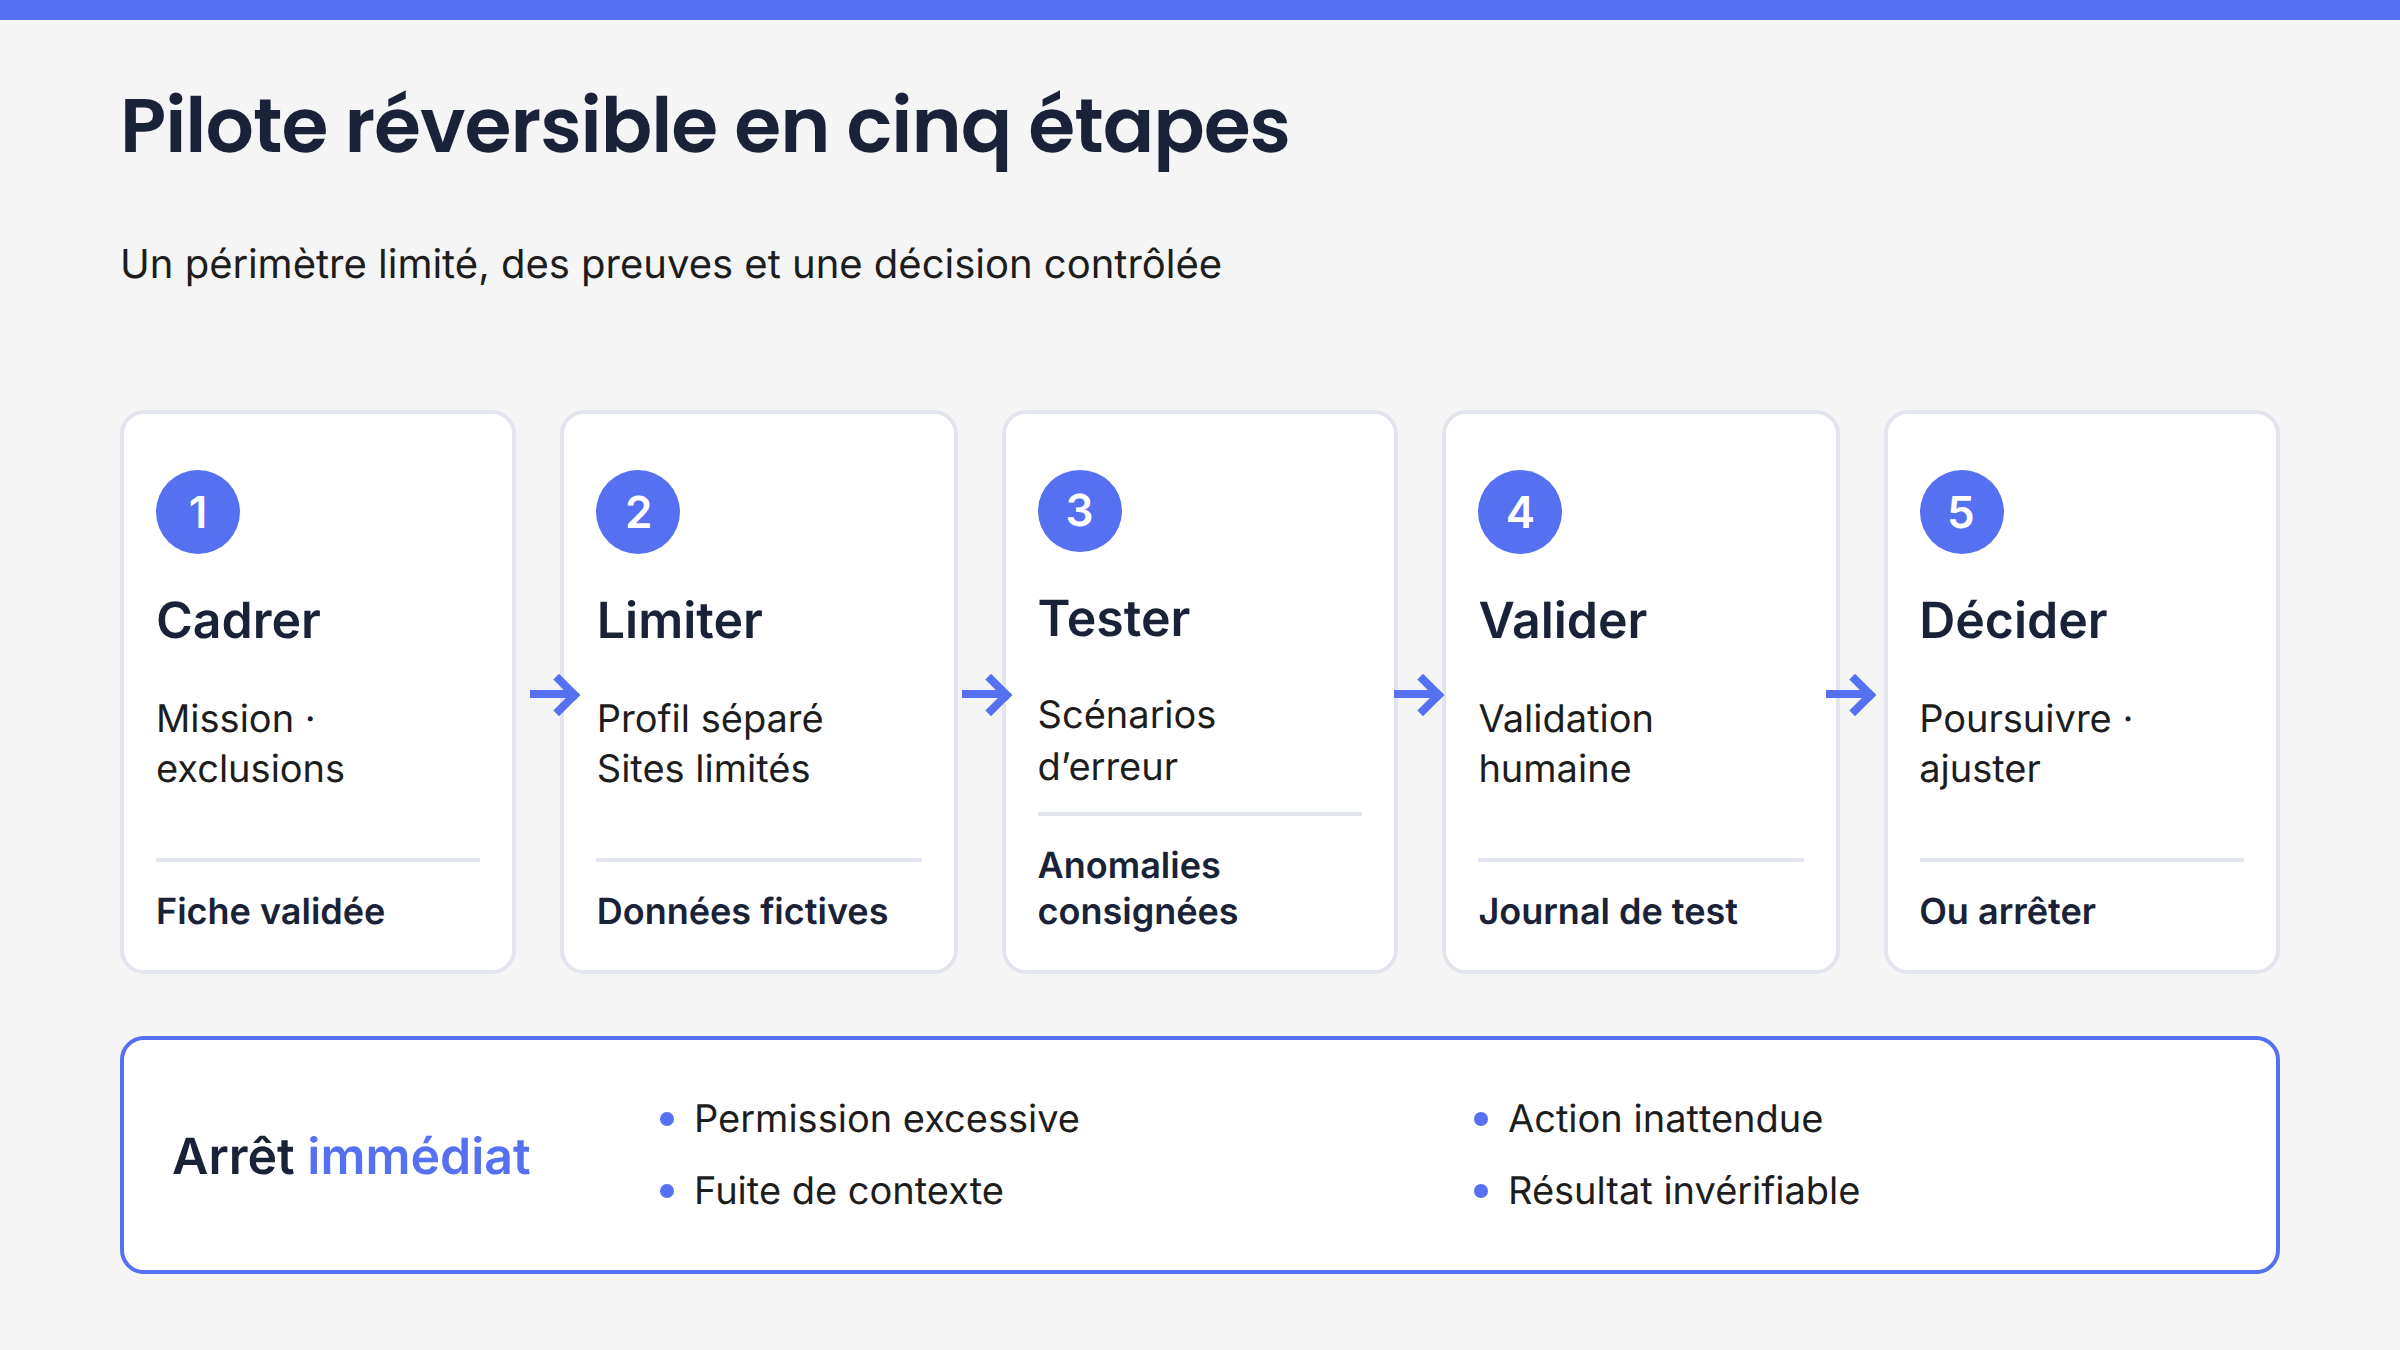
Vérifiez aussi les mises à jour et la révocation, car 16,3 % des extensions IA étudiées par Akamai en 2026 contenaient des CVE connues. Vous pouvez faire évaluer un cas d’usage limité avant tout déploiement plus large : SchoolIA vous accompagne du cadrage au POC, avec des critères de réussite, de contrôle et d’arrêt définis dès le départ.
Les erreurs fréquentes et la procédure d’incident
Les choix qui rendent la politique inopérante
Les erreurs les plus courantes sont l’autorisation globale, l’usage d’un compte personnel, l’accès à tous les sites, la confiance dans une confirmation générique, l’absence de traces et le test direct sur des données clients. Près de la moitié des conversations professionnelles étudiées par Akamai passant par des identités personnelles non gérées, le compte utilisé doit faire partie de la politique, au même titre que les données.
Accepter toutes les permissions pour gagner du temps est tout aussi risqué. Presque 75 % des extensions IA analysées dans la même étude demandaient des permissions élevées ou critiques. Une permission impossible à justifier par la mission doit être refusée ou conduire au choix d’un autre outil.
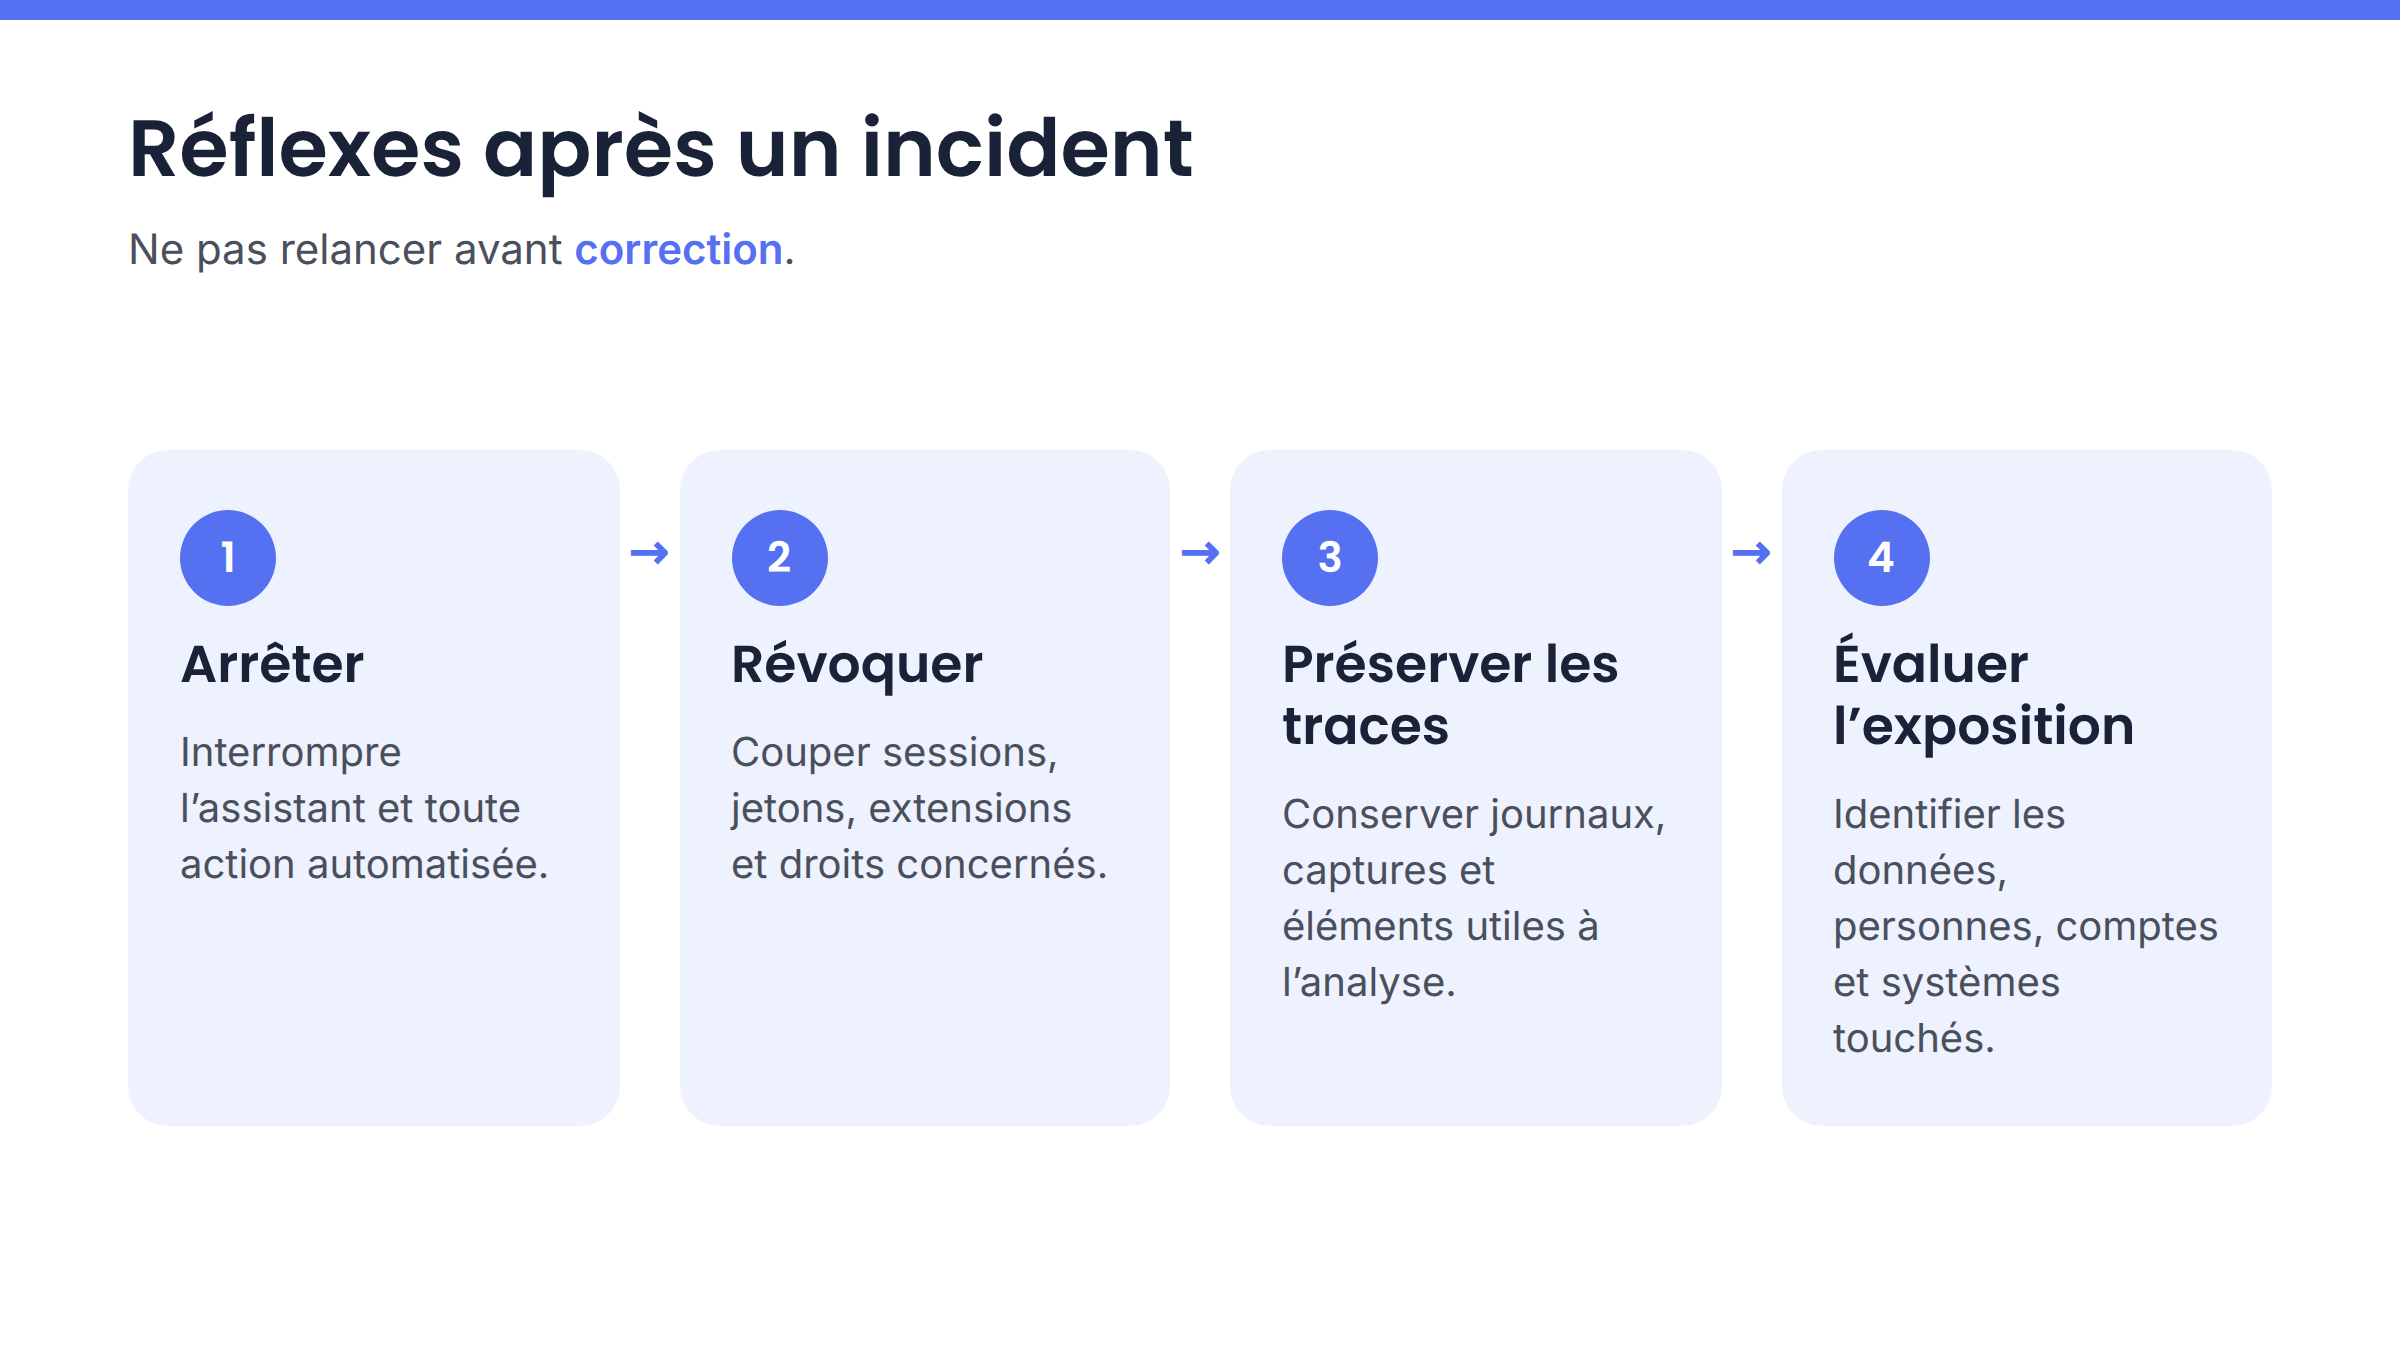
Les premières actions après un incident
La procédure suivante complète le plan de réponse à incident de l’entreprise, sans le remplacer. Elle s’applique après une exposition de données, une action erronée ou une suspicion d’injection de prompt.
- Interrompez l’assistant et empêchez toute nouvelle action automatisée.
- Révoquez les sessions, jetons, extensions et droits concernés.
- Préservez les journaux, captures et éléments nécessaires à l’analyse.
- Identifiez les données, personnes, comptes et systèmes potentiellement touchés.
- Annulez ou corrigez l’action lorsque cela reste possible.
- Mobilisez les responsables internes compétents et évaluez les notifications nécessaires.
- Corrigez la configuration avant toute remise en service.
Le taux de 16,3 % d’extensions comportant des CVE connues dans les données Akamai 2026 rappelle qu’un incident peut aussi provenir du composant lui-même, et pas seulement d’une mauvaise consigne.
Réflexe immédiat : arrêtez l’outil, révoquez ses accès, préservez les traces et évaluez l’exposition. Ne relancez pas le pilote avant d’avoir compris la cause et vérifié les corrections.
Les cas particuliers selon les métiers et les utilisateurs
Les comptes nécessitant des restrictions renforcées
Les ressources humaines, la finance, le juridique, le support client, le commerce et l’administration informatique manipulent des données ou des droits différents. Les restrictions doivent dépendre de ce qui est accessible et de ce qui peut être exécuté, pas seulement de l’intitulé du poste.
Une traduction commerciale peut contenir des conditions confidentielles. Un brouillon RH peut comporter des données personnelles. Même si l’écriture et la traduction représentent respectivement 65 % et 59 % des usages recensés par le Joint Research Centre, leur banalité apparente ne réduit pas la sensibilité du contexte métier.
Une formation différenciée selon les responsabilités
Dans une formation ChatGPT en entreprise, l’utilisateur doit savoir reconnaître une donnée interdite, lire une permission et demander une validation. Le manager doit classer les cas d’usage. L’administrateur doit configurer, journaliser et révoquer, tandis que le référent IA relie les pratiques aux règles de l’entreprise.
Prévoyez une démonstration, un exercice sur données fictives, un scénario d’injection de prompt et une validation des acquis adaptée au rôle. Cette démarche répond aux dispositions sur la maîtrise de l’IA applicables depuis le 2 février 2025 et permet de concentrer l’accompagnement sur les pratiques réellement exposées.
Les formations sur mesure de SchoolIA permettent à chaque métier de s’exercer sur ses propres situations, avec des données fictives et des règles d’usage adaptées à son niveau de responsabilité.
Checklist finale avant l’autorisation
L’autorisation peut rester limitée à un pilote. Alors que 30 % des travailleurs européens interrogés par le Joint Research Centre utilisaient déjà l’IA au travail en 2024-2025, cette checklist permet de remplacer une tolérance implicite par une décision maîtrisée.
- L’inventaire des extensions, assistants, comptes et profils est terminé.
- Le cas d’usage, son responsable et ses limites sont documentés.
- L’outil et le fournisseur ont été validés techniquement et contractuellement.
- La matrice autorisé, soumis à validation et interdit est publiée.
- Les données, sites, comptes et actions ont été classés.
- Un profil professionnel géré et séparé est configuré lorsque c’est possible.
- Les permissions et les sites accessibles sont limités au nécessaire.
- Les actions engageantes restent soumises à une validation humaine identifiable.
- Les traces utiles sont disponibles et leur accès est encadré.
- La révocation du compte, du jeton, de l’extension et du pilote a été testée.
- Les utilisateurs sont formés et connaissent la procédure d’incident.
Cette vérification soutient aussi la maîtrise de l’IA attendue depuis le 2 février 2025. Elle doit être réexaminée après une évolution du produit, une nouvelle permission, un changement de métier ou l’entrée de l’assistant dans une application plus sensible.
Passer d’un usage informel à un déploiement maîtrisé
Une PME n’a pas besoin de tout autoriser ni de tout bloquer. Elle doit commencer par un usage utile, limiter les accès, conserver la décision humaine et savoir couper l’outil. Avec 30 % des travailleurs de l’Union européenne utilisant déjà l’IA au travail selon l’enquête 2024-2025 du Joint Research Centre, la gouvernance, soutenue par une démarche d’acculturation IA en entreprise, doit accompagner une pratique existante plutôt qu’attendre qu’elle devienne invisible.
Pour passer d’usages informels à un déploiement maîtrisé, échangez avec SchoolIA sur votre politique interne, votre premier pilote et le parcours de formation de vos équipes. Son accompagnement peut couvrir le cadrage, le POC, la structuration des processus et la formation sur mesure dans le cadre de son activité certifiée Qualiopi.
Questions fréquentes
Le mode de navigation privée empêche-t-il un assistant IA d’accéder au contenu des pages ?
Non, la navigation privée ne constitue pas une barrière de sécurité contre un assistant autorisé à fonctionner dans cette fenêtre. Elle limite surtout la conservation locale de certains éléments après la session. Si l’extension est active et possède les permissions nécessaires, elle peut encore accéder au contenu affiché ou saisi selon son fonctionnement. Vérifiez donc si l’outil est autorisé en navigation privée, désactivez cette option par défaut et appliquez les mêmes règles de données et de sites.
Un salarié peut-il utiliser un assistant professionnel depuis son ordinateur personnel ?
Cela dépend de la politique de l’entreprise et des contrôles disponibles. L’ordinateur doit respecter les exigences de sécurité, utiliser un profil professionnel séparé et permettre la révocation des accès. Les extensions personnelles et les sessions privées déjà ouvertes créent un risque de mélange des contextes. Le constat 2026 d’Akamai, selon lequel près de la moitié des conversations professionnelles observées avec une IA passent par des identités personnelles non gérées, plaide pour un accès explicitement encadré plutôt que pour une tolérance implicite.
Faut-il informer un client lorsque ses données sont traitées avec un assistant IA ?
La réponse dépend du traitement, des données, de la finalité, des destinataires et des informations déjà fournies au client. L’usage d’un assistant ne supprime pas les obligations de transparence ni les droits des personnes. Avant d’introduire des données clients, vérifiez le fondement du traitement, la nécessité des données, les engagements du fournisseur et la cohérence de l’information existante. En cas de doute, sollicitez le référent chargé des données personnelles ou un conseil compétent avant le déploiement.
Un gestionnaire de mots de passe peut-il rester actif dans le même navigateur ?
Oui, mais cette cohabitation doit être testée et encadrée. L’assistant ne doit pas recevoir l’accès aux mots de passe, aux champs secrets ou aux fonctions d’administration du gestionnaire. Examinez les permissions des deux extensions, désactivez le remplissage automatique sur les sites exclus et séparez les profils pour les comptes les plus sensibles. Le fait que presque 75 % des extensions IA étudiées par Akamai en 2026 demandent des permissions élevées ou critiques justifie une vérification technique, pas une confiance fondée sur l’interface visible.
À propos de l’auteur
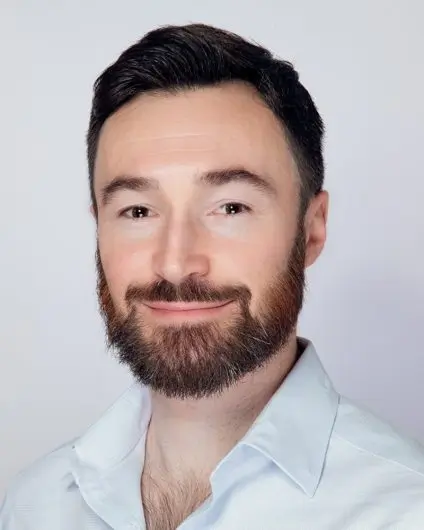
Alexis Lhuillier
Fondateur de SchoolIA, il aide les PME à transformer l’intelligence artificielle en usages concrets, maîtrisés et réellement utiles à leurs équipes.
Comment cet article a été préparé. Chez SchoolIA, nous appliquons ce que nous enseignons. Lia, notre assistante IA, a réuni les sources et préparé la structure. Alexis a vérifié, complété avec son expérience terrain et validé la version publiée. C’est exactement la méthode que nous transmettons en formation.