 Par Alexis Lhuillier
Une IA européenne n’est pas automatiquement souveraine. La nationalité de l’éditeur et la localisation des serveurs ne suffisent pas à déterminer qui traite les données, sous quel droit et pour quels usages. SecNumCloud qualifie une offre cloud précise, pas toute application qui l’utilise. Pour choisir, partez donc du cas d’usage, fixez vos critères éliminatoires, exigez des preuves et testez seulement les solutions qui les respectent.
Vous cherchez un assistant pour préparer des réponses commerciales, résumer des documents ou interroger une base interne. Un fournisseur français vous assure que les données sont hébergées en Europe. La proposition paraît rassurante, jusqu’à ce que vous découvriez que l’application appelle un modèle externe, que le support peut consulter certains journaux ou que l’hébergeur dépend d’une société soumise à un droit non européen.
La bonne réponse n’est ni la confiance accordée à une promesse commerciale, ni l’interdiction générale de toute IA externe. Il faut déterminer le niveau de maîtrise nécessaire pour un usage précis, puis vérifier chaque composant de l’offre. Cette grille est conçue pour être utilisable par une PME sans service informatique ou juridique dédié, à condition de demander des documents plutôt que des réponses vagues.
Chez SchoolIA, nous priorisons les cas d’usage selon leur impact, leur effort et leur risque avant de choisir un outil. La méthode compte davantage que la marque affichée : quelle tâche sera réalisée, quelles données seront transmises, quel résultat est attendu et qui le validera ? Cet article vous donne la méthode de sélection. L’Observatoire SchoolIA recense séparément des outils susceptibles d’entrer dans votre présélection.
Une IA française ou hébergée en Europe n’est pas nécessairement souveraine
La Commission européenne définit largement la souveraineté technologique comme la capacité à développer, contrôler et exploiter les technologies, les données et les infrastructures, tout en réduisant les dépendances. Cette définition dépasse largement l’adresse du siège social ou du centre de données. Pour une entreprise, la souveraineté désigne donc un niveau de maîtrise juridique, technique, opérationnelle et contractuelle.
Le Pacte Numérique et IA associe également la souveraineté numérique aux capacités industrielles, à la résilience, à la sécurité et à la limitation des dépendances extraterritoriales. Toutes les PME n’ont pas besoin du niveau de maîtrise exigé pour un usage stratégique de l’État. Elles doivent néanmoins savoir de quoi dépend réellement le service acheté.
Cinq couches doivent être vérifiées séparément
Une application d’IA est une chaîne de services. Une seule couche non maîtrisée peut modifier le lieu de traitement, les accès possibles ou la capacité à continuer d’utiliser la solution. Votre analyse doit au minimum couvrir les éléments suivants :
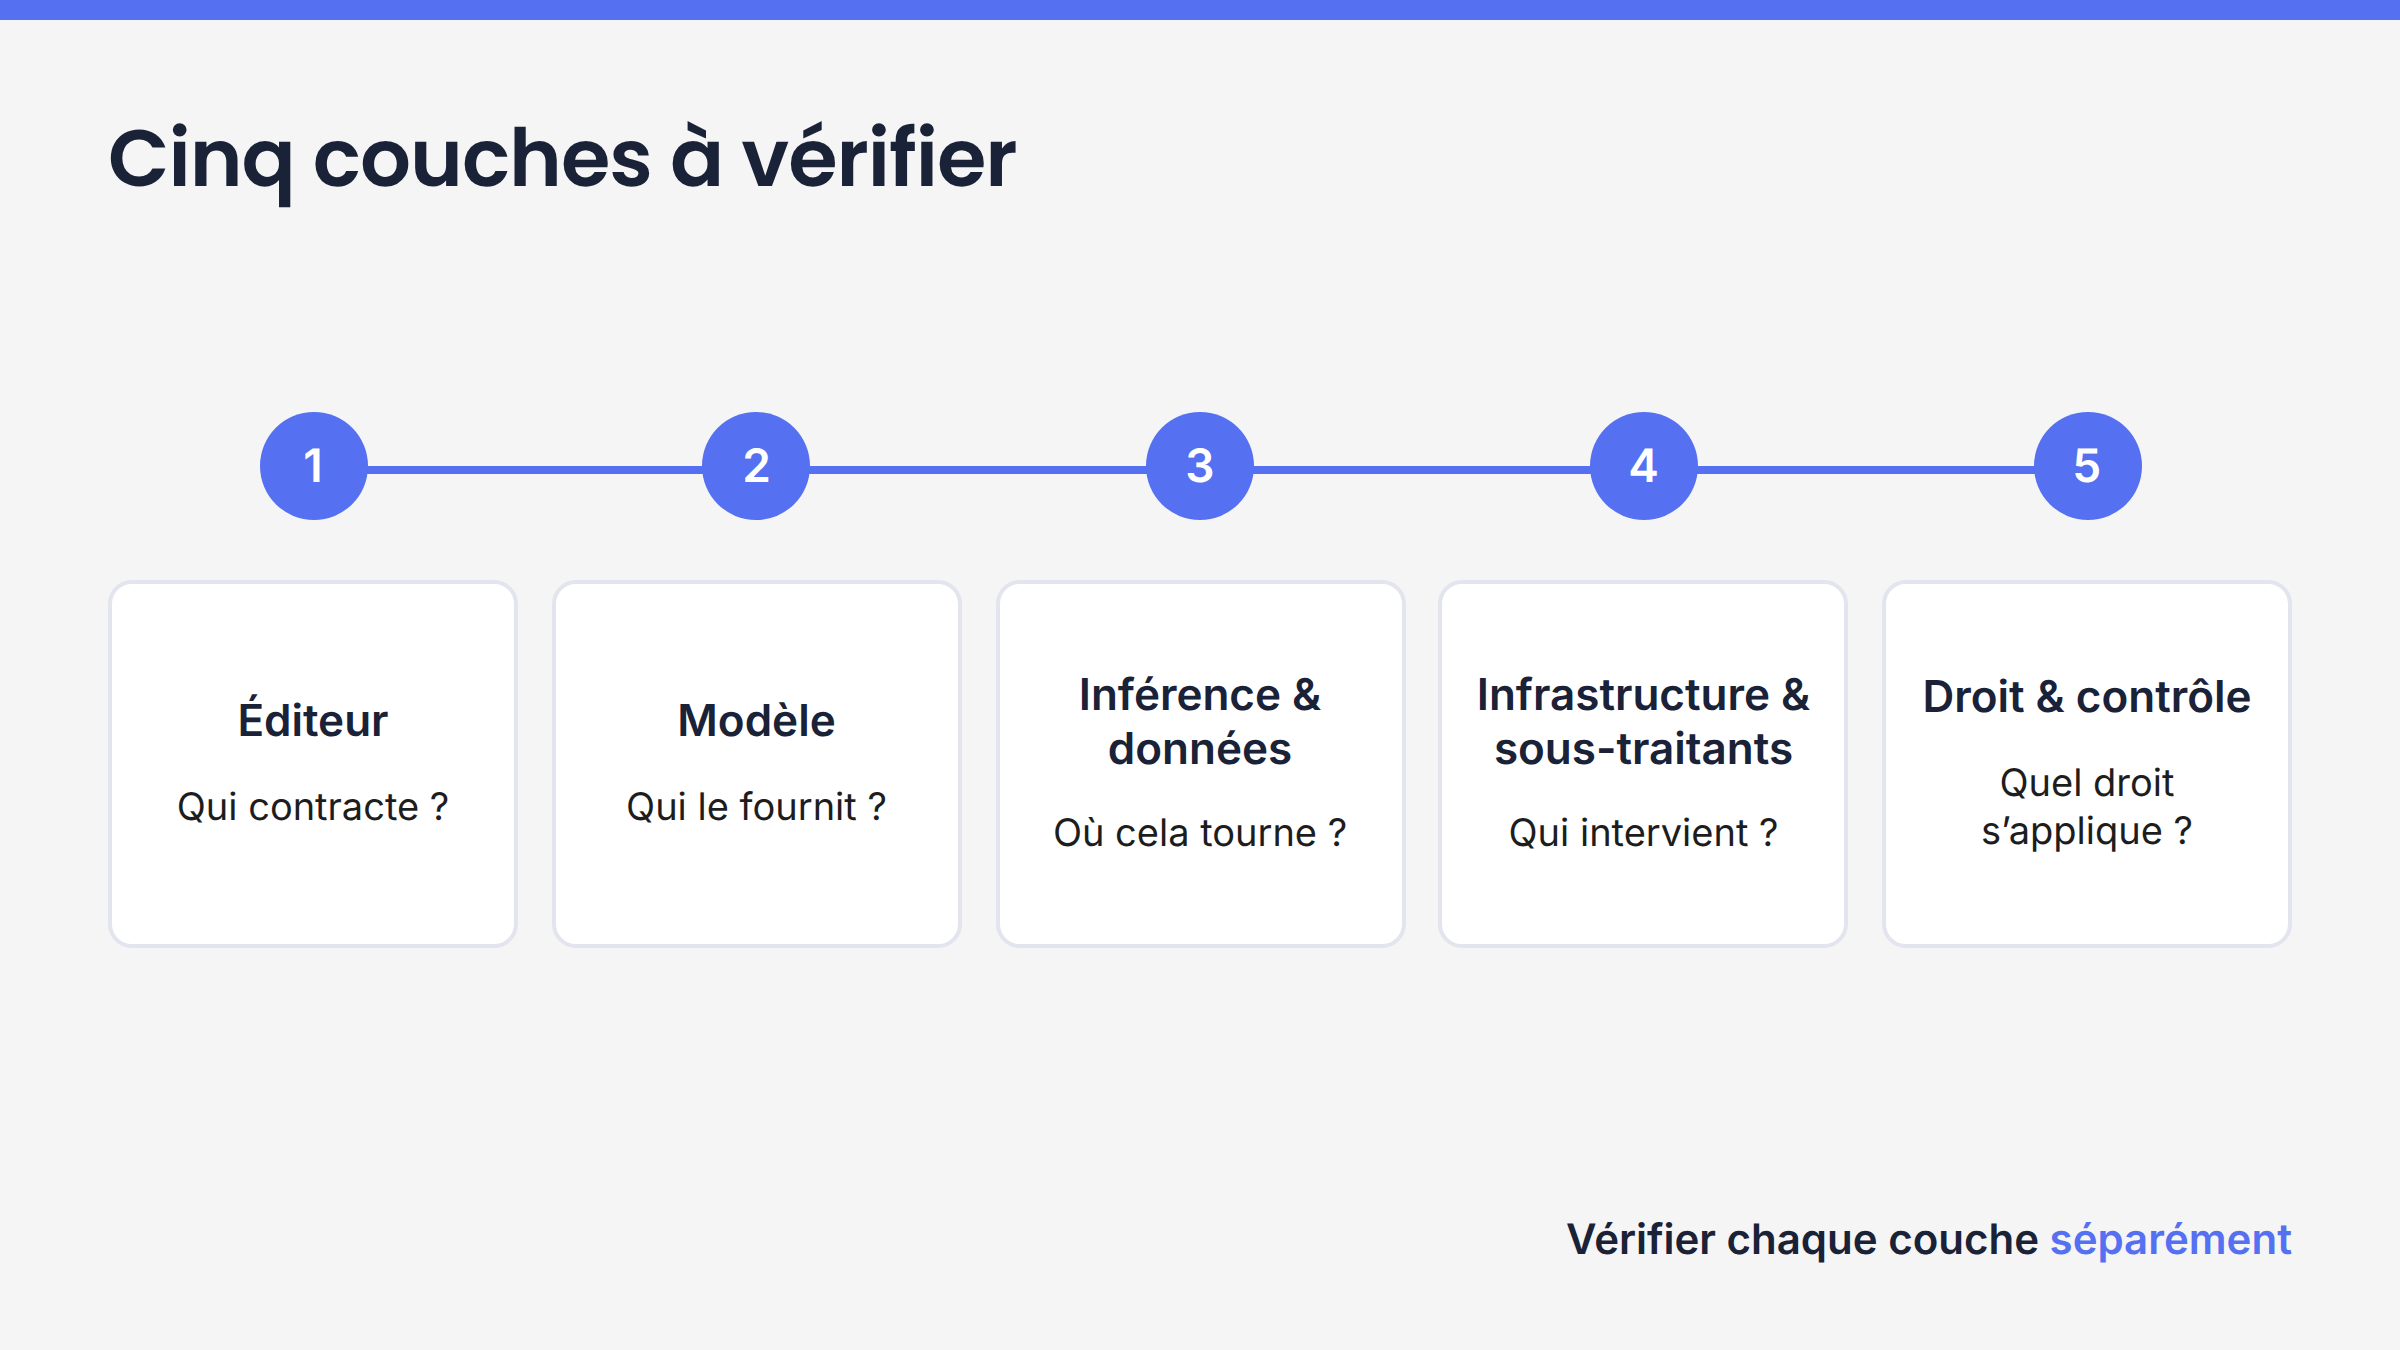
- L’éditeur et la société contractante : l’entreprise qui présente l’interface n’est pas toujours celle qui fournit le modèle, héberge les données ou signe le contrat.
- Le modèle : identifiez son fournisseur, son mode de déploiement et la possibilité pour l’éditeur de le remplacer après la signature.
- L’inférence et les données associées : vérifiez où sont traités les prompts, les fichiers, les réponses, les historiques, les journaux et les sauvegardes.
- L’infrastructure et la sous-traitance : examinez l’hébergeur, les API, les outils de surveillance, le support et les autres prestataires techniques.
- Le droit et le contrôle : regardez le pays d’établissement, la maison mère, le contrôle capitalistique et les entités susceptibles d’accéder aux données depuis un pays tiers.
Le guide « Recommandations de sécurité pour un système d’IA générative » couvre la cartographie des composants, des prestataires, des interconnexions et des droits d’accès. La sécurité ne dépend donc pas d’un seul serveur. Elle se joue sur toute la chaîne.
« Français », « européen » et « souverain » ne sont pas des synonymes
Une interface conçue en France peut envoyer les requêtes vers un modèle exécuté par un fournisseur non européen. À l’inverse, un modèle étranger peut être déployé dans un environnement européen plus maîtrisé que ne le laisse penser sa nationalité. Chacune de ces affirmations apporte une information partielle et ne suffit pas, à elle seule, à évaluer l’offre.
| Affirmation | Ce qu’elle indique | Ce qu’elle ne prouve pas | Vérification utile |
|---|---|---|---|
| « IA française » | L’éditeur ou une partie de la conception est en France | L’origine du modèle, de l’hébergeur et des traitements | Identités juridiques, modèle et architecture |
| « Hébergée en Europe » | Une infrastructure ou certaines données se trouvent en Europe | Le lieu de l’inférence, du support, des sauvegardes et le droit applicable | Schéma des flux et pays de chaque prestataire |
| « Données non utilisées pour l’entraînement » | Une limitation annoncée de la réutilisation | Son application au plan souscrit, aux journaux et aux retours utilisateurs | Contrat, accord de traitement et réglages |
| « Infrastructure SecNumCloud » | Une brique d’hébergement peut être qualifiée | La qualification de l’application d’IA complète | Nom exact et périmètre de l’offre qualifiée |
La Commission européenne a proposé en juin 2026 un cadre comportant quatre niveaux d’assurance. Il distingue notamment l’infrastructure européenne, l’indépendance vis-à-vis de pays tiers, le contrôle européen et la maîtrise de la chaîne logicielle. À la date de rédaction, ce cadre appartient à une proposition législative en cours de procédure, et non à une obligation déjà applicable. Il fournit néanmoins une idée utile : la souveraineté se mesure par niveaux, elle ne se déduit pas d’une étiquette binaire.
Le référencement public aide à présélectionner, pas à valider une offre
La DGE et Hub France IA ont publié le 30 juillet 2026 un catalogue comprenant 88 entreprises françaises et européennes proposant des solutions adaptées aux PME et ETI. L’appel à manifestation d’intérêt France 2030 qui l’a précédé examinait notamment l’ancrage européen, la maturité et l’adaptation aux contraintes des entreprises. Ce catalogue constitue un vivier intéressant pour rechercher des fournisseurs.
Référencement ne signifie pas qualification. Un catalogue public identifie des acteurs à étudier. Une qualification comme SecNumCloud porte sur une offre et un périmètre déterminés. Une certification répond à son propre référentiel. Un engagement contractuel définit enfin ce que votre fournisseur vous doit réellement. Aucun de ces éléments ne remplace les autres.
Pour identifier des solutions à évaluer sans transformer cette méthode en catalogue, consultez l’Observatoire SchoolIA des outils d’IA souverains, puis appliquez la grille à l’offre exacte qui vous intéresse.
Le niveau d’exigence commence par le cas d’usage et les données
La question utile n’est pas « cet outil est-il souverain dans l’absolu ? », mais « cette offre apporte-t-elle le niveau d’assurance nécessaire pour cet usage ? ». La CNIL indique que le mode de déploiement dépend du cas d’usage et des données utilisées en entrée. Elle invite à examiner les données personnelles ou stratégiques, les transferts, le contrat et les modalités de déploiement avant la sélection.
Cette approche évite deux erreurs opposées. La première consiste à confier des informations sensibles à une offre insuffisamment encadrée. La seconde impose le niveau de protection maximal à un simple travail préparatoire fondé sur des informations publiques, au risque de rendre le projet inutilement coûteux ou complexe.
Décrire la tâche avant de chercher un fournisseur
Formulez le besoin en précisant l’utilisateur, le document traité, le résultat attendu, son destinataire et la validation humaine prévue. Cette phrase rend immédiatement visibles les données concernées et la conséquence possible d’une erreur.
Formulation directement utilisable : « Nous voulons utiliser l’IA pour produire un premier brouillon de réponse à partir de documents internes non confidentiels, relu par la personne responsable avant tout envoi. »
Une demande telle que « nous voulons une IA pour toute l’entreprise » ne permet pas de fixer des exigences. Elle mélange des tâches, des données et des niveaux de responsabilité différents. Découpez le projet jusqu’à obtenir un résultat précis et vérifiable.
Classer les données qui entreront réellement dans l’outil
Ne regardez pas uniquement le texte saisi dans la fenêtre de conversation. Un assistant peut recevoir des fichiers, accéder à une messagerie, consulter un espace documentaire ou récupérer des données par une intégration. Les journaux techniques, les commentaires des utilisateurs et les documents indexés font également partie du périmètre.
| Catégorie | Exemple en PME | Risque principal | Précaution initiale |
|---|---|---|---|
| Données publiques | Page publiée, documentation publique, communiqué | Erreur ou contenu obsolète | Contrôler les sources et relire |
| Données internes | Procédure de travail, compte rendu non sensible | Diffusion non autorisée | Utiliser une offre professionnelle approuvée |
| Informations confidentielles | Tarifs négociés, stratégie, données CRM, secret d’affaires | Divulgation ou réutilisation | Minimiser, anonymiser et exiger un cadre renforcé |
| Données personnelles | Coordonnées, dossier candidat, échange avec un client | Traitement illicite ou transfert mal encadré | Définir la finalité, le contrat et les garanties RGPD |
| Données soumises à des règles particulières | Informations liées à une activité réglementée | Non-conformité et préjudice important | Faire valider l’architecture et les usages par les responsables compétents |
Chez SchoolIA, nous retenons une règle simple : la sécurité commence avant le prompt. Une donnée inutile n’est pas transmise et l’anonymisation intervient avant la saisie. Retirer une information après l’envoi ne supprime pas l’exposition déjà créée.
Relier la sensibilité aux conséquences d’une erreur
La confidentialité n’est qu’une partie du risque. Vous devez aussi regarder la facilité de vérification, le destinataire du résultat et les conséquences d’une réponse fausse. Un texte public relu attentivement et une décision RH automatisée n’appellent pas le même niveau de délégation, même s’ils utilisent le même assistant.
- Assistance faible : l’IA propose des idées ou un plan. Le métier sélectionne, réécrit et assume le résultat.
- Premier jet contrôlé : l’IA rédige à partir de faits fournis. Une vérification ligne par ligne précède toute diffusion.
- Usage interdit ou très encadré : l’outil ne valide pas seul une décision réglementaire, RH, financière, juridique ou un engagement contractuel. Un expert ou un responsable humain reste obligatoire.
Le niveau de délégation porte sur l’usage, pas sur l’outil. Un assistant peut être acceptable pour classer des idées et inacceptable pour prendre seul une décision ayant des effets sur une personne ou un contrat.
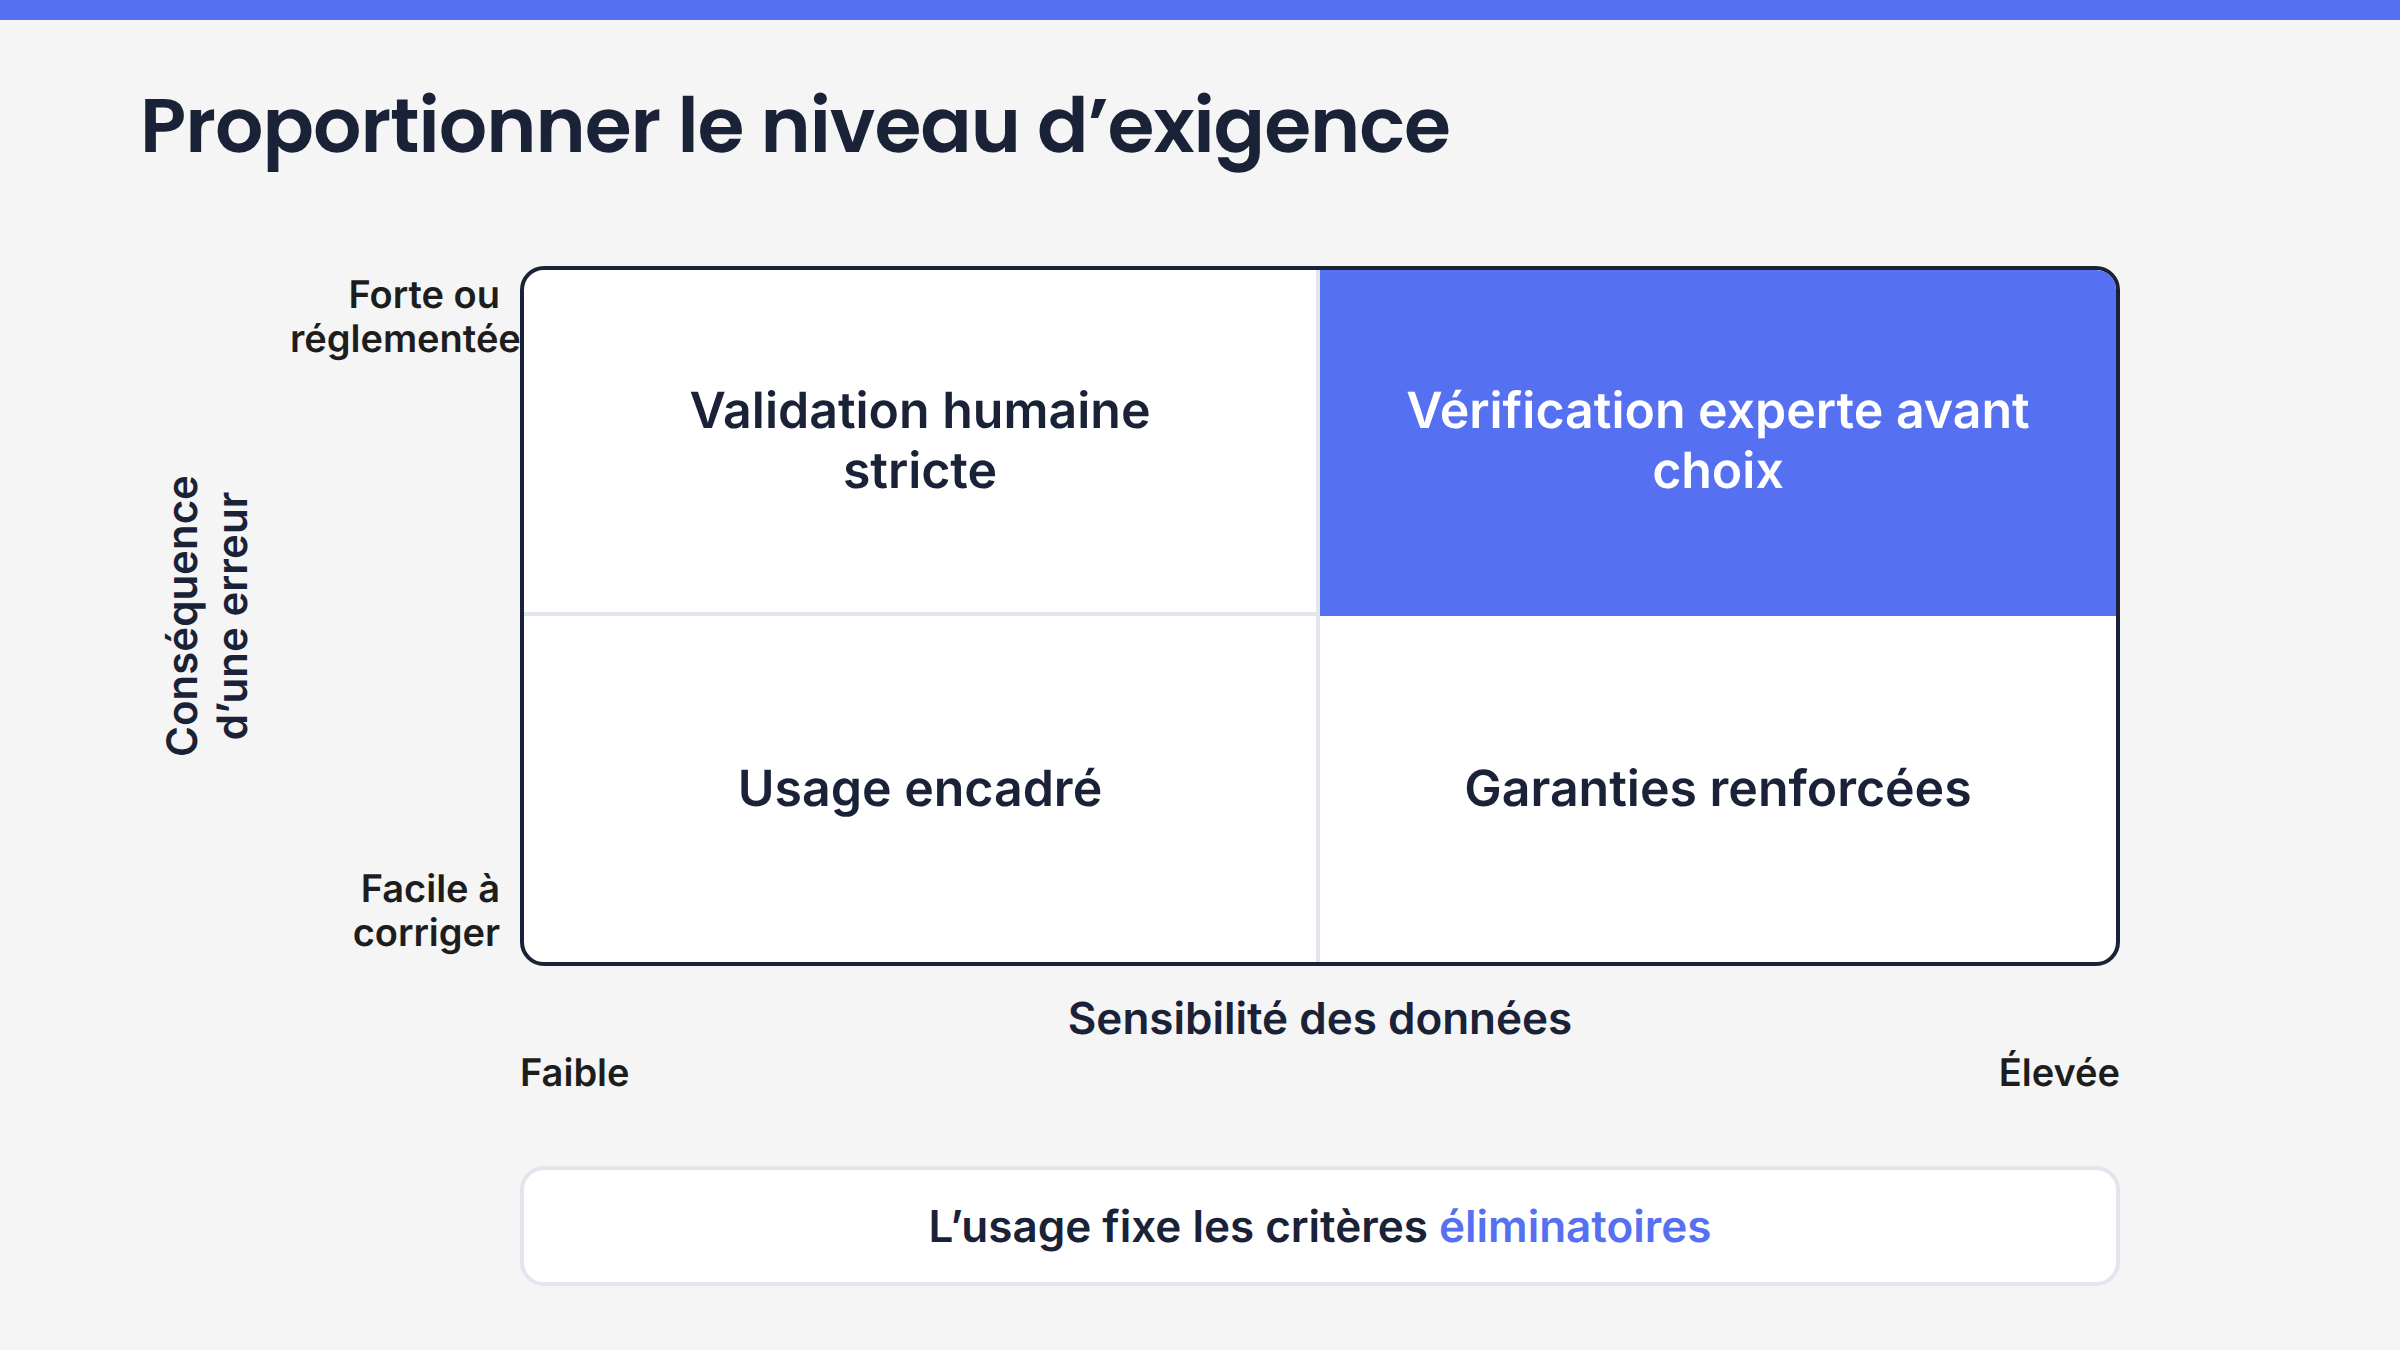
La règle de décision pour proportionner les exigences
Si les informations sont publiques, l’erreur facilement détectable et le résultat toujours relu, une offre professionnelle dont le traitement européen est documenté peut constituer un premier niveau de sélection.
Si l’usage traite des données internes ou personnelles, exigez aussi un contrat de traitement, une liste des sous-traitants, des durées de conservation claires, l’absence de réutilisation non autorisée et des contrôles d’accès administrables.
Si l’usage porte sur un secret d’affaires, des données très sensibles ou une activité réglementée, suspendez le choix tant que l’architecture, le droit applicable, les accès de support et la qualification éventuellement requise n’ont pas été vérifiés par les personnes compétentes.
Si le résultat concerne le juridique, les RH, la finance ou un engagement contractuel, la souveraineté de l’outil ne remplace jamais la validation humaine spécialisée.
Les huit critères d’une grille de choix vérifiable
Chaque critère doit produire trois éléments : une réponse précise, une preuve et une règle de décision. Une affirmation commerciale non documentée reste une information à vérifier. Le refus de communiquer une pièce essentielle peut devenir un motif d’élimination si cette pièce conditionne la sécurité de l’usage.
1. Le lieu de traitement de chaque catégorie de données
Demandez où sont traités les prompts, les fichiers, les réponses, les historiques, les journaux techniques, les sauvegardes et les demandes de support. Le lieu de stockage principal ne répond pas à la question du lieu d’inférence. Une application peut conserver un fichier en Europe tout en appelant ailleurs le modèle qui l’analyse.
Preuves attendues : schéma des flux, régions d’hébergement, lieu d’inférence, emplacement des sauvegardes et politique applicable au support.
Signal d’alerte : le fournisseur répond uniquement « vos données sont hébergées en Europe », sans préciser les catégories couvertes, les pays et les sous-traitants.
2. Le droit applicable à l’éditeur, à l’hébergeur et aux sous-traitants
La localisation physique doit être séparée de la juridiction applicable. Identifiez la société qui signe le contrat, sa maison mère, l’opérateur de l’infrastructure et chaque entité ayant un accès potentiel. Demandez aussi comment le fournisseur traite les demandes d’autorités étrangères.
Preuves attendues : dénomination juridique des sociétés, pays d’établissement, structure de contrôle, clauses relatives aux demandes d’autorités, procédure de notification et politique de contestation.
Signal d’alerte : une filiale européenne est mise en avant, mais le fournisseur ne décrit ni le rôle de la maison mère ni les entités capables de produire les données.
3. Le modèle réellement utilisé et le lieu de l’inférence
Une interface européenne peut masquer un appel à un modèle externe. Le nom du modèle compte, mais son mode d’exploitation compte davantage : service partagé, instance dédiée, déploiement sur une infrastructure choisie ou installation sur site. Vérifiez également si l’éditeur peut remplacer le modèle sans vous prévenir.
Preuves attendues : nom du modèle, fournisseur, mode de déploiement, région d’inférence, dépendances essentielles et conditions de notification en cas de changement.
Signal d’alerte : le modèle est présenté comme un secret commercial alors que son remplacement pourrait modifier les flux, les sous-traitants ou le niveau de protection.
4. L’entraînement, la réutilisation et la conservation des données
La question ne se limite pas aux prompts. Elle couvre les fichiers, les sorties, les évaluations, les retours utilisateurs, les historiques et les journaux. Une promesse valable pour une offre professionnelle ne s’applique pas nécessairement à un compte gratuit, personnel ou configuré différemment.
Preuves attendues : contrat de service, accord de traitement des données, durée de conservation par catégorie, mécanisme d’effacement et copie des réglages disponibles dans le plan envisagé.
Signal d’alerte : la garantie repose sur le nom de l’éditeur, alors que les conditions changent selon le plan, le type de compte ou une option désactivable.
5. La chaîne de sous-traitance et les accès humains
L’hébergeur visible n’est pas nécessairement le seul prestataire. Des services d’API, de surveillance, de sauvegarde, de support ou de modération peuvent intervenir. Pour chaque sous-traitant, demandez sa fonction, son pays et les données auxquelles il peut accéder.
Preuves attendues : liste à jour des sous-traitants, pays concernés, finalité de chaque intervention, délai de notification en cas de changement et journalisation des accès administrateurs.
Signal d’alerte : le fournisseur affirme que les données restent en Europe, mais refuse d’identifier les prestataires ou les lieux depuis lesquels le support intervient.
6. La sécurité de l’offre précise et la portée de SecNumCloud
Évaluez les contrôles d’accès, l’authentification, la gestion des comptes, le chiffrement, la journalisation et la procédure d’incident. Les attestations et qualifications doivent être vérifiées pour l’offre, la version et le périmètre que vous allez réellement acheter. Une qualification détenue par une autre offre du même groupe ne s’étend pas automatiquement à votre service.
Preuves attendues : nom exact de l’offre qualifiée, périmètre, date de validité, attestations disponibles, organisation de la réponse aux incidents et partage des responsabilités.
Signal d’alerte : l’expression « hébergé sur SecNumCloud » est utilisée comme si elle qualifiait l’application complète.
7. La réversibilité et la suppression en fin de contrat
La sortie doit être évaluée avant l’entrée. Déterminez si vous pourrez récupérer les historiques, documents indexés, métadonnées, configurations, assistants et prompts structurés. Vérifiez ensuite ce qui sera supprimé, dans quel délai et avec quelle attestation.
Le Data Act, applicable depuis le 12 septembre 2025, encadre notamment le changement de fournisseur de services de traitement de données et prévoit la suppression de certains frais de changement à compter du 12 janvier 2027. Cette évolution ne rend pas automatiquement toute migration gratuite : l’assistance supplémentaire, les développements spécifiques et les conditions de résiliation restent à examiner.
Preuves attendues : formats d’export, périmètre des données restituées, délais, assistance de migration, continuité pendant la sortie et procédure d’effacement.
Signal d’alerte : seuls les fichiers d’origine sont exportables, alors que les configurations, historiques et bases documentaires restent enfermés dans le service.
8. L’adéquation fonctionnelle, le coût total et l’adoption
Une offre juridiquement satisfaisante, mais inutilisable par les équipes, ne constitue pas un bon choix opérationnel. Évaluez la qualité sur vos tâches réelles, l’administration des comptes, les intégrations indispensables, l’accompagnement et le temps de contrôle humain. Le coût total inclut les licences, la migration, la formation, l’administration et la sortie.
Ces éléments ne doivent toutefois être comparés qu’après les critères éliminatoires. Une démonstration convaincante ne compense pas une incompatibilité juridique ou contractuelle avec l’usage.
| Critère | Nature | Question de décision | Preuve |
|---|---|---|---|
| Lieu de traitement exigé | Éliminatoire selon l’usage | L’offre respecte-t-elle le périmètre fixé ? | Schéma des flux |
| Absence de réutilisation | Éliminatoire si données non publiques | La clause couvre-t-elle toutes les données utiles ? | Contrat et accord de traitement |
| Qualité du résultat | À pondérer | Le résultat est-il exploitable après vérification ? | Pilote sur cas réels autorisés |
| Coût et adoption | À pondérer | L’usage reste-t-il soutenable et compréhensible ? | Chiffrage complet et retour des utilisateurs |
CLOUD Act et SecNumCloud : ce qu’ils changent réellement
Ces deux sujets sont souvent réduits à des slogans. Le CLOUD Act ne signifie pas que toutes les données confiées à un fournisseur américain sont automatiquement consultées. SecNumCloud ne signifie pas non plus que toute application utilisant un cloud qualifié devient souveraine. Leur portée doit être comprise pour fixer un niveau d’exigence proportionné.
Un serveur européen ne neutralise pas à lui seul le CLOUD Act
Réponse directe : stocker des données en Europe ne suffit pas toujours à les soustraire à une demande fondée sur le droit américain. Le critère peut être le contrôle exercé par le fournisseur sur les données, et non leur seule localisation. Il faut donc examiner la société concernée, sa maison mère, ses capacités d’accès et les procédures prévues en cas de demande.
Le ministère américain de la Justice explique que l’obligation de produire certaines données s’applique au fournisseur et ne peut pas nécessairement être écartée par le choix du pays de stockage. Cela ne revient pas à dire que toute autorité obtient automatiquement n’importe quelle donnée. Des conditions, des procédures et des possibilités de contestation existent, mais la localisation européenne ne clôt pas l’analyse.
Du côté européen, la réponse conjointe de l’EDPB et de l’EDPS examine les tensions entre les demandes étrangères, l’article 48 du RGPD et les règles de transfert. Pour une PME, le geste de contrôle consiste à demander les clauses relatives aux demandes d’autorités, leur notification, leur contestation et les mesures techniques qui limitent l’accès du fournisseur.
SecNumCloud qualifie une offre cloud déterminée
Selon l’ANSSI, SecNumCloud apporte des garanties techniques, opérationnelles et juridiques sur une offre cloud précise. Selon la FAQ de l’ANSSI consultée le 14 novembre 2026, la qualification est valable pendant 3 ans et fait l’objet d’audits annuels de surveillance. Il faut donc vérifier sa validité, son périmètre et le nom exact de l’offre.
Ce que SecNumCloud apporte : un référentiel exigeant, une évaluation de l’offre concernée et des garanties portant notamment sur l’exploitation, la sécurité et l’exposition à certaines lois extraterritoriales.
Ce que SecNumCloud ne prouve pas : la qualité des réponses du modèle, la conformité de votre cas d’usage, la bonne configuration de vos comptes ou la qualification automatique de l’application d’IA hébergée sur cette infrastructure. L’ANSSI le formule clairement : une offre hébergée sur une offre SecNumCloud n’est pas automatiquement qualifiée elle-même.
Le bon niveau de protection dépend du risque
La CNIL justifie une maîtrise juridique et technique forte pour les traitements les plus sensibles. Le coût, la durée de qualification, la richesse fonctionnelle et la facilité d’intégration peuvent aussi entrer dans l’arbitrage. La proposition européenne de 2026 adopte une logique graduée plutôt qu’une opposition entre souverain et non souverain.
Notre position est nette : n’affaiblissez pas un critère nécessaire à la protection d’une donnée sensible pour obtenir une fonction plus confortable. N’imposez pas non plus le niveau maximal à un brouillon construit avec des informations publiques, facilement contrôlable et sans conséquence irréversible. L’usage détermine d’abord les critères éliminatoires. La qualité, le coût et la simplicité départagent ensuite les offres restantes.
Une méthode en six étapes pour choisir une IA souveraine en entreprise
La grille précédente devient réellement utile lorsqu’elle s’inscrit dans un processus identique pour tous les fournisseurs. Cette méthode évite que la décision soit prise pendant une démonstration commerciale, avant l’examen des données et du contrat.
1. Choisir un premier usage limité et vérifiable
Commencez par une tâche fréquente, coûteuse en temps, facile à contrôler, peu sensible et sans conséquence irréversible. Un premier jet de document interne non confidentiel est plus simple dans la méthode proposée à encadrer qu’une décision réglementaire ou qu’une automatisation agissant directement dans le système d’information.
Définissez le résultat attendu, son destinataire et la personne responsable de la validation. Vous réduisez ainsi le périmètre technique et le nombre de garanties à vérifier.
2. Cartographier le cycle complet des données
Dessinez le parcours des données avant de consulter les fournisseurs. Le schéma peut rester simple, mais il doit suivre l’information jusqu’à sa suppression :
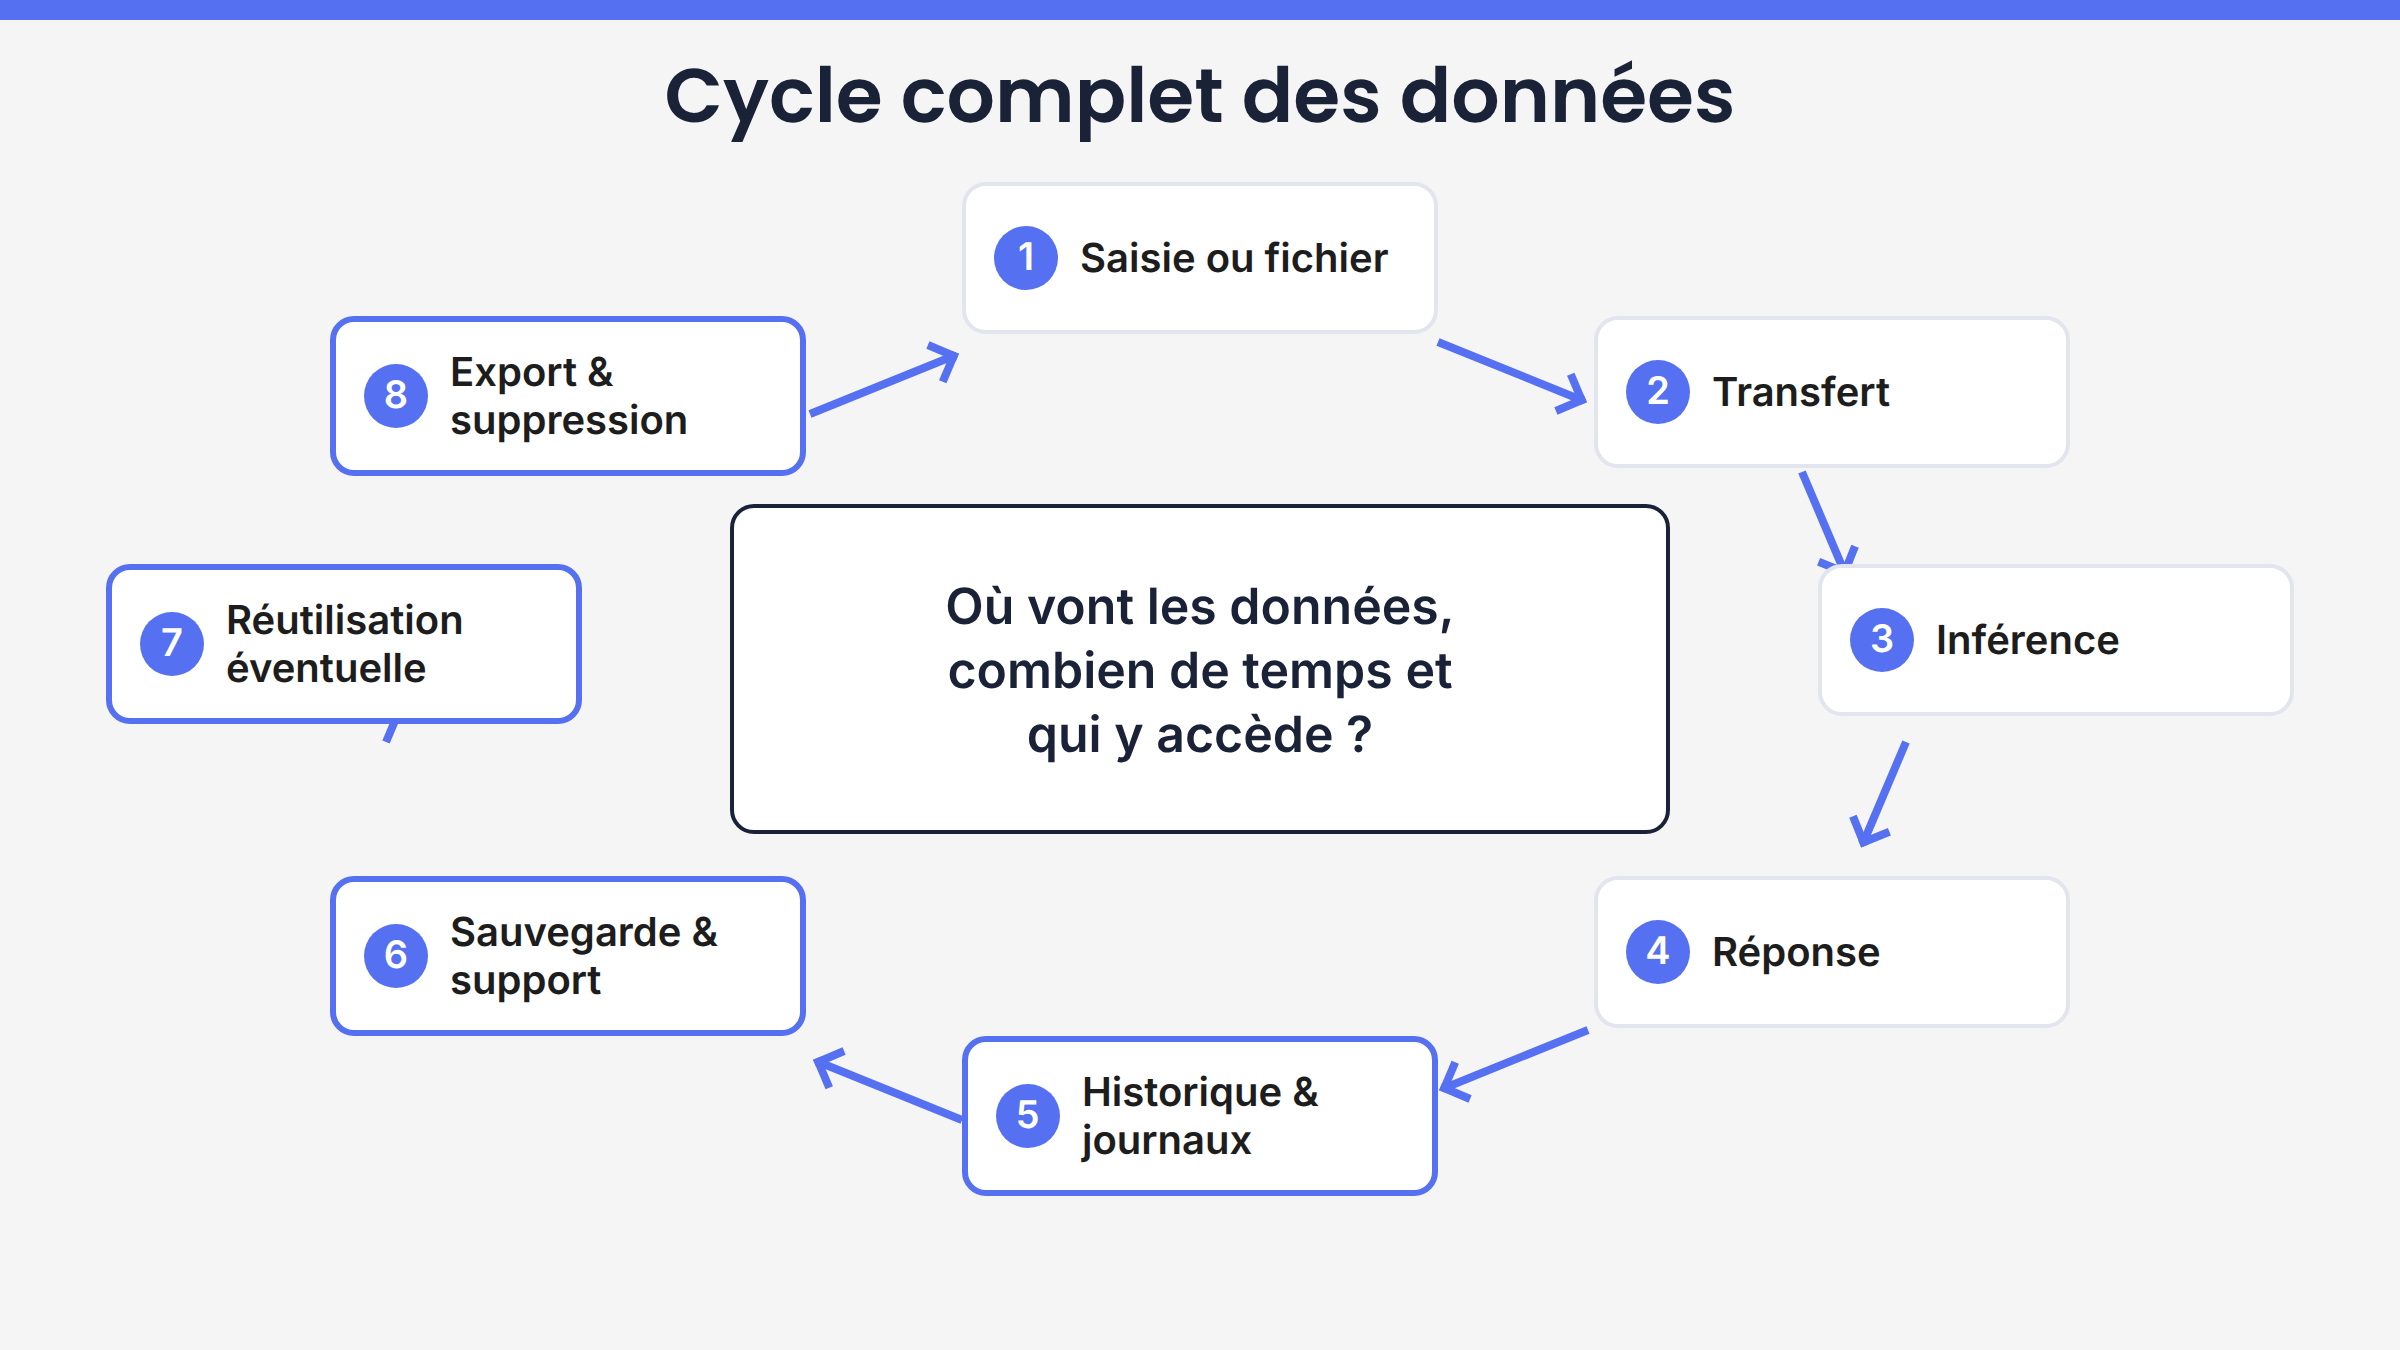
- Saisie du prompt, dépôt d’un fichier ou accès par une intégration.
- Transfert vers l’application et ses composants techniques.
- Inférence par le modèle.
- Production et affichage de la réponse.
- Création éventuelle d’un historique et de journaux.
- Sauvegarde, surveillance et accès de support.
- Réutilisation éventuelle pour l’amélioration ou l’entraînement.
- Export, fin de contrat et suppression.
Pour chaque étape, notez la donnée concernée, le prestataire, le pays, la durée de conservation et les personnes capables d’y accéder. Les zones encore inconnues deviennent les questions à adresser au fournisseur.
3. Fixer les critères éliminatoires
Un critère éliminatoire exprime une condition sans laquelle l’offre ne peut pas être utilisée pour le cas d’usage. Il doit être fixé avant la démonstration fonctionnelle. Selon la sensibilité, il peut s’agir d’un traitement dans l’Union européenne, d’une absence contractuelle de réutilisation, d’une offre professionnelle administrable, de sous-traitants identifiés, d’un export complet ou d’une notification préalable des changements majeurs.
Les autres critères sont pondérés : qualité des réponses, ergonomie, richesse des fonctions, coût ou accompagnement. Cette séparation empêche une fonction séduisante de compenser une lacune incompatible avec vos données.
4. Envoyer le même questionnaire aux fournisseurs
Un questionnaire commun rend les réponses comparables. Demandez toujours le document qui soutient la réponse, pas seulement une case « oui » :
- Fournissez le schéma des flux indiquant les lieux de stockage, d’inférence, de journalisation, de sauvegarde et de support.
- Identifiez la société contractante, sa maison mère et les entités susceptibles d’accéder aux données.
- Précisez le modèle utilisé, son fournisseur, son mode de déploiement et les conditions de remplacement.
- Transmettez les clauses couvrant l’entraînement, la réutilisation, la conservation et l’effacement des prompts, fichiers, sorties et journaux.
- Fournissez la liste des sous-traitants, leurs pays, leurs finalités et la procédure de notification des changements.
- Indiquez les attestations ou qualifications applicables à l’offre exacte, avec leur périmètre et leur validité.
- Décrivez les formats d’export, les données récupérables, les délais de restitution et la preuve de suppression en fin de contrat.
- Détaillez les fonctions d’administration, les intégrations, l’accompagnement et les coûts liés à la migration et à la sortie.
Une réponse imprécise sur un critère pondéré peut conduire à une note faible. Une absence de preuve sur un critère éliminatoire doit suspendre l’évaluation tant que l’information n’est pas fournie.
5. Comparer les offres restantes, puis organiser un pilote
Écartez d’abord les offres qui ne franchissent pas les critères éliminatoires. Comparez ensuite les solutions restantes sur leur qualité réelle, leur coût total et leur facilité d’adoption. Aucun poids universel ne convient à toutes les PME : une équipe doit pondérer les critères selon son usage.
Le pilote doit porter sur l’offre, le plan, les comptes et les réglages réellement envisagés. Utilisez uniquement des dossiers autorisés, anonymisés lorsque c’est nécessaire. Évaluez la qualité du résultat, le temps de vérification, le respect des règles de données et la capacité d’export.
6. Vérifier le contrat avant la généralisation
Comparez les promesses de la démonstration avec le contrat, l’accord de traitement, les annexes, la liste des sous-traitants et les réglages du plan souscrit. Vérifiez aussi la procédure de modification du modèle, de l’hébergeur ou des conditions de service. Une garantie qui n’apparaît pas dans les documents contractuels doit être clarifiée avant la signature.
En présence de données sensibles, de clauses ambiguës ou d’une exposition réglementaire, faites intervenir les responsables juridique, informatique, sécurité ou protection des données compétents. Leur rôle n’est pas de choisir l’ergonomie à la place des utilisateurs, mais de valider les conditions qui ne peuvent pas être compensées par une bonne expérience fonctionnelle.
Lorsque deux assistants restent en concurrence, les comparatifs Mistral face à ChatGPT permettent d’examiner leurs usages en PME sans confondre fonctionnalités et souveraineté. Pour un autre point de comparaison, consultez aussi notre guide Gemini face à ChatGPT pour les PME.
Les erreurs qui faussent le plus souvent la sélection
Choisir sur la nationalité de la marque
Un éditeur français peut dépendre d’un modèle, d’une infrastructure ou d’un prestataire non européen. La nationalité reste une information utile, mais elle ne décrit pas toute la chaîne. Vérifiez les cinq couches au lieu de vous arrêter au siège social.
Confondre hébergement européen et absence d’exposition extraterritoriale
Le pays du centre de données et le droit applicable répondent à deux questions différentes. Examinez le contrôle du fournisseur sur les données, les entités pouvant y accéder et les procédures relatives aux demandes d’autorités. Cette vérification évite les affirmations alarmistes comme les assurances trop rapides.
Croire que SecNumCloud qualifie toute la solution d’IA
SecNumCloud porte sur une offre déterminée. Demandez son nom exact, son périmètre et sa validité. Si l’application utilise seulement une infrastructure qualifiée, évaluez séparément la sécurité de l’application, du modèle et de leurs opérateurs.
Se contenter d’une politique de confidentialité publique
La politique publique n’est qu’une pièce du dossier. Les garanties dépendent aussi du contrat, de l’accord de traitement, du plan souscrit et des réglages activés. Un compte personnel ou gratuit n’est jamais supposé autorisé pour une information professionnelle.
Comparer les fonctionnalités avant les critères éliminatoires
Une démonstration réussie crée rapidement une préférence pour un outil. Si les exigences de données et de réversibilité ne sont pas déjà fixées, l’entreprise risque de les assouplir pour conserver la solution préférée. Faites donc passer le contrôle juridique, technique et contractuel avant la pondération fonctionnelle.
Autoriser de fait les comptes personnels faute de décision interne
Dans une situation observée par SchoolIA, des collaborateurs avaient créé leurs propres outils ou automatisé certaines actions à partir de données internes issues d’un CRM, sans validation formelle. Des écarts de qualité et de cohérence ainsi que des risques de sécurité avaient été constatés. Le travail a consisté à repartir des usages réels pour fixer avec le management des règles et des procédures simples, comprises de tous, sans résultat ultérieur mesuré.
Cette situation montre que des usages peuvent se développer sans validation formelle. Mieux vaut autoriser un périmètre clair que laisser chacun interpréter seul ce qui est acceptable.
Le choix de l’outil ne remplace pas les règles d’usage
Une offre satisfaisante ne protège pas l’entreprise contre un mauvais document envoyé, un compte partagé ou une réponse diffusée sans contrôle. La sélection doit être prolongée par quelques règles courtes, connues des équipes et révisées lorsque l’offre évolue.
Tenir une liste d’outils, de comptes et d’usages autorisés
Documentez les offres approuvées, les plans souscrits, les réglages obligatoires et les catégories de données admises. Associez chaque usage à son niveau de validation. Précisez également la procédure à suivre lorsqu’un collaborateur souhaite tester un nouvel outil.
Qualifier et minimiser les données avant le prompt
Demandez d’abord si l’information est nécessaire à la tâche et si l’entreprise a le droit de la transmettre. Retirez les noms, coordonnées, identifiants, tarifs ou détails contractuels qui n’apportent rien au résultat. L’anonymisation doit être réalisée avant la saisie.
Dans les situations observées par SchoolIA, les équipes acceptent plus facilement d’exclure une donnée lorsque le risque est expliqué clairement. La difficulté consiste surtout à qualifier l’information avant son envoi. Une règle accompagnée d’exemples métier est donc plus utile qu’une interdiction générale difficile à appliquer.
Désigner un responsable de la réévaluation
Un référent IA peut tenir la cartographie des usages, conserver les preuves fournies par les éditeurs et organiser la révision. Une nouvelle vérification devient nécessaire lors d’un changement de modèle, d’hébergeur, de sous-traitant, de contrat, de plan ou de cas d’usage. Un incident ou une modification importante des intégrations doit également déclencher le réexamen.
Une fois les outils autorisés définis, notre guide sur la charte IA en PME vous aide à formaliser les usages permis, les données interdites et les validations attendues.
Décider : une solution acceptable pour un usage précis, pas une IA souveraine universelle
Le bon achat n’est pas l’outil qui affiche le plus de promesses de souveraineté. C’est une offre dont les garanties correspondent à la tâche, aux données, aux conséquences d’une erreur et aux capacités de contrôle de l’entreprise. Ce choix doit rester documenté et révisable.
Commencez par définir l’usage le moins sensible qui présente un intérêt réel. Écartez les offres incapables de prouver les garanties devenues éliminatoires. Comparez ensuite la qualité, le coût et l’adoption des solutions restantes, sur le plan et les réglages qui seront effectivement utilisés.
Nos formations IA sur mesure permettent à vos équipes de cartographier leurs cas d’usage, construire leurs premières pratiques sur des dossiers autorisés et mettre en place une charte ou un rôle de référent adapté à l’entreprise.
Commencez par une tâche fréquente, facile à vérifier et peu sensible, puis testez une offre qui a franchi vos critères éliminatoires avec les personnes qui l’utiliseront réellement.
Questions fréquentes sur l’IA souveraine en entreprise
Une IA open source est-elle automatiquement souveraine ?
Non. La licence du modèle ne détermine ni le lieu d’exécution, ni l’opérateur de l’infrastructure, ni les accès humains, ni les dépendances logicielles. Un modèle ouvert peut être exploité sur une infrastructure non européenne. À l’inverse, un modèle propriétaire peut être déployé dans un environnement européen dont les traitements, les accès et le contrat sont mieux maîtrisés.
Faut-il installer l’IA sur ses propres serveurs pour protéger ses données ?
Pas systématiquement. Un déploiement sur site peut offrir davantage de contrôle dans certains contextes, mais il transfère aussi à l’entreprise des responsabilités de sécurité, de maintenance et d’exploitation. Le choix dépend des données, du cas d’usage et des compétences internes. Un cloud externe reste envisageable si son architecture, son droit applicable, ses accès et son contrat répondent aux exigences fixées.
Le RGPD interdit-il d’utiliser une IA américaine en entreprise ?
Le RGPD ne pose pas une interdiction générale fondée sur la nationalité de l’éditeur. Cette analyse est détaillée dans les questions-réponses de la CNIL sur l’utilisation d’un système d’IA générative. L’entreprise doit déterminer quelles données personnelles sont traitées, pour quelle finalité, avec quelle base, quels destinataires et quels transferts. Elle doit ensuite vérifier les garanties contractuelles, les mesures de sécurité et les conditions d’exercice des droits des personnes.
Que faire si un fournisseur refuse de communiquer ses sous-traitants ou ses durées de conservation ?
Traitez ce refus comme un signal d’alerte. Si ces informations sont nécessaires pour vérifier un critère éliminatoire, l’offre ne doit pas passer à l’étape du pilote tant que les preuves ne sont pas fournies. Une bonne démonstration fonctionnelle ne compense pas l’impossibilité de connaître le cycle des données.
À propos de l’auteur
Alexis Lhuillier
Fondateur de SchoolIA, il aide les PME à transformer l’intelligence artificielle en usages concrets, maîtrisés et réellement utiles à leurs équipes.
Comment cet article a été préparé. Chez SchoolIA, nous appliquons ce que nous enseignons. Lia, notre assistante IA, a réuni les sources et préparé la structure. Alexis a vérifié, complété avec son expérience terrain et validé la version publiée. C’est exactement la méthode que nous transmettons en formation.