 Par Alexis Lhuillier
Une PME peut restreindre ou interdire l’utilisation de ChatGPT en entreprise pour protéger ses données, ses clients et son activité. Selon l’article L. 1121-1 du Code du travail, la mesure doit toutefois être justifiée par la tâche et proportionnée au risque. Une matrice d’usage et une charte IA permettent de traduire ce principe en règles concrètes.
L’usage professionnel de l’IA n’est plus marginal : selon l’Insee, 18 % des entreprises françaises d’au moins 10 salariés utilisaient une technologie d’IA en 2025, soit 8 points de plus qu’en 2024. Cette diffusion alimente aussi le shadow AI, notamment lorsque des salariés emploient un compte personnel et copient des informations internes dans leurs prompts. Pour une PME, l’enjeu consiste donc à poser des limites compréhensibles, juridiquement cohérentes et applicables au quotidien.
Une PME peut-elle interdire ChatGPT au travail ?
Oui, l’employeur peut encadrer ou interdire un outil d’IA dans le cadre de son pouvoir de direction. La confidentialité, la protection des données personnelles, le secret des affaires, la cybersécurité et la fiabilité des livrables constituent des objectifs légitimes. L’article L. 1121-1 du Code du travail impose néanmoins que toute restriction aux droits et libertés soit justifiée par la nature de la tâche et proportionnée au but recherché.
Une interdiction ciblée est donc généralement plus facile à défendre qu’une prohibition générale sans analyse des métiers. Interdire la saisie d’un fichier client dans un service grand public répond à un risque identifiable. À l’inverse, reformuler un contenu déjà public dans un outil approuvé peut être autorisé, sous réserve d’une vérification humaine. Une sanction éventuelle suppose enfin que la règle ait été définie à l’avance, portée à la connaissance du salarié et rendue juridiquement applicable.
Quels usages faut-il autoriser, encadrer ou interdire ?
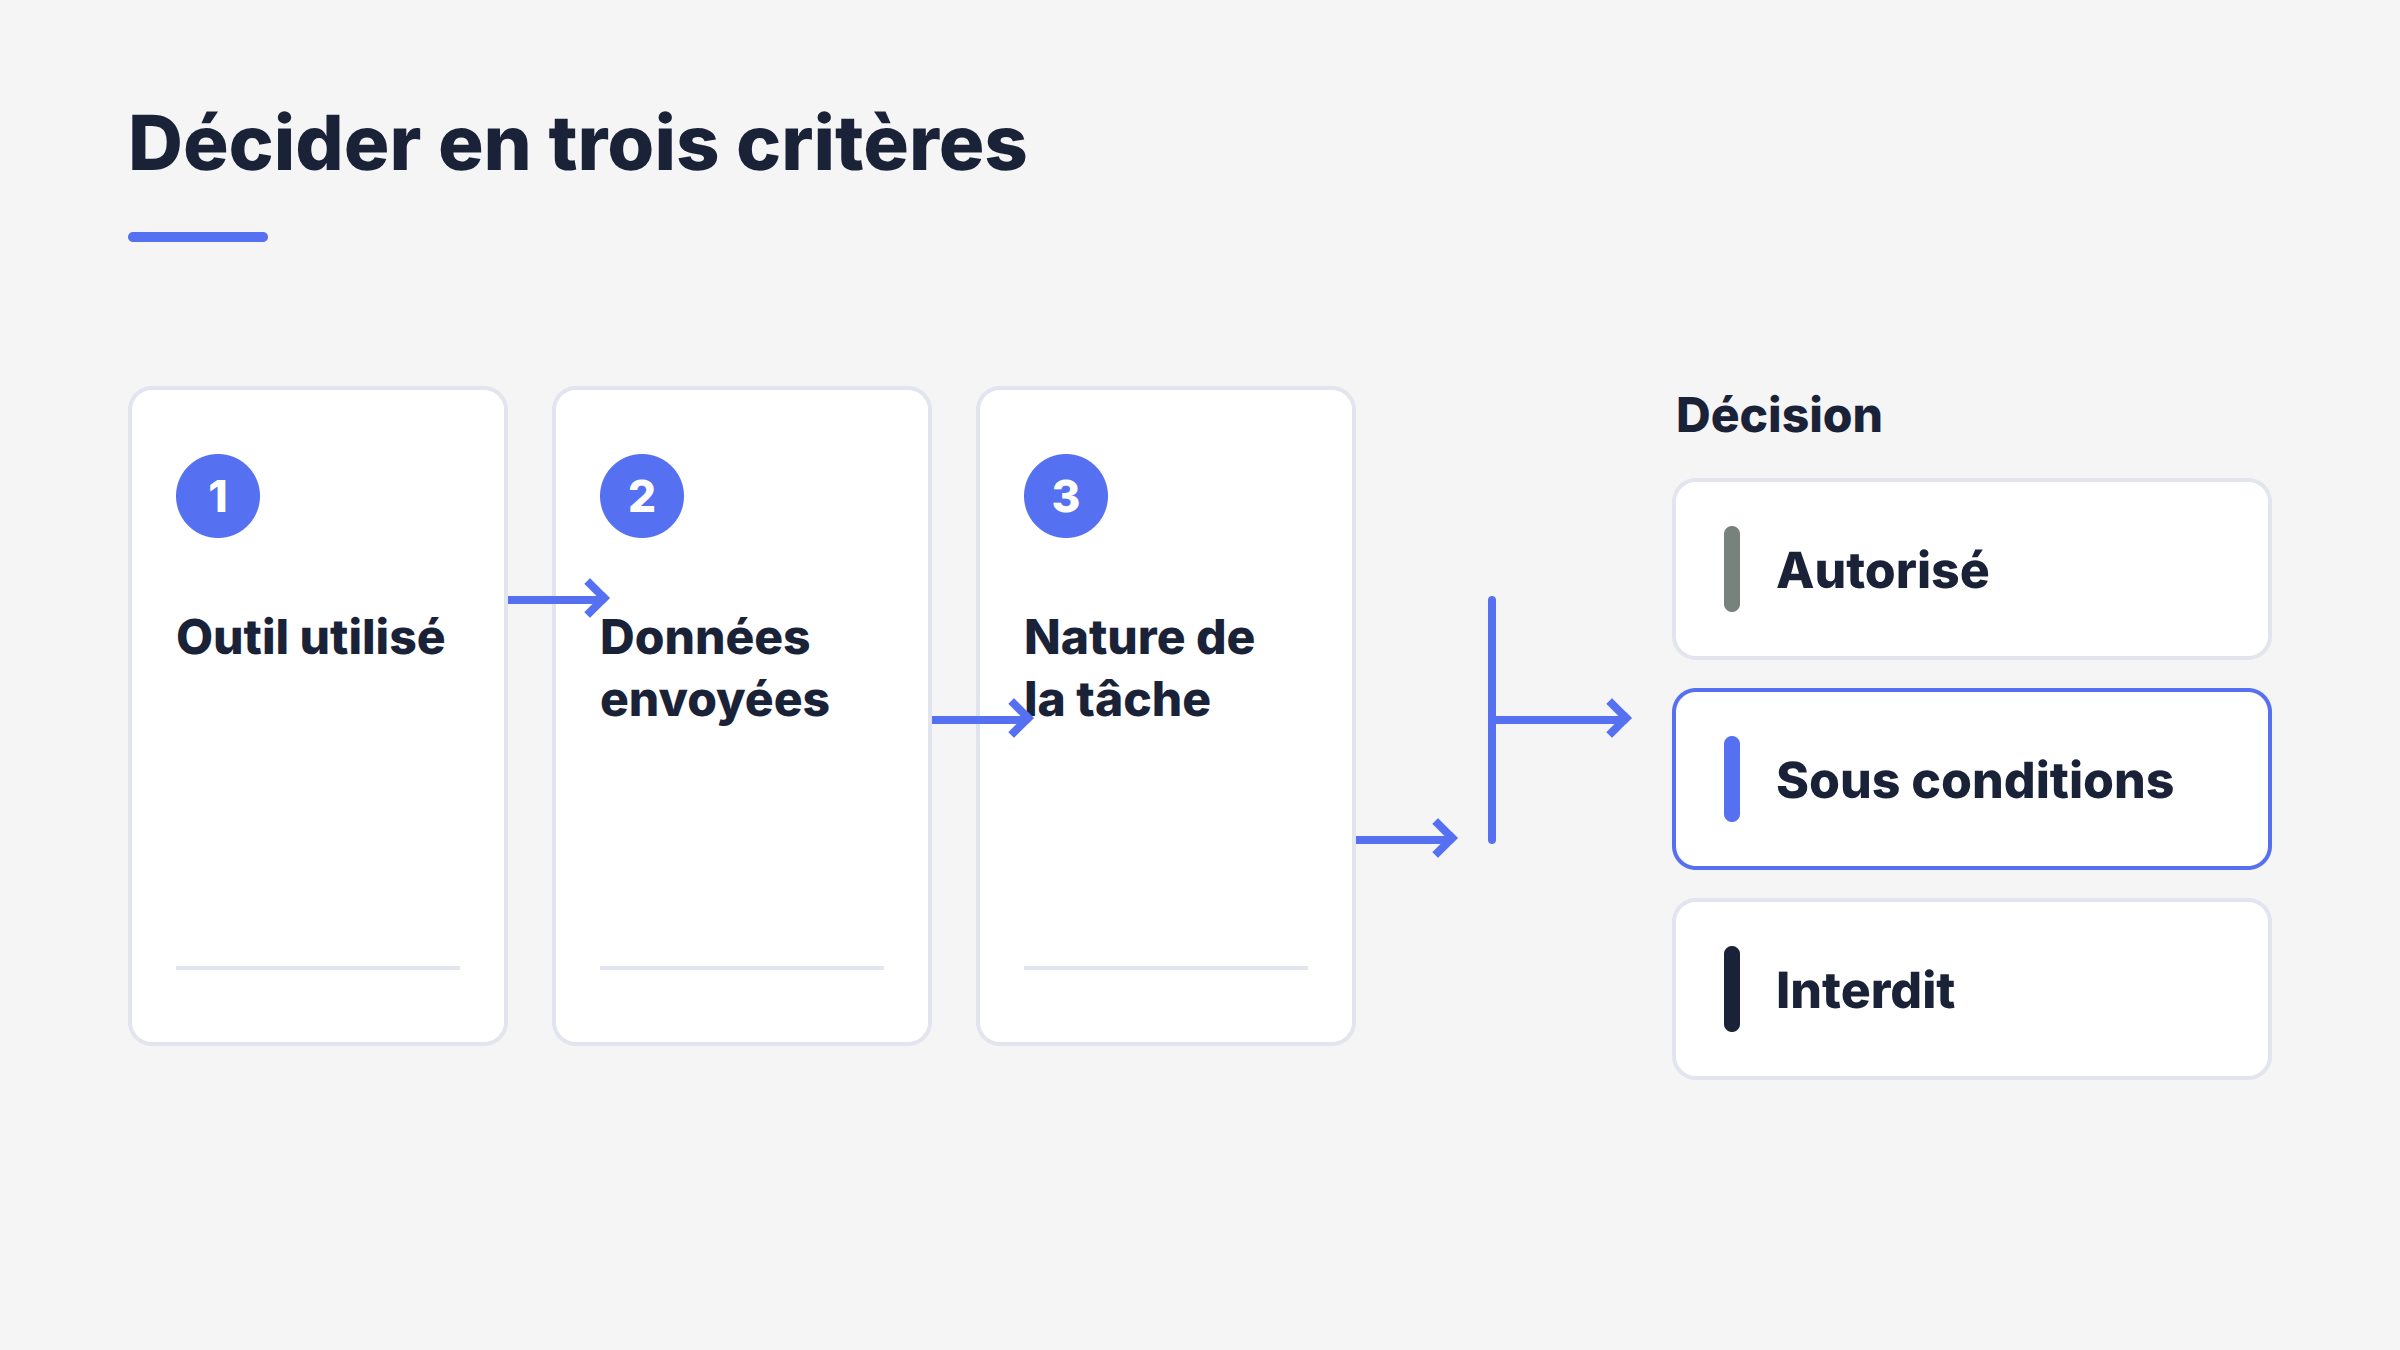
Le classement suivant constitue un modèle de politique interne, non une qualification juridique valable dans toutes les entreprises. La décision dépend de l’outil utilisé, des données transmises et de la nature de la tâche.
| Situation à évaluer | Décision recommandée | Règle interne à formuler |
|---|---|---|
| Outil approuvé, données publiques ou non sensibles, tâche préparatoire | Autorisé | Vérification humaine obligatoire avant toute utilisation ou diffusion |
| Outil approuvé, données internes pseudonymisées, résultat non décisionnel | Autorisé sous conditions | Limiter les données, respecter les consignes métier et faire valider le résultat par une personne compétente |
| Compte personnel, données confidentielles ou personnelles non autorisées, secret d’affaires ou décision concernant une personne | Interdit | Ne rien transmettre et utiliser le canal interne prévu pour le besoin ou le signalement d’un incident |
Un même cas d’usage peut changer de catégorie selon le compte employé, les garanties contractuelles, l’hébergement, les paramètres de conservation et les conséquences du résultat. La CNIL recommande notamment de choisir un mode de déploiement adapté, d’encadrer les données transmises et de conserver une vérification humaine. Une décision assistée par l’IA n’autorise pas à lui déléguer une décision concernant un client, un candidat ou un salarié.
L’article 4 du règlement européen sur l’IA, applicable depuis le 2 février 2025, demande aux organisations de prendre des mesures pour assurer un niveau suffisant de maîtrise de l’IA, au titre des obligations de l’AI Act pour les entreprises. La Commission européenne cite explicitement les salariés utilisant ChatGPT pour rédiger ou traduire : ils doivent notamment comprendre les risques et limites de l’IA, tels que le risque de réponses fausses, incomplètes ou inventées, souvent qualifiées d’hallucinations.
Que faut-il écrire dans une charte IA de PME ?
La charte doit être adaptée aux outils, aux métiers, aux risques et aux documents internes existants. France Num relaie un guide structuré en 8 points clés, repère méthodologique utile mais non obligation légale uniforme.
Les huit blocs à intégrer dans la charte
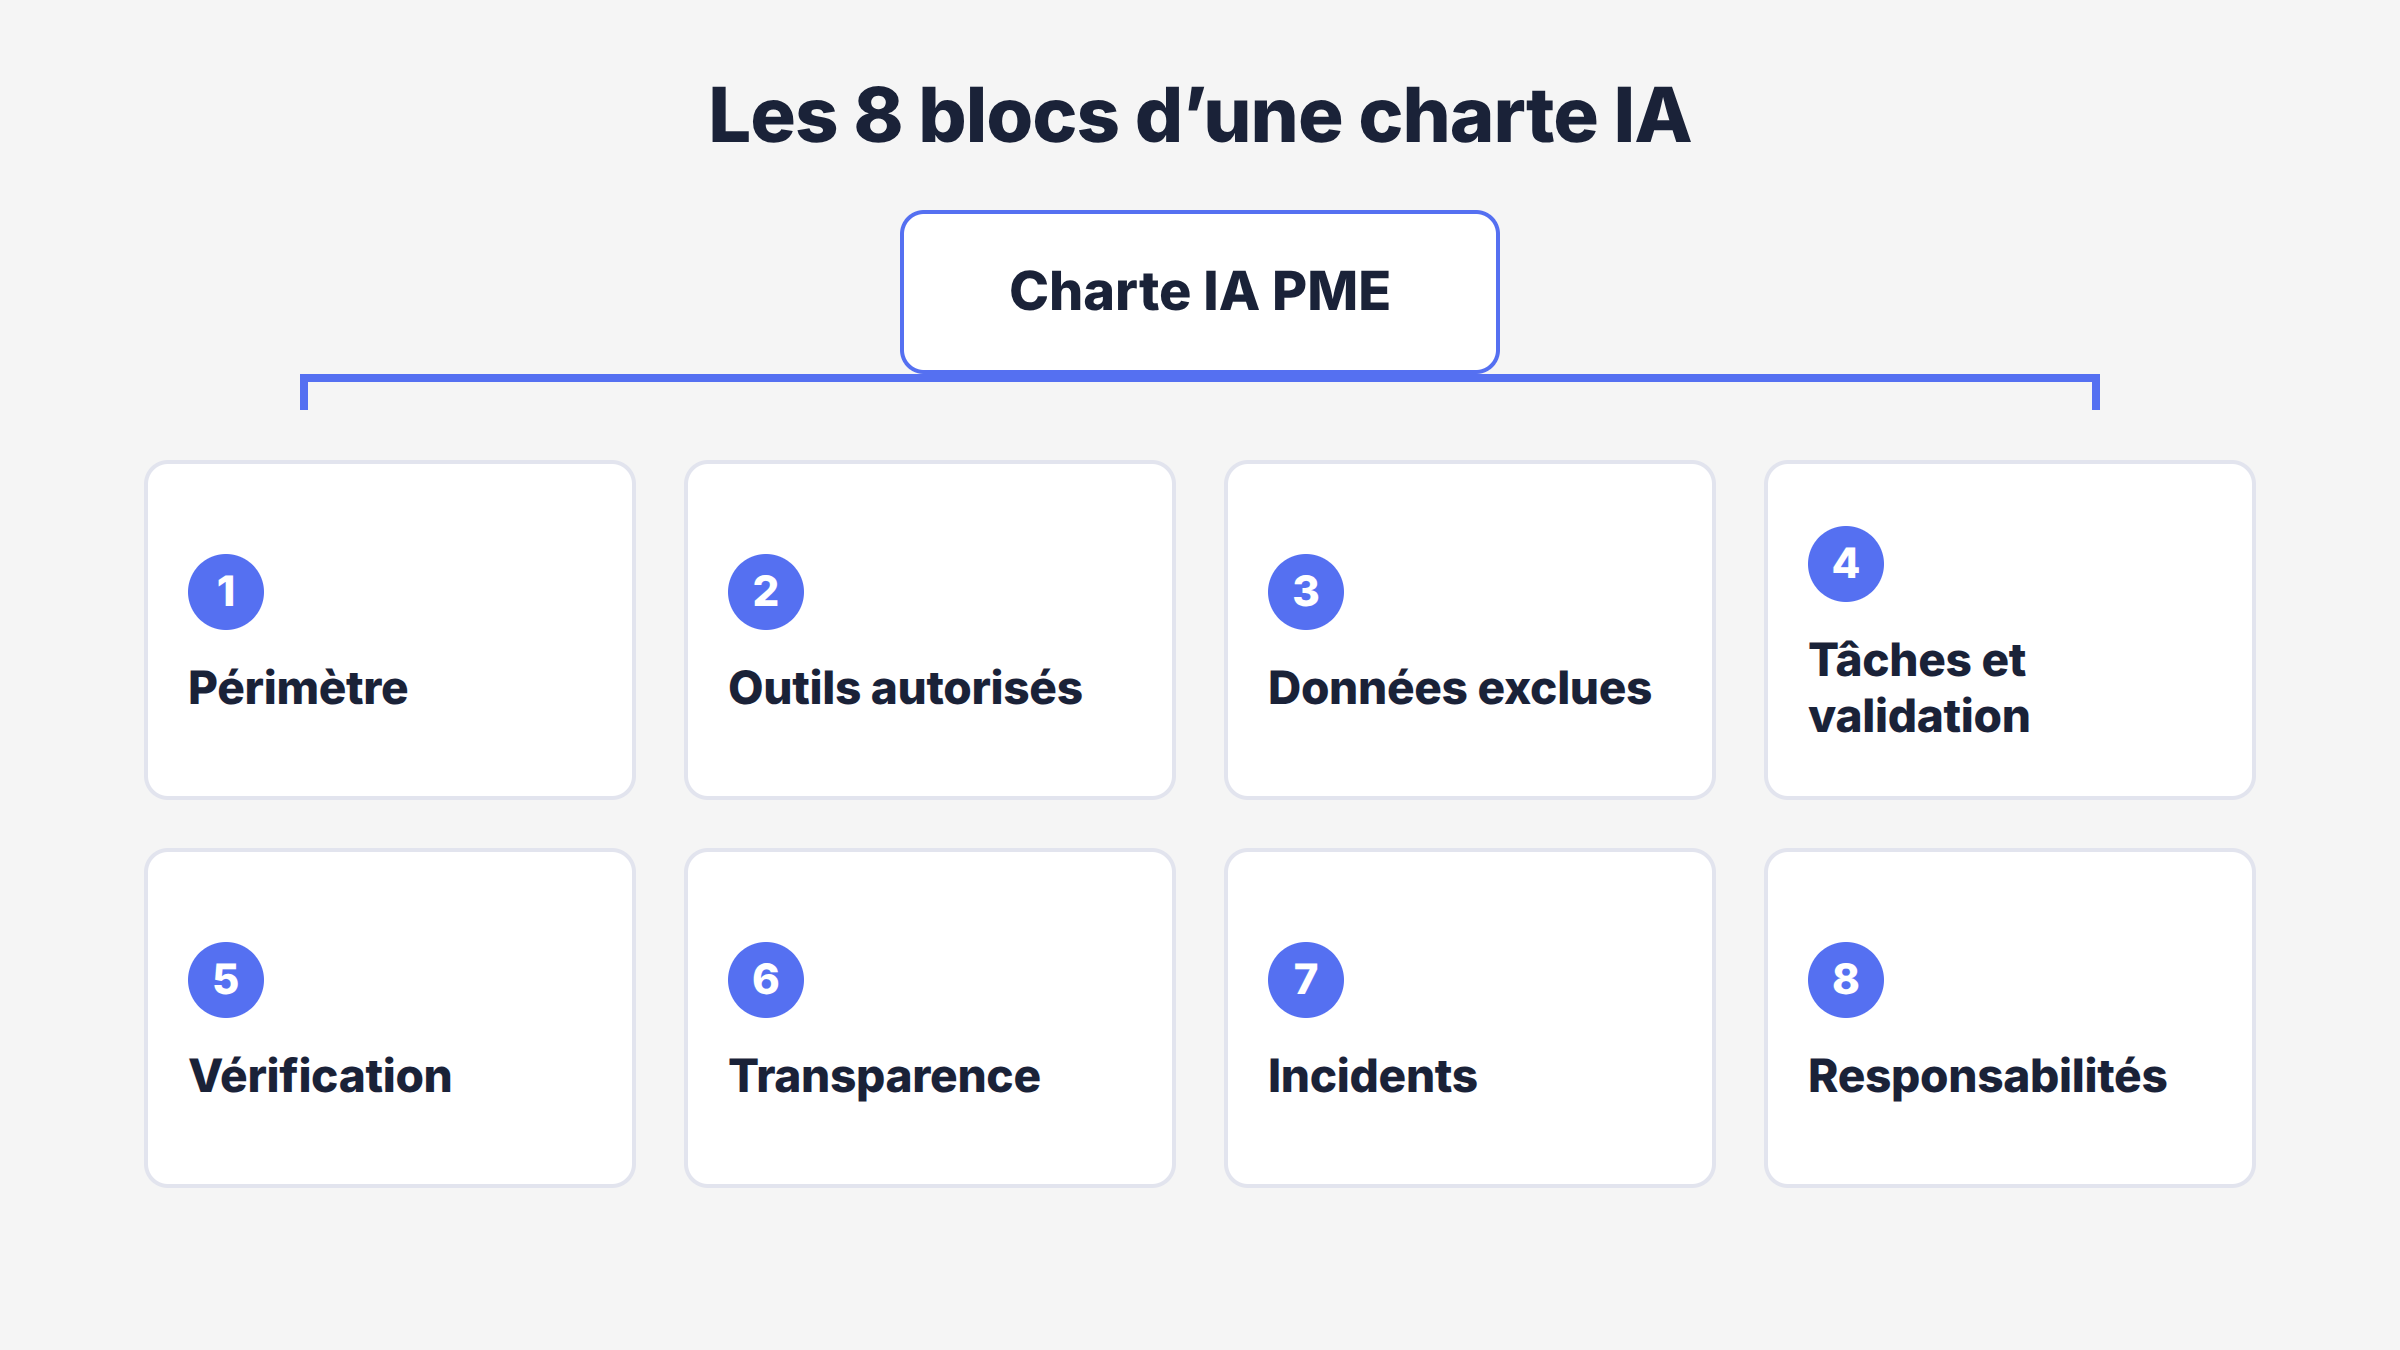
- Objet et périmètre : préciser les personnes concernées et les usages professionnels couverts.
- Outils autorisés : nommer les services, versions et comptes approuvés, puis encadrer ou interdire les comptes personnels.
- Données exclues : identifier les informations confidentielles, personnelles ou stratégiques qui ne doivent pas être saisies, ainsi que les règles de pseudonymisation.
- Tâches concernées : distinguer les travaux autorisés, ceux soumis à validation et les décisions qui doivent rester sous maîtrise humaine.
- Contrôle des résultats : imposer la vérification des faits, des sources, de la qualité et des droits de propriété intellectuelle.
- Transparence : définir quand l’usage d’une IA doit être signalé à un client ou dans un processus interne.
- Gestion des incidents : désigner les personnes à prévenir, les informations à conserver et les premières mesures à prendre.
- Responsabilités : présenter les contrôles possibles, les conséquences du non-respect, la formation et la révision de la charte.
Lorsqu’une donnée a été transmise par erreur, le salarié doit arrêter l’usage, ne pas masquer l’incident, prévenir le référent désigné et identifier l’outil ainsi que les données concernées. Les équipes compétentes évaluent ensuite les mesures juridiques, contractuelles et techniques nécessaires. Supprimer une conversation ne garantit pas que toutes les données aient disparu des systèmes du fournisseur.
Cette trame constitue un cadre pédagogique qui ne remplace pas une validation juridique adaptée à votre organisation. Pour la transformer en règles liées à vos métiers, SchoolIA peut vous proposer un accompagnement IA pour PME dans le cadrage des usages, la sélection des cas autorisés et la préparation d’une charte compréhensible par vos équipes.
Comment rendre la charte applicable aux salariés ?
Choisir le bon support et respecter les formalités
Une charte pédagogique explique les bons usages, mais elle ne devient pas automatiquement un fondement disciplinaire parce qu’un salarié en a accusé réception. Lorsque le document contient des obligations générales, permanentes et assorties de sanctions, il faut vérifier son articulation avec le règlement intérieur, la charte informatique et les règles applicables aux notes de service. Une validation par un professionnel du droit est prudente si la charte doit soutenir une sanction.
Selon Service Public Entreprendre, le règlement intérieur d’une entreprise devient obligatoire lorsque le seuil de 50 salariés est atteint pendant 12 mois consécutifs. Sa mise en place implique notamment la consultation du CSE lorsqu’elle est requise, puis 2 formalités de dépôt et de publicité. Une entreprise située sous ce seuil n’est pas pour autant dispensée de formaliser ses règles : elle doit choisir un support cohérent et respecter les procédures correspondant à leur contenu.
Contrôler les usages sans surveiller en permanence
Interdire ChatGPT n’autorise pas l’employeur à enregistrer secrètement tous les prompts ou à suivre en continu l’activité individuelle. L’article L. 1222-4 du Code du travail impose une information préalable lorsque des informations concernant un salarié sont collectées. Chaque journal de connexion ou dispositif de détection doit poursuivre une finalité précise, rester proportionné et être conservé selon des modalités définies.
Un filtrage annoncé des services non approuvés, complété par des indicateurs agrégés, peut suffire à prévenir certains risques. À l’inverse, capturer en permanence l’écran ou le contenu des saisies serait difficilement proportionné. L’article L. 2312-38 prévoit l’information-consultation du CSE avant certains moyens de contrôle, et la CNIL rappelle cette exigence dans les entreprises privées de 50 salariés et plus lorsqu’un dispositif de surveillance est mis en place.
Comment faire vivre la charte après sa publication ?
Un document ne suffit pas à réduire le shadow AI. La direction fixe le niveau de risque accepté, les RH sécurisent le cadre social, l’informatique valide les outils, les managers déclinent les règles par métier et le référent IA traite les questions courantes. Chaque utilisateur reste responsable des données transmises et de la vérification de son travail.
Les règles à mettre en place pour utiliser ChatGPT en entreprise doivent être enseignées à partir de situations réelles, comme la rédaction, la synthèse, l’analyse de documents ou la préparation d’un livrable client. Conformément à l’article 4 du règlement européen sur l’IA, leur niveau dépend des connaissances des équipes, du contexte d’usage et des personnes affectées. Pour garder la charte opérationnelle, la PME peut :
- tester les règles sur des cas d’usage métier ;
- conserver une trace des actions de sensibilisation ;
- réviser la liste des outils lorsque les services ou contrats changent ;
- analyser les incidents sans décourager leur déclaration ;
- mettre à jour les responsabilités après chaque évolution importante.
Interdire ChatGPT ou organiser des usages maîtrisés ?
Une interdiction ciblée peut être légitime lorsqu’elle répond à un risque réel, mais une PME construit un cadre plus durable en combinant outils approuvés, règles claires, contrôle proportionné et formation. La formation ChatGPT et IA générative sur mesure de SchoolIA permet ensuite à vos collaborateurs d’appliquer la charte sur leurs cas d’usage réels, avec des exercices de prompting, de vérification et de protection des données.
À propos de l’auteur
Alexis Lhuillier
Fondateur de SchoolIA, il aide les PME à transformer l’intelligence artificielle en usages concrets, maîtrisés et réellement utiles à leurs équipes.
Comment cet article a été préparé. Chez SchoolIA, nous appliquons ce que nous enseignons. Lia, notre assistante IA, a réuni les sources et préparé la structure. Alexis a vérifié, complété avec son expérience terrain et validé la version publiée. C’est exactement la méthode que nous transmettons en formation.