 Par Alexis Lhuillier
La réponse courte : l’article 4 de l’AI Act, réécrit en 2026, demande aux entreprises concernées de prendre des mesures favorisant la maîtrise de l’IA. Il n’impose ni stage standard, ni durée minimale, ni examen, ni certificat spécifique à toutes les équipes. Une PME doit néanmoins agir en fonction des personnes, des usages et des conséquences d’une erreur, puis pouvoir expliquer et documenter les mesures retenues.
La question apparaît souvent après l’arrivée des usages. Un salarié utilise déjà un assistant d’IA pour rédiger un courrier, un autre traduit un document, tandis qu’un manager prépare une synthèse avec Copilot ou ChatGPT. L’entreprise découvre alors qu’elle ne sait pas précisément quels outils sont utilisés, quelles données y sont saisies et qui vérifie les résultats.
Faut-il inscrire tout le monde à une formation officielle ? Une note d’information suffit-elle ? Comment prouver qu’une action adaptée a été menée sans certificat obligatoire ? Ce guide reste centré sur l’article 4, les mesures de maîtrise de l’IA et les preuves à conserver. Les autres obligations de l’AI Act en entreprise, notamment celles qui dépendent de la catégorie d’un système, nécessitent une analyse distincte.
Une formation à l’IA est-elle obligatoire en entreprise ?
Non, l’article 4 n’impose pas une formation formelle et uniforme à toutes les entreprises. Il crée cependant une obligation positive d’agir pour favoriser la maîtrise de l’IA chez les personnes qui utilisent ou font fonctionner ces systèmes pour le compte de l’organisation. L’inaction complète n’est donc pas une réponse satisfaisante.
| Affirmation | Vrai ou faux | Conséquence pour la PME |
|---|---|---|
| Tous les salariés doivent suivre le même stage | Faux | Les mesures sont adaptées aux rôles, aux connaissances et aux usages. |
| Une entreprise qui utilise une IA doit prendre des mesures | Vrai | Elle doit choisir une réponse proportionnée et pouvoir la décrire. |
| Un certificat particulier est exigé | Faux | Un dossier interne peut documenter les actions et leur pertinence. |
| Une simple charte suffit dans tous les cas | Faux | La charte peut compléter une sensibilisation, un atelier, une formation ou une supervision. |
Ce que l’article 4 impose
L’article 4 de l’AI Act demande aux fournisseurs et aux déployeurs concernés de prendre des mesures tenant compte des connaissances, de l’expérience et de la formation des personnes, ainsi que du contexte dans lequel les systèmes sont utilisés. Le choix d’une mesure s’apprécie donc dans la réalité de l’entreprise, et non à partir d’un programme universel.
Une mesure peut être une information ciblée, une conférence, un atelier métier, une formation, une procédure de vérification, une charte ou une supervision renforcée. Plusieurs formats peuvent être combinés. Le répertoire de pratiques publié par la Commission européenne montre d’ailleurs une diversité de dispositifs, sans faire de la reproduction de l’un d’eux une présomption automatique de conformité.
L’objectif est de mettre en place une démarche adaptée. Il ne consiste pas à garantir que chaque personne atteindra exactement le même niveau individuel, indépendamment de sa fonction et des tâches qu’elle réalise.
Ce que l’article 4 n’impose pas
La Commission européenne et le Bureau européen de l’IA indiquent dans leur FAQ mise à jour le 20 octobre 2026 qu’aucune formation standard, aucun format unique et aucun certificat spécifique ne sont imposés. Le texte ne fixe pas davantage de durée minimale, de programme officiel ou d’examen général obligatoire.
Il n’existe pas non plus de parcours universel selon lequel le dirigeant devrait toujours être formé avant les équipes, ou l’inverse. Le bon ordre dépend de l’organisation. Un dirigeant utilisateur peut être directement concerné, tandis qu’un manager qui valide des productions ou une personne qui configure un système aura besoin d’un contenu différent.
Formation, sensibilisation et encadrement ne sont pas synonymes
Une acculturation IA en entreprise, sous la forme d’une information ou d’une conférence, transmet un vocabulaire commun, des risques généraux et quelques règles. Un atelier traduit ces principes dans les tâches du métier. Une formation vise une capacité à agir, à choisir une méthode et à vérifier un résultat. Une charte, une procédure de validation ou une restriction d’accès relève plutôt de l’encadrement.
Chez SchoolIA, nous considérons qu’une conférence constitue une bonne porte d’entrée, mais qu’elle ne change pas toujours les pratiques sans travail sur les usages réels. Des ateliers deviennent généralement pertinents lorsque l’équipe doit manipuler l’outil, appliquer une procédure ou contrôler une production. Ce choix pédagogique n’est pas un seuil juridique universel posé par l’article 4.
Quelles entreprises et quelles personnes sont concernées ?
Une TPE-PME peut commencer par une vérification simple. Elle doit examiner si un système d’IA est utilisé professionnellement pour son compte, quelles personnes interviennent et si ces pratiques sont connues ou non de la direction.
- Un assistant d’IA est-il utilisé pour rédiger, traduire, synthétiser, analyser ou automatiser une tâche ?
- L’usage est-il réalisé dans le cadre de l’activité de l’entreprise ?
- Des salariés, dirigeants, prestataires ou travailleurs temporaires utilisent-ils ou font-ils fonctionner ce système pour son compte ?
- Des managers, experts ou responsables métier valident-ils les résultats produits ?
- Certains usages ont-ils été adoptés spontanément, sans validation formelle ?
L’usage professionnel d’un assistant d’IA suffit généralement à poser la question
Une entreprise n’a pas besoin de développer son propre modèle pour être concernée. L’utilisation professionnelle d’un système fourni par un tiers peut la placer dans une situation de déployeur au sens de l’AI Act. La Commission européenne cite notamment le cas de salariés utilisant un assistant pour écrire ou traduire des textes.
ChatGPT, Copilot et les autres assistants ne sont que des exemples. L’article 4 ne vise pas un produit particulier. Il faut regarder la tâche réalisée pour l’entreprise, le rôle de la personne et le contexte d’utilisation.
Un essai strictement personnel et sans rapport avec l’activité professionnelle doit être distingué d’un usage effectué pour le compte de l’entreprise. Dès que le résultat alimente un document, une analyse, une décision ou une communication professionnelle, cet usage doit entrer dans la réflexion.
Le périmètre dépasse les salariés inscrits à une formation
L’analyse ne doit pas être limitée aux salariés en contrat permanent ou au service informatique. Elle couvre les utilisateurs métier, les dirigeants directement utilisateurs, les managers qui valident les résultats et les personnes qui configurent, administrent ou surveillent un système.
Les prestataires et autres personnes agissant pour le compte de l’entreprise peuvent aussi entrer dans le périmètre selon leur rôle. Les mesures ne seront pas nécessairement identiques. Un prestataire disposant d’un accès ponctuel peut recevoir des consignes contractuelles et opérationnelles, tandis qu’un administrateur aura besoin de connaître les sources, les limites, les incidents et les procédures de correction.
Les usages non validés doivent entrer dans l’inventaire
Retour d’expérience SchoolIA : dans une situation observée, des collaborateurs avaient créé leurs propres outils ou automatisé certaines actions à partir de données internes issues d’un CRM, sans validation formelle. Des écarts de qualité et de cohérence, ainsi que des risques de sécurité, avaient été constatés. Le travail a consisté à repartir des usages réels pour fixer avec le management des règles et des procédures simples, comprises de tous.
Interroger uniquement les personnes déjà inscrites à une formation laisse donc une partie du problème hors champ. L’inventaire doit aussi rechercher les comptes personnels, les automatisations artisanales et les fonctionnalités d’IA déjà présentes dans les logiciels utilisés.
La maîtrise de l’IA doit être définie à partir du travail réel
La maîtrise de l’IA ne se réduit pas au prompting. L’OCDE distingue les compétences générales nécessaires à de nombreux travailleurs des compétences techniques spécialisées, réservées à certains rôles. Un utilisateur métier n’a pas besoin de devenir ingénieur, mais il doit savoir reconnaître les limites d’un résultat et agir correctement dans son contexte professionnel.
Une action utile doit notamment apprendre à l’équipe à :
- comprendre ce que le système peut produire et ce qu’il ne garantit pas ;
- identifier les erreurs plausibles, les informations manquantes et les réponses inventées ;
- respecter les outils, les comptes et les usages autorisés ;
- protéger les données et savoir quelles informations ne doivent pas être saisies ;
- vérifier les faits, les sources et les éléments engageants ;
- signaler une erreur, une saisie accidentelle ou un comportement anormal.
Comprendre ce que l’outil sait faire et ce qu’il ne garantit pas
Un modèle peut produire une réponse convaincante sans que celle-ci soit exacte, complète ou adaptée au dossier, ce qui illustre les limites et risques de l’IA en PME. La maîtrise de l’IA commence donc par la capacité à distinguer une proposition de travail d’une information validée. Le niveau d’autonomie acceptable dépend ensuite de la tâche.
Demander des idées de titres et préparer une analyse réglementaire ne présentent pas les mêmes conséquences en cas d’erreur. Le classement porte sur l’usage, pas sur le nom de l’outil. Le même assistant peut être acceptable pour produire un plan et inacceptable pour valider seul une exigence juridique.
Protéger les données et respecter les outils autorisés
La CNIL recommande d’encadrer les usages autorisés et interdits, de familiariser les utilisateurs avec les limites des systèmes et de contrôler les données saisies comme les résultats produits. Avant de transmettre une information, l’utilisateur doit vérifier l’outil, le compte et les conditions approuvés par l’entreprise.
Un compte personnel ne doit jamais être supposé autorisé. Une charte IA au travail courte peut préciser les outils admis, les données interdites dans un service non approuvé, les usages permis et la procédure d’incident. La formation préalable obligatoire citée par la CNIL est une mesure possible dans certains contextes, pas une obligation générale issue de l’article 4.
Vérifier, décider et assumer
Notre règle est simple : l’IA prépare, l’équipe vérifie, décide et assume la diffusion ou la décision. Le contrôle doit porter sur les faits, les sources, les calculs et tous les éléments susceptibles d’engager l’entreprise. Une approbation rapide sans lecture réelle ne constitue pas un contrôle humain effectif.
Le responsable de la validation doit aussi avoir la compétence nécessaire. Un utilisateur peut relire la forme d’un courrier, mais une mention réglementaire, une décision RH ou un engagement contractuel doit être validé par la personne habilitée dans l’entreprise.
Choisir la bonne mesure selon l’usage et les conséquences d’une erreur
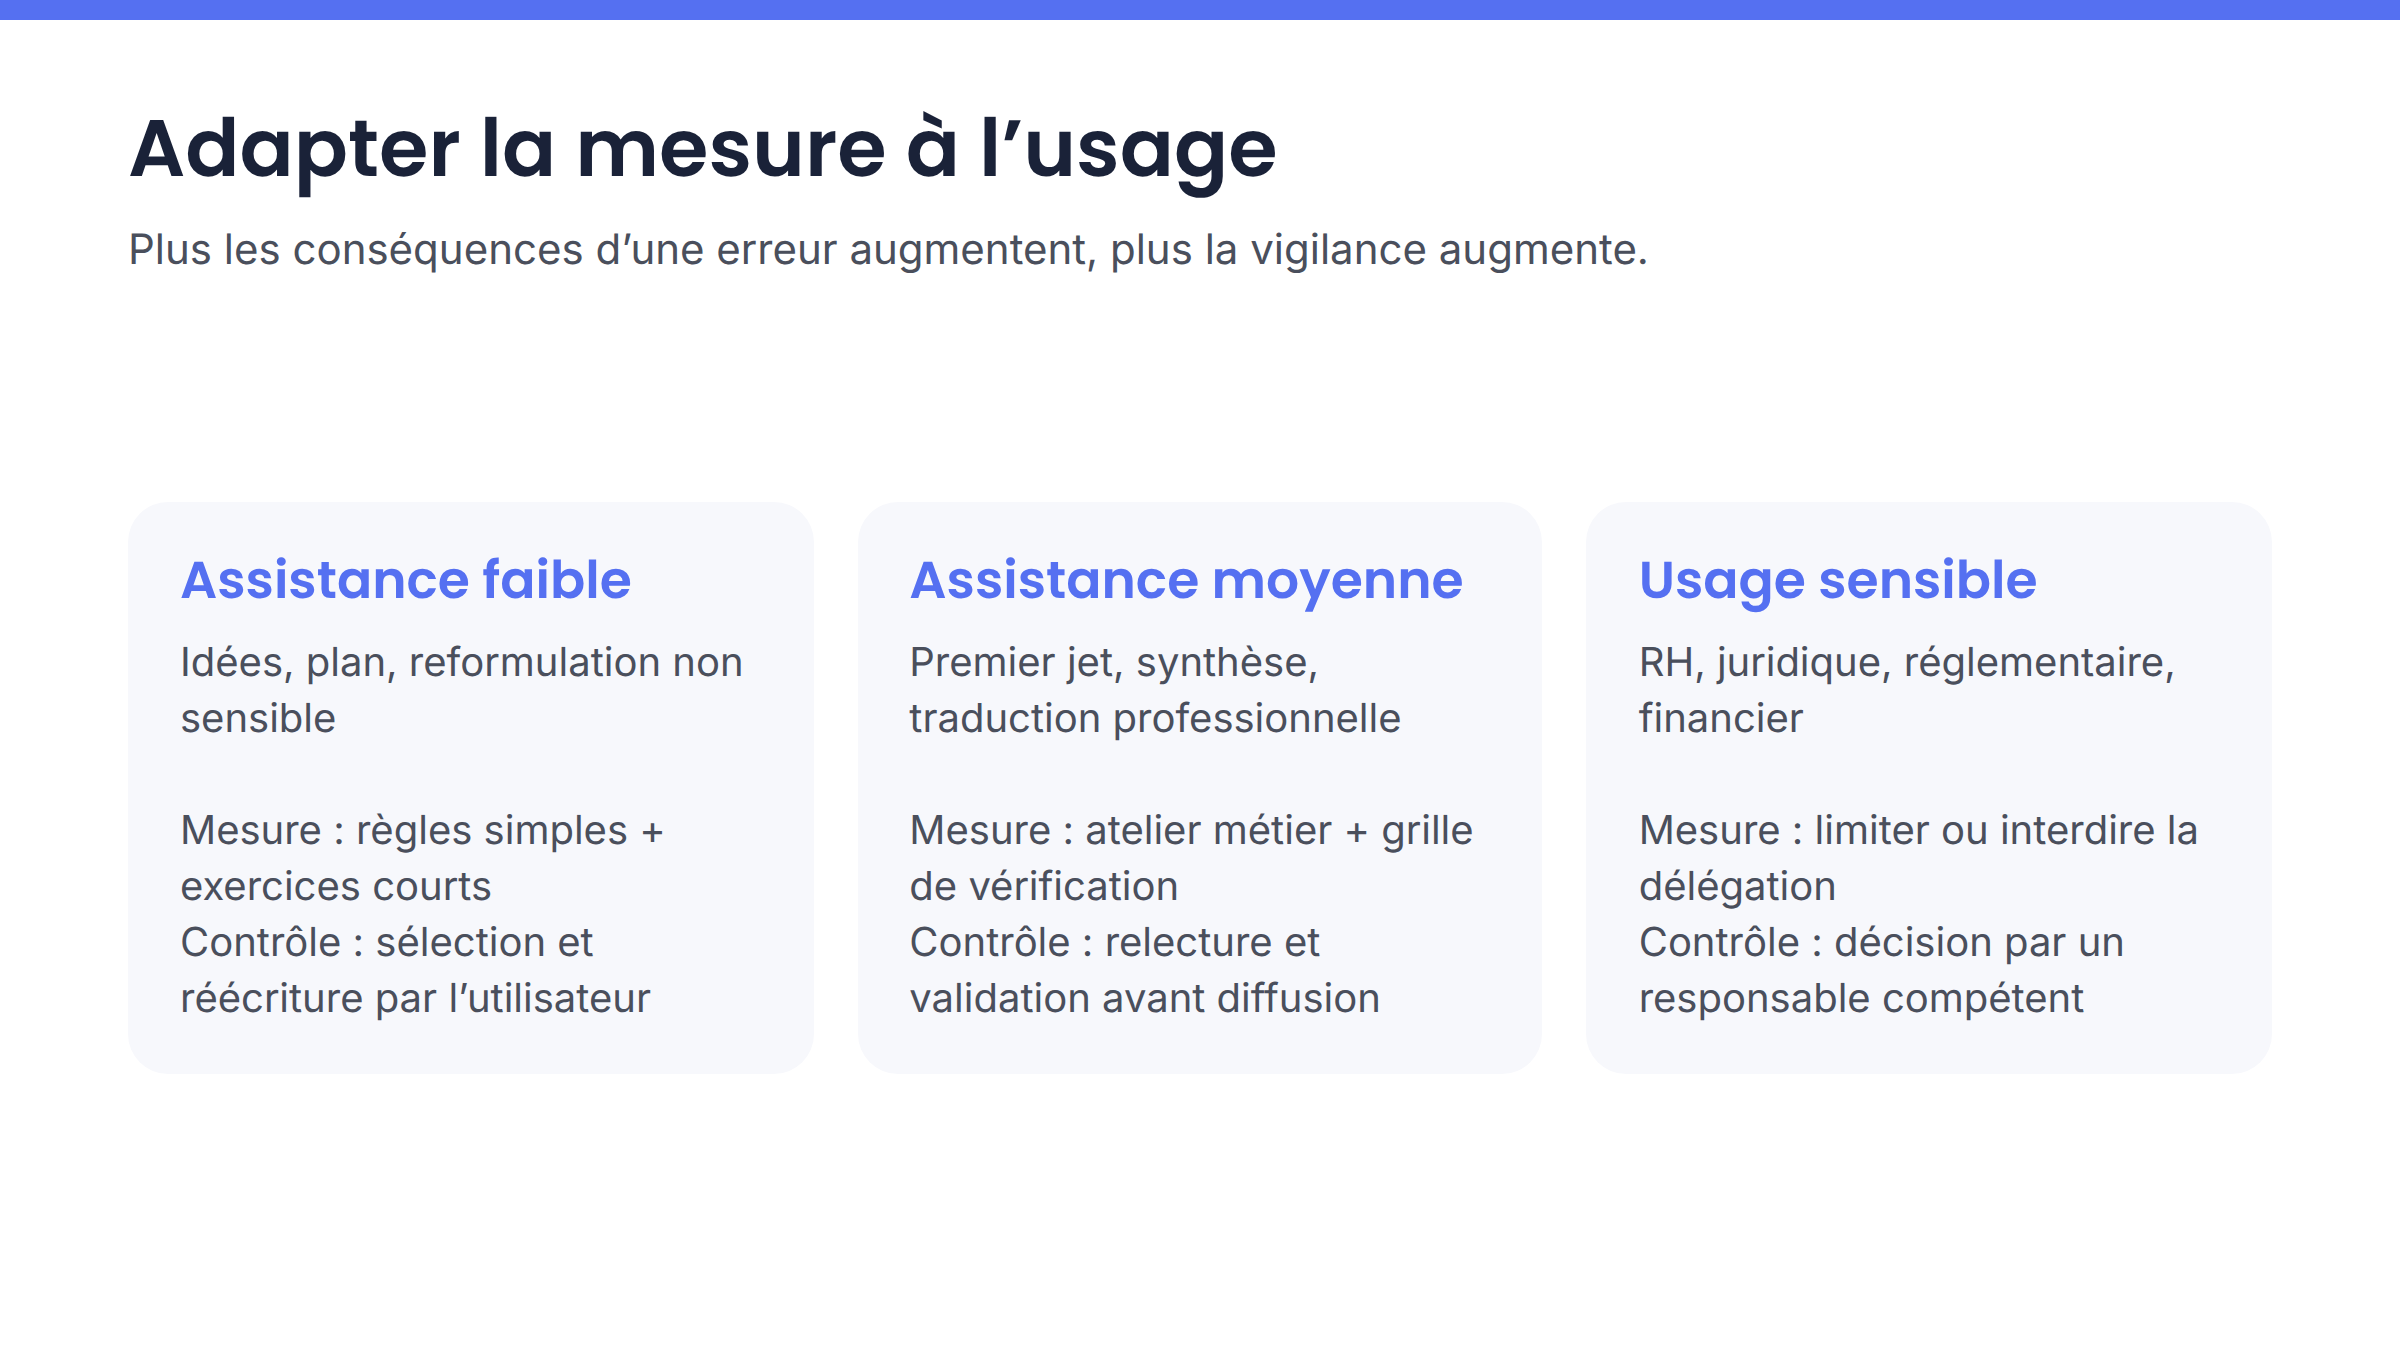
La mesure adaptée dépend moins de l’outil que du niveau de délégation et des conséquences d’une erreur. Cette approche rejoint les recommandations par les risques de la CNIL et de l’ANSSI, ainsi que la logique de gouvernance du NIST, qui constitue ici un cadre méthodologique et non une source de droit européen.
| Type d’usage | Conséquence d’une erreur | Mesure adaptée | Trace utile |
|---|---|---|---|
| Idées, plan, variantes de titre | Faible si aucune donnée sensible ni diffusion directe | Information ciblée, règles écrites, exercices courts | Consignes datées et compte rendu |
| Premier jet fondé sur des faits internes | Erreur possible dans un contenu diffusé | Atelier métier, vérification ligne par ligne, validation | Cas travaillé et procédure de contrôle |
| Traduction professionnelle ou synthèse spécialisée | Altération du sens ou omission engageante | Formation métier et relecture par une personne compétente | Grille de vérification et livrable anonymisé |
| Formation IA pour les ressources humaines et le recrutement : décision RH, validation juridique, financière ou réglementaire | Conséquence importante pour l’entreprise ou une personne | Usage interdit, limité ou placé sous responsabilité explicite | Règle d’autorisation et identité du rôle valideur |
La règle de décision pour une PME
Si l’IA sert uniquement à faire émerger des idées ou un plan, sans donnée sensible ni diffusion directe, alors une information ciblée, des règles écrites et quelques exercices peuvent suffire.
Si le système produit un premier jet à partir de faits internes ou prépare un contenu destiné à être diffusé, prévoyez un atelier métier, une méthode de vérification et une validation ligne par ligne. Si l’usage intervient dans une décision RH, un engagement contractuel ou une validation réglementaire, financière ou juridique, la formation ne suffit pas à l’autoriser. L’usage doit être interdit, limité ou placé sous la responsabilité explicite d’un professionnel compétent.
Lorsque des personnes configurent ou surveillent un système utilisé par d’autres, leur parcours doit aussi couvrir les sources, les limites, les incidents et les procédures de correction. Plus la conséquence d’une erreur est importante, plus la mesure doit associer pratique métier, contrôle documenté et responsabilité humaine.
Trois niveaux d’assistance à distinguer
Assistance faible : pour une recherche d’idées, un plan de document, une reformulation non sensible ou des variantes de titre, l’utilisateur sélectionne et réécrit. Des règles accessibles et une mise en pratique courte peuvent être adaptées, à condition que l’usage réel reste bien dans ce périmètre.
Assistance moyenne : pour un premier jet de courrier, une synthèse à partir de faits fournis ou une traduction destinée à une relecture professionnelle, l’équipe doit apprendre à vérifier chaque élément avant diffusion. L’atelier permet alors de construire une grille de contrôle applicable au métier.
Usage sensible : pour une décision RH, une validation réglementaire, un engagement contractuel ou un contenu financier engageant, un responsable humain compétent doit garder la décision. Une formation suivie ne transforme jamais l’outil en valideur autorisé.
Vous pouvez partir d’un usage déjà pratiqué par votre équipe pour déterminer le bon niveau de sensibilisation, de formation et de contrôle, sans construire un programme identique pour tous.
Un cas SchoolIA : des besoins différents au sein de la même équipe
Dans une PME agroalimentaire familiale tournée vers l’export, six salariés débutants issus du commerce, de l’administration des ventes, de l’assistanat de direction et de la qualité utilisaient ChatGPT et Copilot pour des recherches réglementaires et des courriers. Le besoin le plus sensible concernait la traduction de mentions d’étiquetage.
La formation ChatGPT en entreprise, organisée en intra et en distanciel synchrone, a duré 25 heures et comportait sept modules. Cette durée correspondait au contexte, aux fonctions représentées et aux cas travaillés. Elle ne constitue ni un minimum juridique, ni un programme déductible du seul nom des outils.
Mettre en place les mesures en cinq étapes
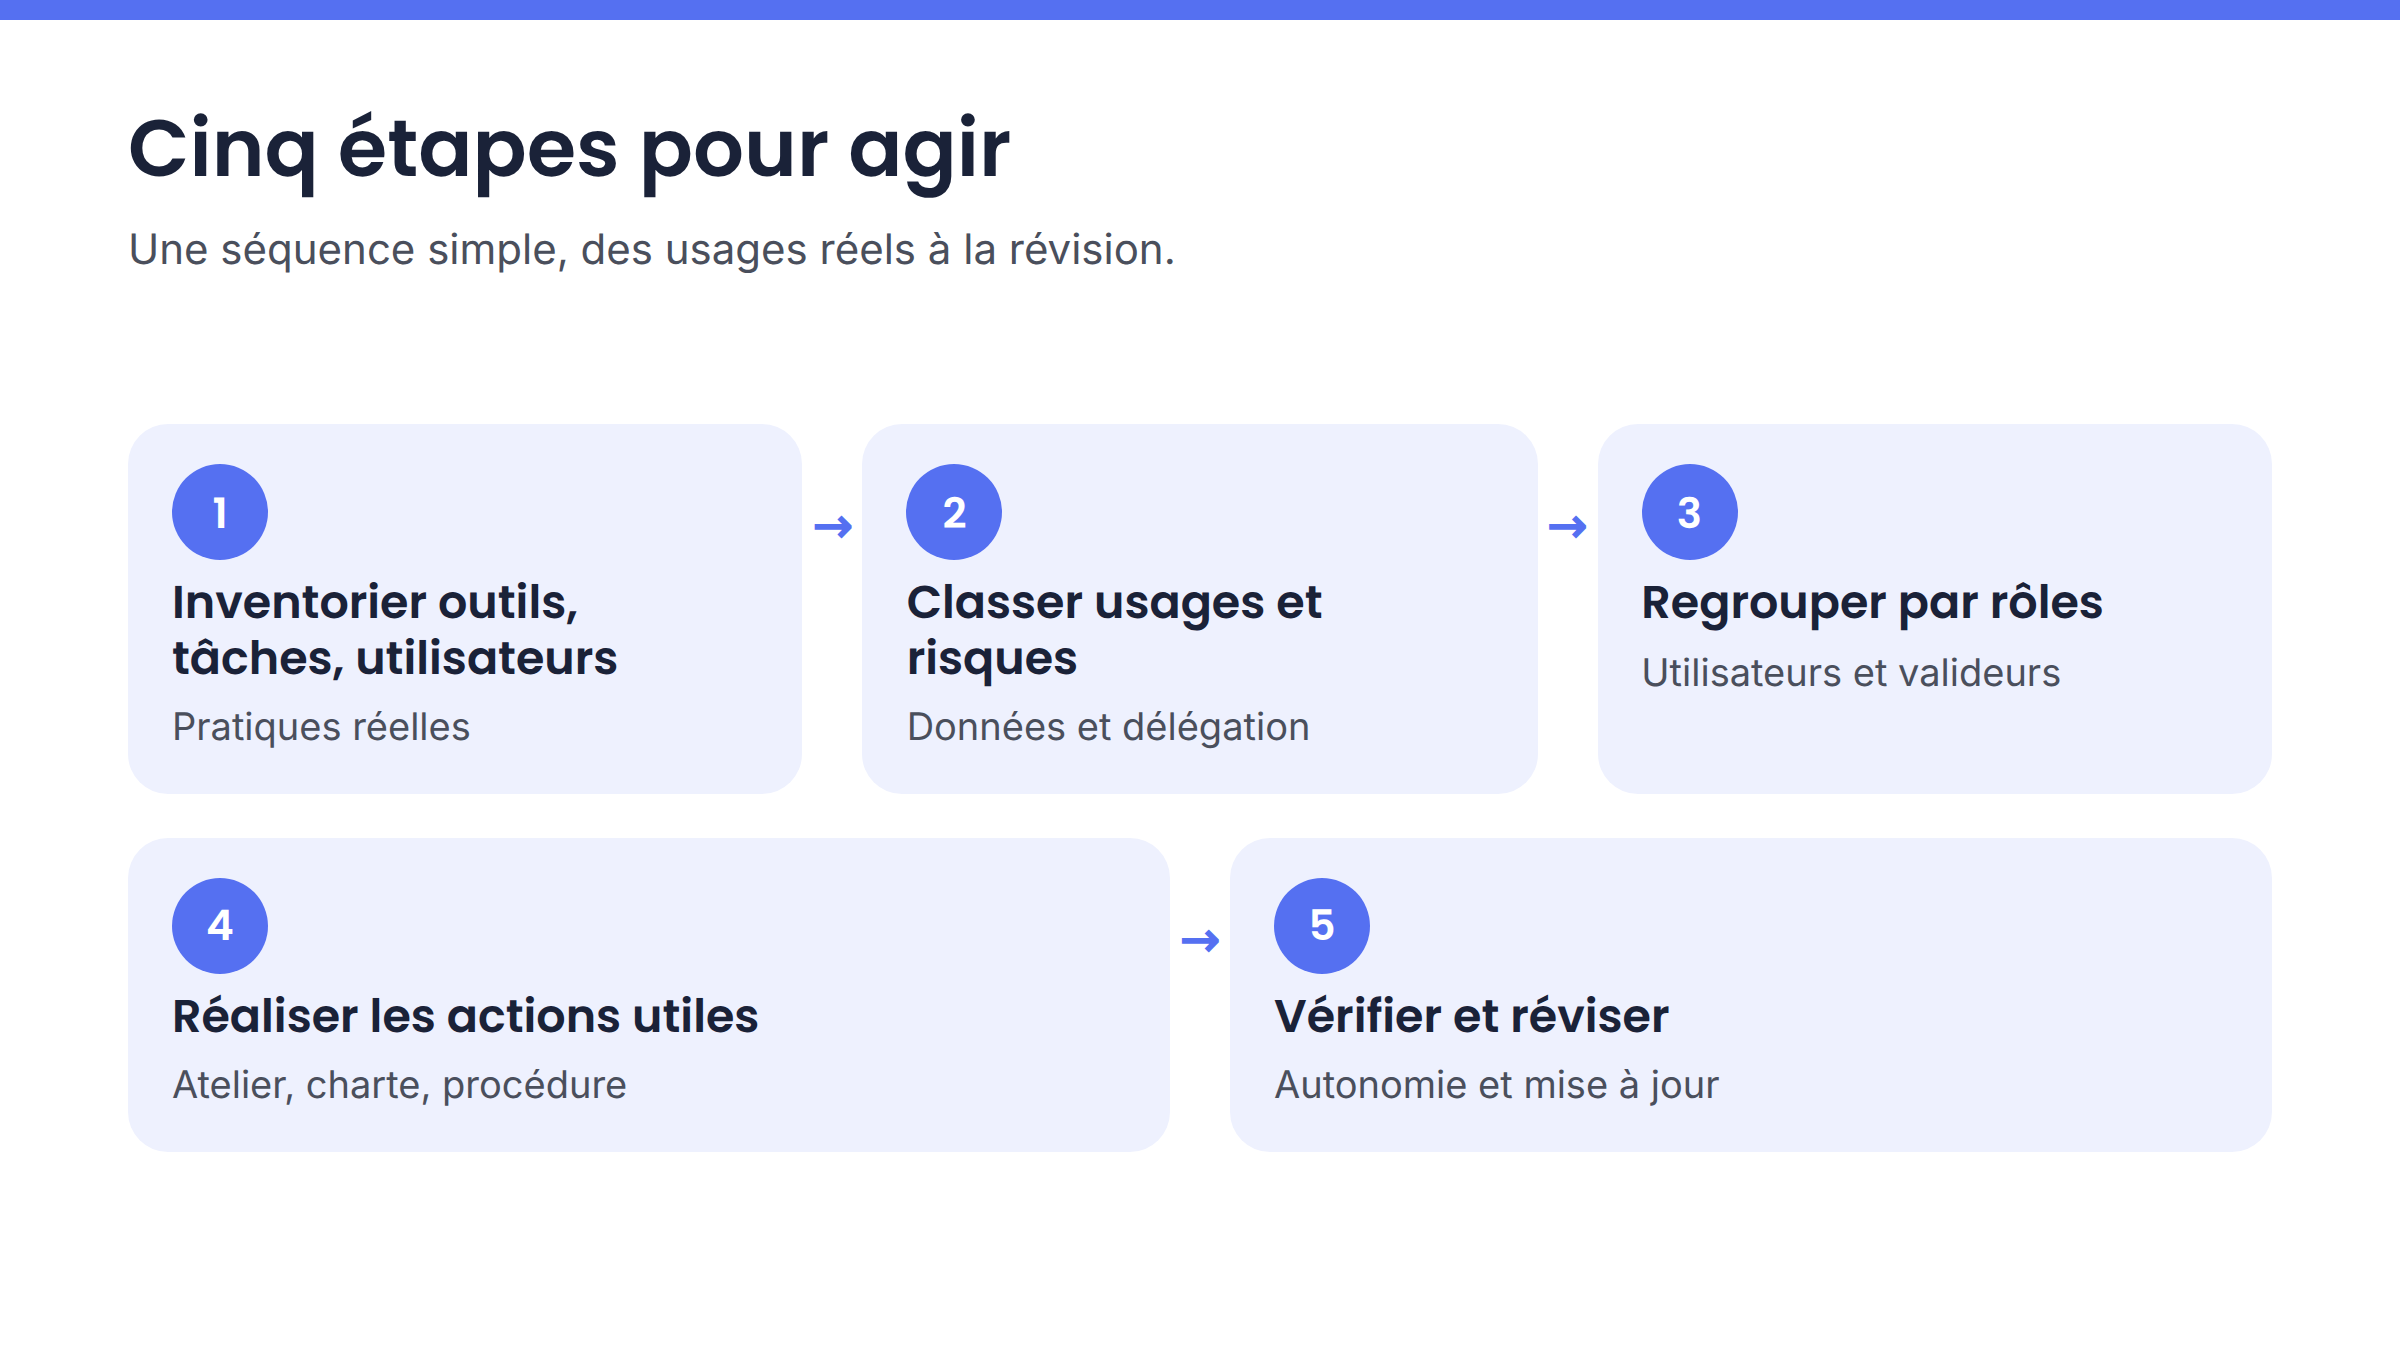
Une PME n’a pas besoin de commencer par un dispositif lourd. Elle peut avancer selon une séquence qui relie chaque action à un usage réel :
- Inventorier les outils, les tâches et les utilisateurs.
- Classer les usages selon le risque et le niveau de délégation.
- Regrouper les personnes selon leurs rôles.
- Choisir et réaliser les actions utiles.
- Vérifier l’autonomie et programmer la révision.
1. Inventorier les outils, les tâches et les utilisateurs
Partez des pratiques déclarées et spontanées, pas du catalogue des fournisseurs. Pour chaque usage, relevez, dans le cadre d’un audit IA en entreprise, la tâche, la personne ou le rôle concerné, l’outil utilisé et les données mobilisées. Cette cartographie doit inclure les fonctionnalités d’IA intégrées aux logiciels déjà présents.
Le premier livrable peut rester simple : une liste des cas d’usage avec le résultat attendu et le destinataire du contenu. Elle révèle souvent que deux personnes utilisant le même assistant ne lui délèguent pas la même chose.
2. Classer les usages selon le risque et le niveau de délégation
Ajoutez à chaque cas les données concernées, l’outil autorisé, la conséquence d’une erreur et le niveau de validation nécessaire. Distinguez les usages anodins, les productions contrôlables et les usages sensibles. La matrice obtenue sert ensuite à décider si l’usage est autorisé, limité ou interdit.
3. Regrouper les personnes selon leurs rôles
Créez des groupes cohérents : utilisateurs occasionnels, utilisateurs métier réguliers, managers valideurs, personnes qui configurent les systèmes et éventuel référent interne. Les connaissances initiales comptent, mais elles ne suffisent pas à déterminer le contenu. Une personne expérimentée sur un outil peut ne pas connaître les règles de données ou de validation propres à l’entreprise.
4. Choisir et réaliser les actions utiles
Associez une mesure à chaque groupe et à chaque famille d’usages : note d’information, conférence, atelier, formation métier, procédure de contrôle, charte ou accompagnement ponctuel. La Commission européenne reconnaît cette diversité de formats. Le point décisif est leur adaptation au contexte.
Chez SchoolIA, notre méthode pédagogique consacre 70 % du temps à la pratique et 30 % aux apports, démonstrations et corrections. Cette répartition n’est pas une exigence réglementaire. Elle permet de travailler sur les tâches et les outils disponibles dans les licences de l’entreprise, avec des données anonymisées ou des cas fictifs lorsque les informations sont sensibles.
5. Vérifier l’autonomie et programmer la révision
Une présence enregistrée ne montre pas à elle seule que la personne sait appliquer les consignes. Une production réalisée en atelier, une procédure de vérification ou l’évaluation d’un cas en autonomie apporte une information plus concrète, sans créer pour autant un examen légal obligatoire.
Terminez par une feuille de route et une date de révision. La mesure doit pouvoir évoluer lorsque l’outil, la tâche, les données ou les responsabilités changent.
Constituer un dossier de preuve utile, pas seulement un registre de présence
La Commission européenne indique qu’une organisation peut conserver un relevé interne des formations et des autres mesures d’accompagnement. Aucun modèle particulier n’est imposé. Pour être utile, le dossier doit toutefois relier le cadrage, les actions réalisées et leur mise en pratique.
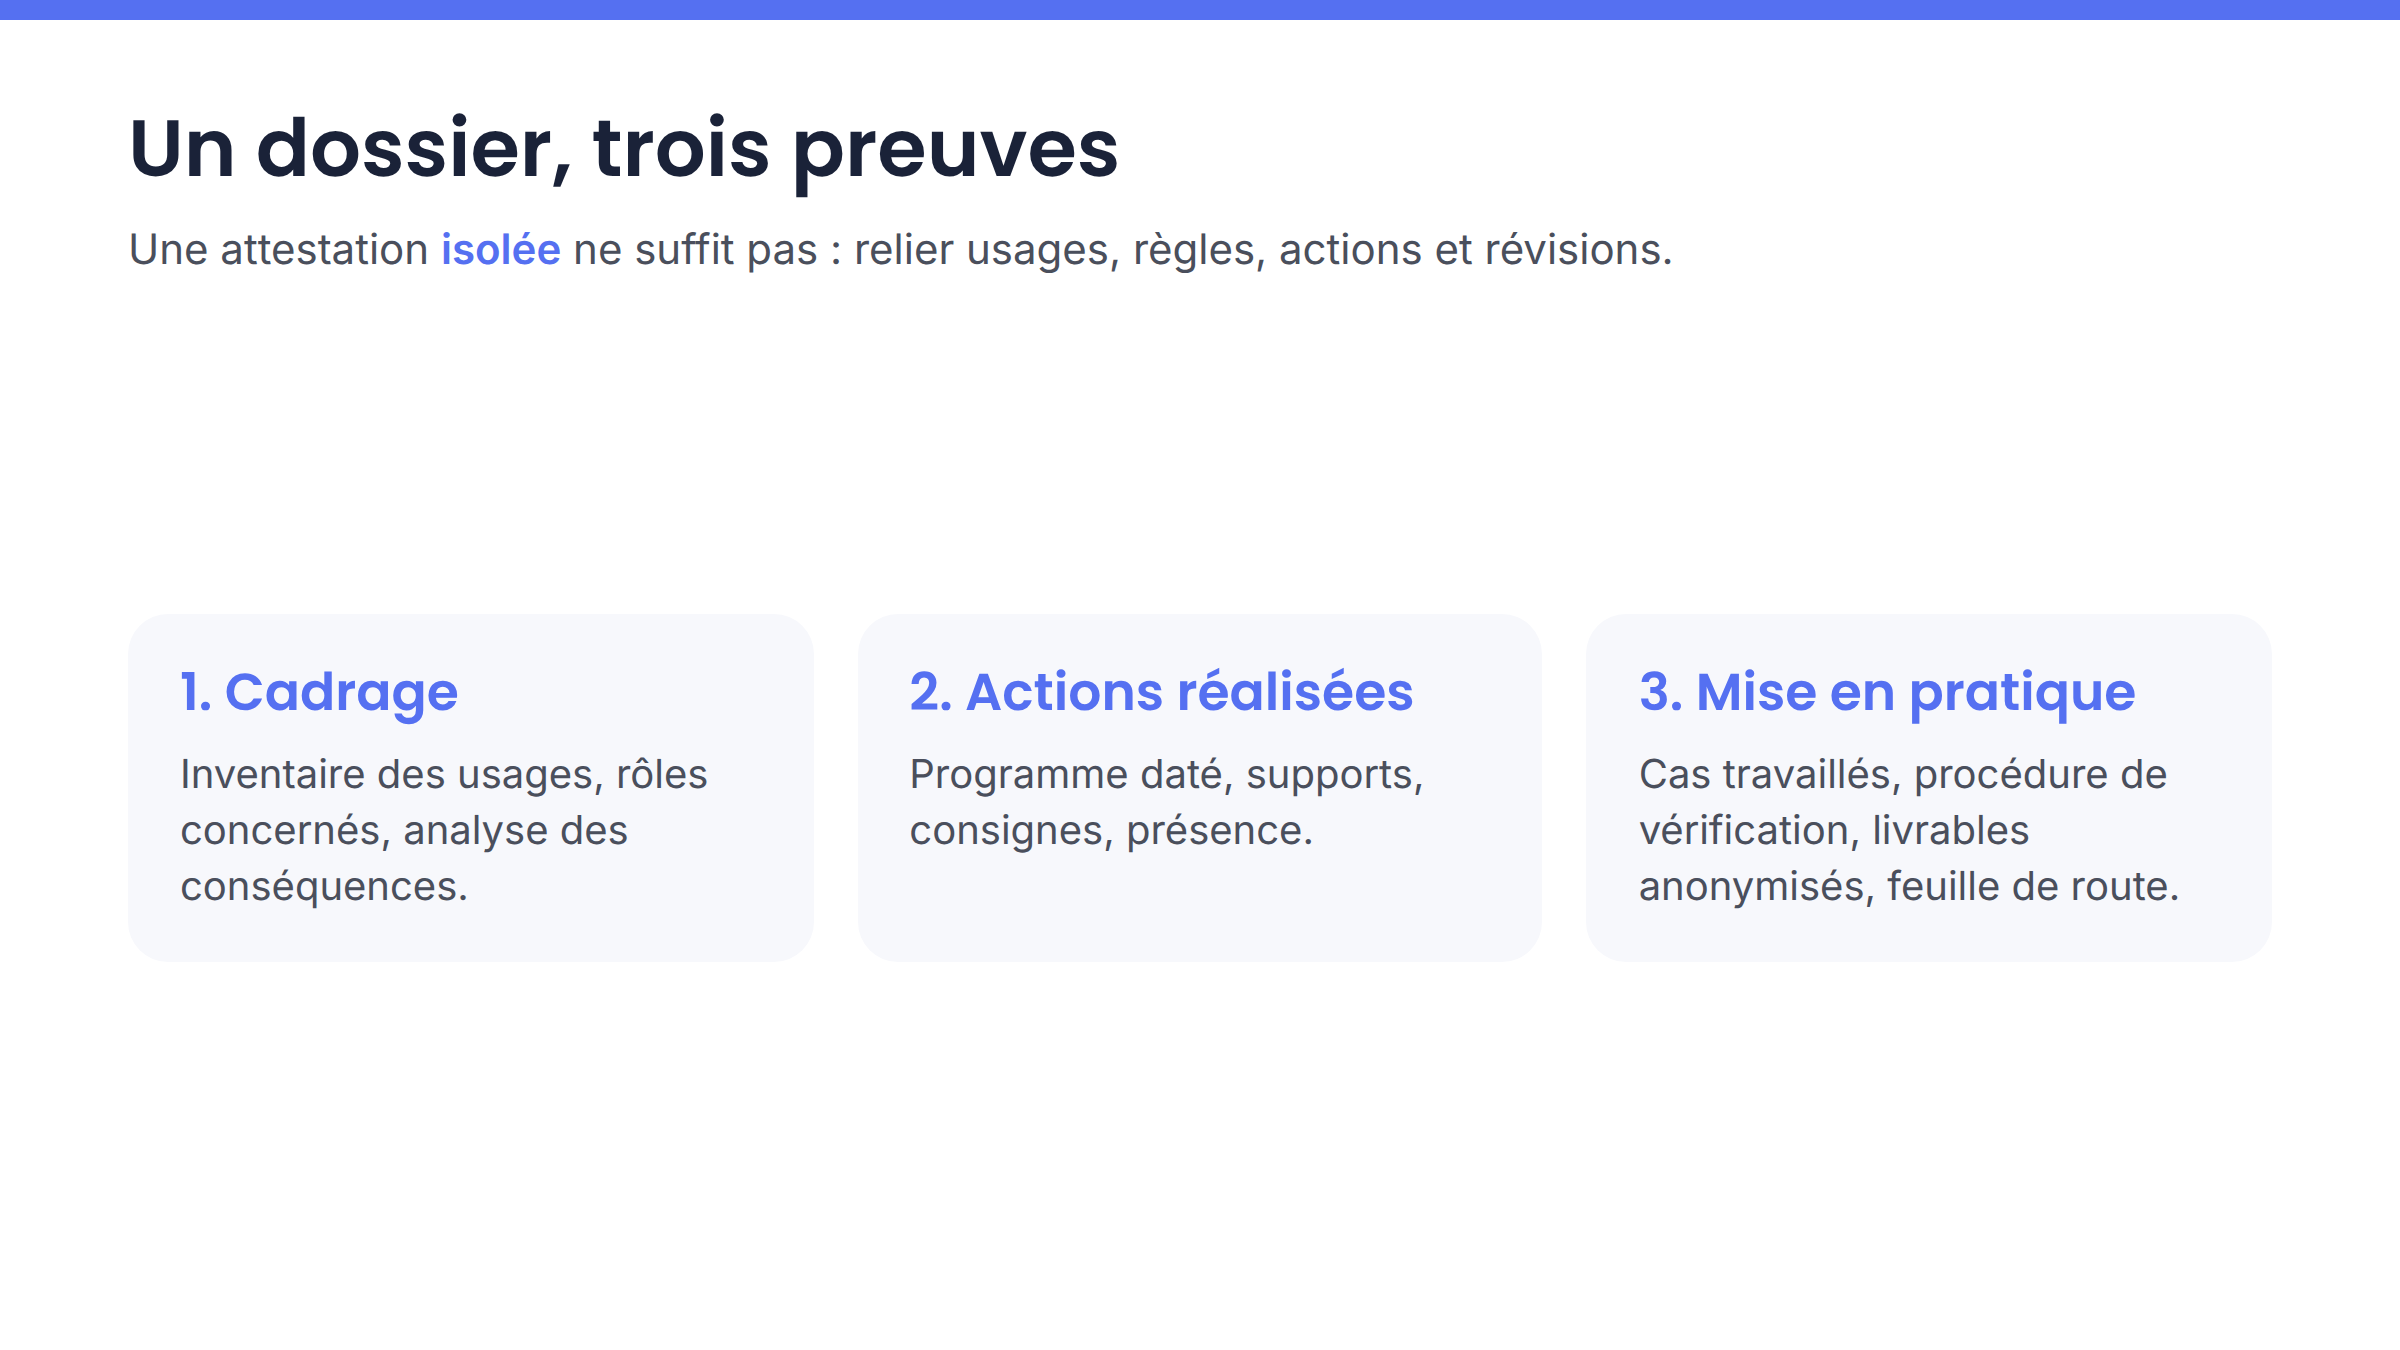
Les preuves de cadrage
Ces pièces expliquent pourquoi l’entreprise a retenu certaines mesures plutôt que d’autres :
- une décision ou une note interne désignant le responsable de la démarche ;
- l’inventaire des outils et des usages ;
- les groupes de personnes concernés ;
- l’analyse des conséquences possibles d’une erreur ;
- la matrice des outils, données, usages et validations autorisés.
Les preuves des actions réalisées
Elles montrent ce qui a effectivement été transmis ou travaillé. Le dossier peut comprendre un programme daté, les objectifs et le public visé, les convocations ou feuilles de présence lorsqu’elles existent, une attestation de suivi, les supports remis, les consignes applicables et le compte rendu d’une sensibilisation ou d’un atelier.
Conservez également la version de la charte ou de la procédure en vigueur au moment de l’action. Une charte mise à jour plusieurs mois plus tard ne permet pas de reconstituer les règles réellement applicables auparavant.
Les preuves de mise en pratique
Ces éléments dépassent l’attestation sans inventer une obligation d’examen. Ils peuvent inclure la liste des cas travaillés, des livrables anonymisés, une procédure de contrôle, l’évaluation d’un cas réalisé en autonomie, les actions correctives décidées et la feuille de route.
La preuve la plus convaincante n’est donc pas une attestation isolée. C’est un ensemble cohérent reliant les usages, les risques, les règles internes, les actions, les productions et les révisions.
Un modèle de registre simple
| Date et version | Public ou rôle | Usage et risque visés | Mesure réalisée | Preuve et prochaine révision |
|---|---|---|---|---|
| Date de l’action et version des règles | Utilisateurs, managers ou administrateurs | Tâche, données et conséquence d’une erreur | Information, atelier, formation ou procédure | Support, livrable, attestation et date de revue |
Ce registre sert d’index. Il ne remplace pas les pièces auxquelles il renvoie. Sa valeur tient à la possibilité de retrouver rapidement le cadrage, les supports, les règles et les décisions associées.
Conservation et accès : formaliser une règle interne raisonnable
Aucun délai spécifique de conservation des preuves de l’article 4 n’est établi dans les sources retenues. L’entreprise doit donc définir une règle interne cohérente avec la durée de vie des usages, les révisions et ses autres obligations documentaires.
Conservez les versions successives plutôt que d’écraser les anciens documents. Limitez l’accès aux personnes qui pilotent la conformité, les ressources humaines, la formation, l’informatique ou la gouvernance concernée. En application des principes de minimisation et de sécurité défendus par la CNIL, évitez d’enregistrer des appréciations individuelles inutiles ou excessives sur les salariés.
Nos formations IA pour les entreprises sur mesure peuvent laisser à votre entreprise des cas d’usage travaillés, des procédures de vérification, des évaluations et des livrables directement reliés aux métiers de l’équipe.
Organiser les responsabilités et les mises à jour
Un dossier constitué une fois puis oublié perd rapidement sa pertinence. Les outils évoluent, de nouvelles fonctions apparaissent et les équipes confient progressivement d’autres tâches aux systèmes. La gouvernance peut rester légère, mais les responsabilités doivent être comprises.
Qui fait quoi dans une TPE-PME ?
La direction valide les usages, les interdictions et les moyens. Les ressources humaines organisent les actions concernant les salariés et conservent les preuves relatives à la formation. Les responsables métier définissent les vérifications nécessaires et désignent les personnes compétentes pour valider les résultats.
- La personne chargée de l’informatique ou de la sécurité encadre les outils, les comptes et les accès.
- Un référent IA peut tenir l’inventaire, centraliser les règles et préparer les révisions.
- Chaque utilisateur respecte les consignes et signale les incidents ou erreurs.
- Les managers vérifient que les règles restent applicables aux tâches réellement réalisées.
Aucun référent IA n’est imposé par l’article 4. Il s’agit d’une option de gouvernance, particulièrement utile lorsqu’aucune fonction existante ne centralise l’inventaire et les mises à jour.
Les événements qui doivent déclencher une révision
Une revue est nécessaire lors de l’arrivée d’un nouvel outil ou d’une nouvelle fonctionnalité, de la création d’un usage métier ou d’un changement dans les données traitées. Une modification de poste ou de responsabilité peut également rendre les anciennes consignes insuffisantes.
Un incident, une erreur diffusée, une saisie accidentelle de données, une évolution réglementaire ou le constat que les règles ne sont pas comprises doivent aussi déclencher une révision. Ne maintenez pas une action inchangée lorsque le contexte qui la justifiait a évolué.
Article 4 et sanctions : ce que l’on peut affirmer sans dramatiser
Attention au raccourci commercial : les plafonds généraux les plus élevés de l’AI Act ne doivent pas être présentés comme la sanction automatique d’une absence de formation à l’IA. Le régime applicable à l’article 4 doit être lu à partir de la version consolidée du texte et de son article 99.
L’article 99 ne rattache pas automatiquement l’article 4 aux amendes maximales générales
L’article 99, paragraphe 1, prévoit que les États membres établissent des règles de sanction pour les infractions qui ne disposent pas d’un plafond harmonisé spécifique. Ces sanctions doivent être effectives, proportionnées et dissuasives. Les listes des paragraphes suivants, qui fixent certains plafonds harmonisés, ne citent pas l’article 4.
Il est donc inexact d’associer automatiquement un défaut de formation aux montants généraux les plus élevés du règlement. Cela ne signifie pas que l’article 4 serait facultatif. Cela signifie que son régime ne doit pas être expliqué à partir de plafonds qui ne lui sont pas directement rattachés.
Le contrôle doit rester proportionné
Selon la Commission européenne, les règles de supervision et d’exécution s’appliquent depuis le 2 août 2026. L’autorité compétente peut examiner les mesures prises dans leur contexte, en tenant compte de l’organisation, des personnes et des usages concernés.
Une PME capable de présenter son inventaire, ses règles, ses actions, ses productions et ses révisions se trouve dans une position plus démontrable qu’une entreprise restée inactive. En l’absence de source officielle stabilisée permettant une affirmation plus précise, il ne faut pas désigner ici une autorité française unique ni annoncer une sanction nationale déterminée.
L’AI Act ne remplace pas les obligations françaises de l’employeur
L’article L. 6321-1 du Code du travail impose indépendamment à l’employeur d’assurer l’adaptation des salariés à leur poste et de veiller au maintien de leur capacité à occuper un emploi. Une évolution technologique peut donc justifier une action relevant du plan de développement des compétences.
Cette obligation française ne transforme pas chaque usage d’un assistant d’IA en formation formelle automatiquement obligatoire. L’analyse dépend des changements réels du poste, des compétences nécessaires et de la nature de l’activité. Service Public distingue à ce titre les formations juridiquement obligatoires des actions décidées par l’employeur dans le cadre du développement des compétences.
Les erreurs qui fragilisent la démarche
Quelques erreurs récurrentes rendent un plan difficile à défendre ou peu utile aux équipes. Chacune appelle un geste correctif concret :
- Imposer le même stage à tous : segmentez les actions selon les tâches, les rôles et les risques.
- Former uniquement les utilisateurs déclarés : recherchez aussi les comptes personnels, les fonctions intégrées et les automatisations spontanées.
- Limiter le contenu au prompting : couvrez les données, les limites, la vérification, les incidents et la responsabilité.
- Conserver seulement une feuille de présence : ajoutez le cadrage, les supports, les règles, les cas travaillés et les révisions.
- Choisir le programme avant d’inventorier les tâches : partez des usages professionnels réels.
- Considérer la charte comme une preuve suffisante : vérifiez qu’elle est connue, applicable et tenue à jour.
- Autoriser un usage sensible après une formation : maintenez les interdictions, les validations et la responsabilité du professionnel compétent.
- Citer les plafonds maximaux comme sanction directe : expliquez le régime propre de l’article 99.
La décision à prendre maintenant
Ne commencez pas par acheter un programme générique ou rédiger une politique couvrant tous les scénarios imaginables. Choisissez un seul usage professionnel déjà pratiqué. Identifiez les personnes concernées, les données mobilisées et la conséquence d’une erreur, puis décidez d’une première mesure adaptée.
Documentez cette décision, réalisez l’action et observez si l’équipe sait appliquer les contrôles attendus. Vous pourrez ensuite élargir la démarche aux autres usages avec une méthode déjà testée.
- Quelle tâche l’équipe confie-t-elle déjà à l’IA ?
- Quelles données utilise-t-elle ?
- Qui vérifie et décide ?
- Quelle trace conserverons-nous de l’action menée ?
Pour cadrer une première action, choisissez une tâche réelle, l’outil déjà disponible dans vos licences et le résultat que l’équipe devra apprendre à vérifier. SchoolIA peut construire avec vous une formation en direct, à distance ou en présentiel, à partir de ce premier usage.
Questions fréquentes sur la formation IA obligatoire en entreprise
Une attestation de formation suffit-elle à prouver le respect de l’article 4 ?
Non. Elle prouve qu’une action a eu lieu, mais ne montre pas à elle seule pourquoi son contenu était adapté aux usages, aux personnes et aux risques. Complétez-la avec l’inventaire, le programme, les supports, les règles internes, les livrables et les dates de révision.
Faut-il prévoir une action spécifique pour chaque nouveau salarié ?
L’article 4 ne prescrit pas de parcours d’intégration déterminé. Une personne nouvellement affectée à un usage de l’IA doit néanmoins connaître les outils autorisés, les données interdites, les contrôles attendus et la procédure d’incident. Cette transmission doit être documentée selon les règles internes de l’entreprise.
Les prestataires et travailleurs temporaires doivent-ils être inclus ?
Le périmètre ne doit pas être limité aux salariés permanents. Examinez les personnes qui utilisent ou font fonctionner un système d’IA pour le compte de l’entreprise, puis adaptez les consignes, la sensibilisation ou la formation à leur rôle et aux informations auxquelles elles accèdent.
Une certification Qualiopi constitue-t-elle une preuve de conformité à l’article 4 ?
Non. Qualiopi atteste la qualité du processus mis en œuvre par l’organisme pour ses actions de formation. Elle ne certifie pas, à elle seule, la conformité de l’entreprise à l’article 4. La pertinence du cadrage, des publics, des usages, des règles et des preuves reste déterminante.
À propos de l’auteur
Alexis Lhuillier
Fondateur de SchoolIA, il aide les PME à transformer l’intelligence artificielle en usages concrets, maîtrisés et réellement utiles à leurs équipes.
Comment cet article a été préparé. Chez SchoolIA, nous appliquons ce que nous enseignons. Lia, notre assistante IA, a réuni les sources et préparé la structure. Alexis a vérifié, complété avec son expérience terrain et validé la version publiée. C’est exactement la méthode que nous transmettons en formation.